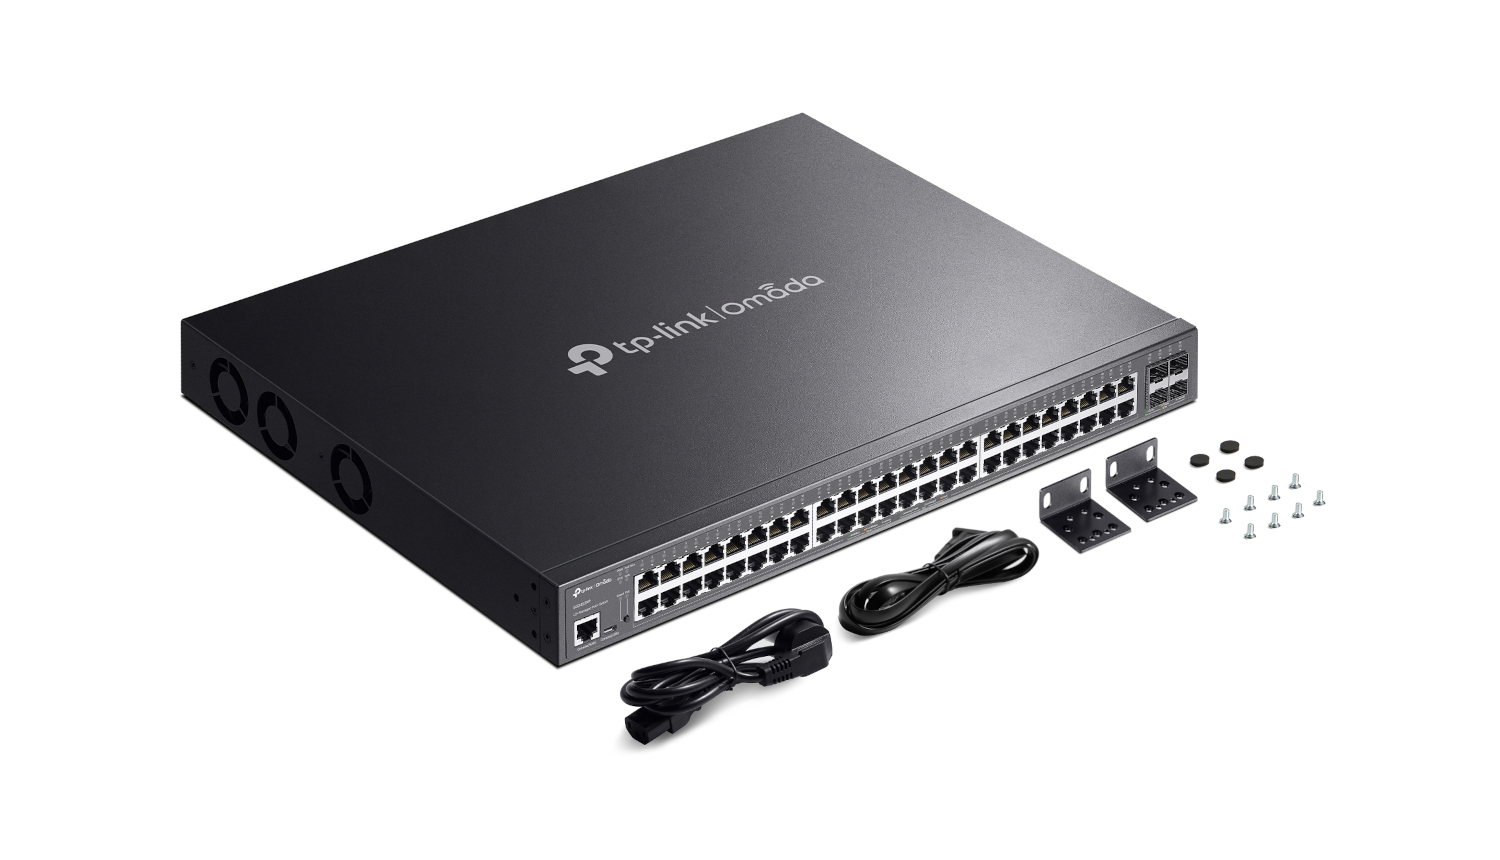
SG3452XP - Przełącznik L2+ Omada, 48 portów gigabitowych PoE+, 4 sloty SFP+ 10G (zarządzalny)
- interfejs:
- 48x port RJ45 PoE+ 802.3af/at (1 Gb/s)
- 4x slot SFP+ (10 Gb/s)
- moc zasilacza PoE: 500 W (at <30 W na port, af <15,4 W na port)
- przepustowość: 176 Gb/s
- wielkość tablicy MAC: 16 K
- wielkość bufora: 12 Mb
- funkcje przełącznika warstwy L2(L2+)
- obsługa: QoS, IGMP, standardów SNMP, RMON
- rozbudowane funkcje zabezpieczające ruch w sieci
- typ obudowy: desktop / RACK (uchwyty w zestawie)
- platforma do sterowania Omada
- wielkość ramki Jumbo: 9 KB
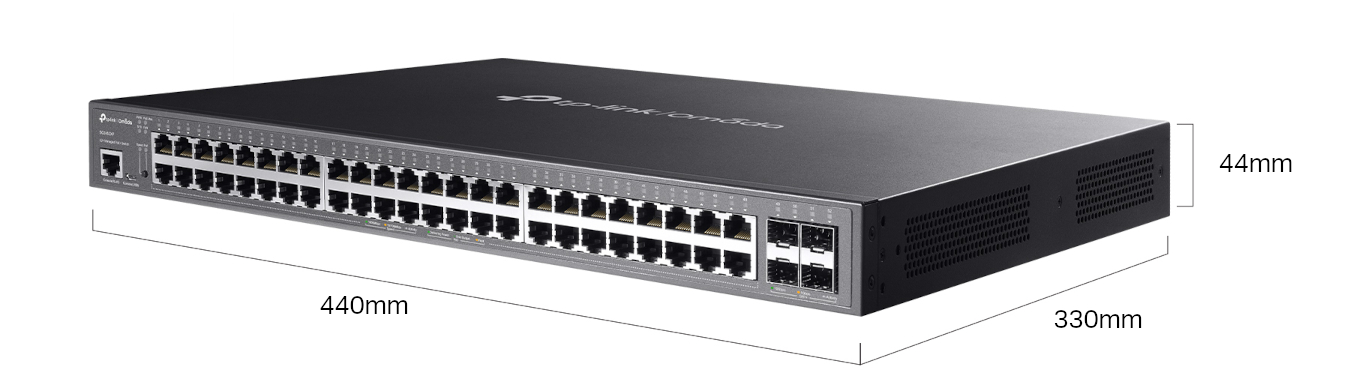
- wymiary: 440 × 330 × 44 mm (szer. / dł. / wys.)
- gwarancja: 5 lat
Przełącznik SG3452XP to urządzenie umożliwiające obsługę gigabitowego połączenia Ethernet. Przełącznik zarządzalny L2/L2+ Omada odznacza się wysoką wydajnością, obsługują liczne funkcje warstwy 2 i 2+, takie jak routing statyczny, opcje mechanizmu QoS i zabezpieczeń oraz wiele funkcji ISP. Lista kontroli dostępu (ACL) zabezpiecza przed burzą broadcastową, ARP czy atakami DoS. Funkcja QoS zapewnia wydajniejsze zarządzanie siecią, dzięki czemu przesył danych jest szybszy i płynniejszy. Co więcej, przyjazne użytkownikowi interfejsy zarządzania siecią, takie jak interfejs linii poleceń CLI, SNMP czy Dual Image pozwalają na szybsza konfigurację i redukcję przestojów. Przełączniki zarządzalne L2/L2+ Omada od TP-Link są produktami niezawodnymi i wydajnymi — idealnie sprawdzą się zarówno w biurach, kampusach, jak i do użytku przez usługodawców.
Przełącznik zarządzalny L2+ Omada
4 sloty SFP+ 10GE
48 portów RJ45 PoE+ 1G
4 sloty
SFP+ 10Gb/s
48 portów RJ45
PoE+ 1Gb/s
500 W łącznej
mocy PoE*
Scentralizowane
zarządzanie†
Aplikacja
Omada†
Zero-Touch
Provisioning†
Ethernet Ring
Protection Switching
Statyczny
Routing
Stwórz wielogigabitową sieć 10G
Sterowanie programowe infrastrukturą sieciową (SDN) z dostępem z chmury
Platforma do programowego sterowania infrastrukturą sieciową (SDN) Omada integruje działanie urządzeń sieciowych, w tym punktów dostępowych, przełączników i bram sieciowych, zapewniając kompleksowe zarządzanie centralne z chmury. Omada umożliwia stworzenie wysoce skalowalnej sieci — w pełni kontrolowanej za pomocą jednego interfejsu. Przekłada się to na płynne połączenia przewodowe i bezprzewodowe, które są niezbędne w hotelarstwie, edukacji, sprzedaży detalicznej, biurach i w wielu innych branżach i miejscach.
Dowiedz się więcej o platformie Omada
Wiele możliwych zastosowań
Monitoring
Kamery IP
Konferencje
Telefony IP
Sieć Wi-Fi
Punkty dostępowe
Sieć przewodowa
Urządzenia nieobsługujące PoE, takie jak komputery i drukarki
*Całkowita moc zasilania PoE to wartość oszacowana na podstawie testów przeprowadzonych w warunkach laboratoryjnych. Rzeczywista moc PoE nie jest gwarantowana i może się różnić od podanej wartości ze względu na ograniczenia urządzenia klienckiego oraz zewnętrzne czynniki środowiskowe.
† Te funkcje wymagają korzystania z Kontrolera Omada SDN. Zero-Touch Provisioning wymaga użycia Kontrolera Omada opartego na Chmurze.
Przejdź do https://www.tp-link.com/pl/omada-cloud-based-controller/product-list/, aby sprawdzić listę modeli urządzeń kompatybilnych z Kontrolerem Omada opartym na Chmurze.
**Funkcje ISP mogą być konfigurowane wyłącznie w trybie autonomicznym.
Uwaga: Zalecamy korzystać tylko z jednego modułu SM5310-T (TL-SM5310-T) w SG3452XP.
Specyfikacja techniczna
| Główne | ||
|---|---|---|
| Porty |
48 portów RJ45 10/100/1000 Mb/s 4 gigabitowe sloty SFP+ 10G 1 port konsolowy RJ45 1 port konsolowy micro-USB |
|
| Ilość wentylatorów | 3 | |
| Zasilanie | 100-240 V AC~50/60 Hz | |
| Porty PoE+ (RJ45) |
Zgodność ze standardami 802.3at/af Porty PoE+: 48 portów, do 30 W na każdym porcie Łączne zasilanie: 500 W* Całkowita moc PoE to wartość oszacowana na podstawie testów przeprowadzonych w warunkach laboratoryjnych. Rzeczywista moc PoE może się różnić od podanej wartości ze względu na ograniczenia urządzenia klienckiego oraz zewnętrzne czynniki środowiskowe. |
|
| Montaż | Możliwość montażu w szafie rack | |
| Wymiary (Szer./Gł./Wys.) | 440×330×44mm | |
| Maks. zużycie energii |
49,19 W (110V/60Hz) (bez podłączonych urządzeń PoE) 635,7 W (110V/60Hz) (z podłączonymi urządzeniami PoE o mocy 500 W) |
|
| Ilość generowanego ciepła |
167,85 BTU/hr (bez podłączonego urządzenia z obsługą PoE) 2169,2 BTU/hr (podczas zasilania z mocą 500W) |
|
| Wydajność | ||
| Wydajność przełączania | 176 Gb/s | |
| Szybkość przekierowań pakietów | 130.9 Mp/s | |
| Tablica adresów MAC | 16 K | |
| Bufor pakietów | 12 Mb | |
| Ramki jumbo | 9 KB | |
| FUNKCJE OPROGRAMOWANIA | ||
| Funkcja Quality of Service |
8 kolejek priorytetowania Obsługa priorytetowania 802.1p CoS/DSCP Tryb harmonogramu priorytetowania: SP (Strict Priority), WRR (Weighted Round Robin), SP+WRR Kontrola przepustowości: Ograniczanie prędkości transferu w oparciu o port/przepływ danych Płynniejsze działanie Działania dla przepływów: QoS Remark (802.1P Remark, DSCP Remark) |
|
| Funkcje L2 i L2+ |
128 interfejsów IP: obsługa interfejsów IPv4/IPv6 Statyczny Routing: 48 statycznych tras IPv4/IPv6 Statyczny ARP: 128 statycznych wpisów 512 wpisów ARP Proxy ARP Gratuitous ARP DHCP Serwer DHCP Relay: DHCP Interface Relay, DHCP VLAN Relay DHCP L2 Relay Agregacja łączy Spanning Tree Protocol (STP) Wykrywanie pętli zwrotnych (Loopback) Kontrola przepływu 802.3x Mirroring |
|
| L2 Multicast |
Obsługa 1000 grup IGMP (IPv4, IPv6) IGMP Snooping Uwierzytelnianie IGMP Multicast VLAN Registration (MVR) MLD Snooping Filtrowanie Multicast: 256 profili i 16 wpisów na profil |
|
| Funkcje zaawansowane |
Automatyczne wykrywanie urządzeń† Konfiguracje grupowe† Grupowe aktualizacje oprogramowania† Inteligentne monitorowanie stanu sieci† Ostrzeżenia o nietypowych zdarzeniach† Ujednolicony proces konfiguracji† Harmonogram restartu† Funkcje ISP**: L2PT (Layer 2 Protocol Tunneling) Device Link Detect Protocol (DLDP) PPPoE ID Insertion ERPS 802.3ah Ethernet Link OAM DDM sFlow
† Te funkcje wymagają użycia Kontrolera Omada SDN. Korzystanie z funkcji bezobsługowej konfiguracji ZTP wymaga użycia kontrolera Omada opartego na Chmurze. |
|
| Sieci VLAN |
Grupy VLAN: Maks. 4K grup VLAN Tagowanie 802.1q VLAN Adres MAC VLAN: 30 wpisów Protokół VLAN: Szablon protokołu 16, VLAN protokołu 16 Prywatny VLAN GVRP VLAN VPN: Mapowanie VLAN, Zamiana VLAN Głosowa sieć VLAN |
|
| Listy kontroli dostępu |
Lista kontroli dostępu (ACL) oparta na czasie Adres MAC ACL: Źródłowy adres MAC, Docelowy adres MAC, ID sieci VLAN, Priorytet użytkownika, Typ Ether Adres IP ACL: Źródłowy adres IP, Docelowy adres IP, Fragment, Protokół IP, Flaga TCP, Port TCP/UDP, TOS DSCP/IP Łączona ACL ACL zawartości pakietu ACL IPv6 Polityka kontroli dostępu: Mirroring, Limit prędkości, Redirect, QoS Remark Zastosowanie ACL do Portu/VLAN |
|
| Bezpieczeństwo transmisji |
Wiązanie adresów IP, MAC i portów 512 wpisów DHCP Snooping Inspekcja ARP Ochrona źródłowego adresu IPv4: 100 wpisów Wiązanie adresów IPv6, MAC i portów 512 wpisów DHCPv6 Snooping Wykrywanie ND Ochrona źródłowego adresu IPv6: 100 wpisów Ochrona przed atakami DoS Filtr DHCP Ochrona portów poprzez ich statyczną/dynamiczną konfigurację Do 64 adresów MAC na port Storm Control Broadcast/Multicast/Unicast tryb kontroli (kb/s/wskaźnik) Uwierzytelnianie 802.1X Uwierzytelnianie w oparciu o port Uwierzytelnianie w oparciu o adres MAC Przydzielanie VLAN MAB Sieć VLAN dla gości Uwierzytelnianie i autoryzowanie poprzez Radius AAA (w tym TACACS+) Izolacja portów Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2 Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2 Kontrola dostępu w oparciu o IP/port/MAC |
|
| IPv6 |
IPv6 Dual IPv4/IPv6 Multicast Listener Discovery (MLD) Snooping ACL IPv6 Interfejs IPv6 Statyczny routing IPv6 Funkcja neighbor discovery (ND) wykorzystywana przez IPv6 Wykrywanie ścieżki maximum transmission unit (MTU) ICMP v6 TCP v6/UDP v6 Zastosowania protokołu IPv6: Klient DHCPv6, Ping6, Tracert6, Telnet (v6), SNMP IPv6, SSH IPv6, SSL IPv6, HTTP/HTTPS, TFTP IPv6 |
|
| MIB |
MIB II (RFC1213) Interface MIB (RFC2233) Ethernet Interface MIB (RFC1643) Bridge MIB (RFC1493) P/Q-Bridge MIB (RFC2674) RMON MIB (RFC2819) RMON2 MIB (RFC2021) Radius Accounting Client MIB (RFC2620) Radius Authentication Client MIB (RFC2618) Zdalny Ping, Traceroute MIB (RFC2925) Obsługa prywatnych MIB TP-Link |
|
| ZARZĄDZANIE | ||
| Aplikacja Omada | Tak. Wymaga korzystania z Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. | |
| Zarządzanie centralne |
Kontroler Omada oparty na Chmurze Kontroler sprzętowy Omada Kontroler programowy Omada |
|
| Dostęp do chmury | Tak. Wymaga korzystania z Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. | |
| Bezobsługowa konfiguracja ZTP | Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze. | |
| Funkcje panelu zarządzania |
Interfejs graficzny GUI Interfejs wiersza poleceń CLI przez port konsolowy, telnet SNMP v1/v2c/v3 Trap/Inform RMON (grupy 1, 2, 3, 9) Szablon SDM Klient DHCP/BOOTP 802.1ab LLDP/LLDP-MED Automatyczna instalacja DHCP Dual Image, Dual Configuration Monitorowanie użycia procesora Diagnostyka okablowania EEE Odzyskiwanie hasła SNTP Dziennik systemowy |
|
| INNE | ||
| Certyfikaty | CE, FCC, RoHS | |
| Zawartość opakowania |
Przełącznik SG3452XP Przewód zasilający Instrukcja instalacji Zestaw montażowy Gumowe nóżki |
|
| Wymagania systemowe | Microsoft® Windows® 98SE, NT, 2000, XP, Vista™, 7, 8, 10, 11, MAC® OS, NetWare®, UNIX®, Linux | |
| Środowisko pracy |
Dopuszczalna temperatura pracy: 0°C ~ 40°C Dopuszczalna temperatura przechowywania: -40°C ~ 70°C Dopuszczalna wilgotność powietrza: 10% ~ 90%, bez kondensacji Dopuszczalna wilgotność przechowywania: 5% ~ 90% bez kondensacji |
|
Do pobrania
Pobierz na swój dysk dokumenty w wersji cyfrowej
Pliki do pobrania dla SG3452XP - switch gigabitowy PoE 48-port + 4 SFP+
| Dokumenty do pobrania | ||||
|---|---|---|---|---|
| Instrukcja instalacji [EN] | Instrukcje | 4.1 MB | Pobierz | |
| Deklaracja zgodności [PL] | Certyfikaty | 234.5 KB | Pobierz | |
| Karta katalogowa [EN] | Karty katalogowe | 3.5 MB | Pobierz | |
Prześlij pytanie dotyczące produktu
Produkty uzupełniające
Lista produktów uzupełniających, które warto kupić
Informacje
Dane GPSR dla SG3452XP - switch gigabitowy PoE 48-port + 4 SFP+
Producent
TP-Link Systems Inc.10 Mauchly, Irvine, California 92618, United States
E-mail: certification@tp-link.com
Osoba odpowiedzialna w UE
Nazwa: TP-Link Polska Sp. z o.o.Adres: ul. Ożarowska 40/42, 05-850 Duchnice, Polska
E-mail kontaktowy ws. GPSR: sales.poland@tp-link.com
| Dokumenty do pobrania | ||||
|---|---|---|---|---|
| TP-Link - Ogólne Warunki Gwarancji | 63.6 KB | Pobierz | ||
| Instrukcja bezpieczeństwa użytkowania produktu SG3452XP - switch gigabitowy PoE 48-port + 4 SFP+ | 6.3 KB | Pobierz | ||
Poniższa lista ostrzeżeń dotyczących bezpieczeństwa użytkowania produktu oparta jest o wymagania Rozporządzenia (UE) 2023/988 (GPSR). Naszym celem jest ochrona użytkowników przed potencjalnymi zagrożeniami wynikającymi z nieodpowiedniego użytkowania. Informacje przedstawione są w prosty sposób by były zrozumiałe i przejrzyste dla wszystkich użytkowników, w tym również dla osób starszych oraz osób z ograniczeniami ruchowymi.
-
Ogólne zasady bezpieczeństwa
- Przed obsługą urządzenia należy zapoznać się z instrukcją obsługi produktu dostarczoną przez producenta i informacjami dotyczącymi bezpieczeństwa w niej zawartymi.
- Używaj produkt zgodnie z jego przeznaczeniem określonym w instrukcji obsługi.
- To urządzenie może być używane wyłącznie przez osoby o wystarczającej sprawności fizycznej, sensorycznej i intelektualnej oraz posiadającej odpowiednią wiedzę i doświadczenie. Inne osoby mogą korzystać z urządzenia wyłącznie pod nadzorem osób odpowiedzialnych za ich bezpieczeństwo.
- Trzymaj ten produkt z dala od dzieci. Dzieci nie są jeszcze w stanie ocenić istniejących zagrożeń.
- Przechowywać elementy opakowania (woreczki foliowe, elementy ze styropianu) poza zasięgiem dzieci i zwierząt.
-
Bezpieczeństwo instalacji i montażu
- Switche PoE należy instalować wyłącznie w suchych, wentylowanych pomieszczeniach, z dala od źródeł wilgoci i skraplania się pary wodnej.
- Urządzenie powinno być stabilnie zamocowane lub ustawione na płaskiej powierzchni, aby zapobiec przewróceniu lub upadkowi.
- Podczas montażu należy unikać uszkodzenia przewodów sieciowych i zasilających, szczególnie kabli PoE, które przenoszą napięcie.
- Nie należy blokować otworów wentylacyjnych urządzenia, aby zapewnić odpowiednie chłodzenie i zapobiec przegrzaniu.
-
Bezpieczeństwo elektryczne i zasilania PoE
- Podłączanie urządzenia do sieci elektrycznej powinno być wykonywane zgodnie z obowiązującymi przepisami i najlepiej przez wykwalifikowany personel.
- Sprawdź zgodność napięcia zasilania z danymi technicznymi urządzenia przed podłączeniem.
- Nie uszkadzaj kabli zasilających i sieciowych oraz nie ciągnij za przewody podczas odłączania.
- Switche PoE generują napięcie na portach sieciowych – nie dotykaj nieizolowanych przewodów ani portów podczas pracy urządzenia.
- Stosuj odpowiednie zabezpieczenia przeciwprzepięciowe, zwłaszcza w instalacjach narażonych na wyładowania atmosferyczne.
-
Bezpieczeństwo użytkowania
- Nie używaj urządzenia, jeśli jest uszkodzone lub wykazuje nieprawidłowe działanie, np. przegrzewanie, nieprawidłowe sygnalizacje LED.
- Nie modyfikuj ani nie demontuj urządzenia – wszelkie naprawy powinny być wykonywane przez autoryzowany serwis.
- Unikaj kontaktu urządzenia z cieczami oraz nie obsługuj go mokrymi rękami.
- Podczas pracy urządzenia nie umieszczaj na nim żadnych przedmiotów, które mogą blokować wentylację lub powodować przegrzanie.
- Nie używaj urządzenia pod wpływem alkoholu lub środków odurzających.
-
Bezpieczeństwo dzieci
- Urządzenie nie jest zabawką – należy przechowywać je z dala od dzieci.
- Małe elementy, takie jak śruby montażowe, mogą stanowić ryzyko zadławienia – należy je przechowywać poza zasięgiem dzieci.
-
Zagrożenia cyberbezpieczeństwa
- Urządzenie musi być zabezpieczone przed nieautoryzowanym dostępem. Używaj tylko silnych haseł.
- Regularna zmiana hasła jest podstawowym elementem odpowiedniego zabezpieczenia systemu.
- Należy stosować ograniczenia uprawnień użytkowników urządzenia. Każdy użytkownik powinien mieć tylko niezbędne uprawnienia.
- Jeżeli to możliwe wykonuj segmentację sieci za pośrednictwem VLAN. Odpowiednio podzielona sieć pozwala na odseparowanie ruchu pomiędzy poszczególnymi grupami urządzeń.
- Unikaj bezpośredniego wystawiania urządzenia do sieci publicznej poprzez przekierowanie portów. Do dostępu zdalnego korzystaj z funkcji chmurowych, jeżeli urządzenie je posiada lub z połączeń VPN.
- Jeżeli urządzenie posiada panel WEB, korzystaj z szyfrowanych połączeń HTTPS.
- Należy regularnie przeprowadzać aktualizację oprogramowania urządzenia aby zapewnić ochronę przed nowymi zagrożeniami.
- Należy zapewnić wszystkie możliwe środki ochrony sieci i danych osobowych.
- Wyłącz funkcje sieciowe i protokoły jak UPnP, jeżeli nie są potrzebne we wdrażanym systemie.
- Regularnie wykonuj audyty bezpieczeństwa, co pewien czas należy przeprowadzać testy bezpieczeństwa i aktualizować polityki ochrony.
-
Prawidłowe usuwanie zużytego urządzenia
- Produkt należy utylizować zgodnie z miejscowymi przepisami dotyczącymi gospodarki odpadami elektronicznymi i niebezpiecznymi.
-
Znaczenie stosowania się do ostrzeżeń
- Zastosowanie się do przedstawionych tu ostrzeżeń minimalizuje ryzyko uszkodzeń ciała, awarii urządzenia oraz strat materialnych wynikających z nieumiejętnego obchodzenia się produktem.
Na każdym etapie użytkowania urządzenia należy przestrzegać zasad i informacji bezpieczeństwa zawartych w instrukcji obsługi produktu dostarczonej przez producenta. Zachowaj instrukcję obsługi abyś mógł się w każdej chwili do niej odnieść. Urządzenie należy przekazywać osobom trzecim wyłącznie wraz z instrukcją użytkowania.