SL2428P - Switch PoE 24-port 100Mb/s + 2-port Gigabit + 2 combo RJ45/SFP Gigabit
- interfejs:
- 24x port RJ45 PoE 802.3af/at (100 Mb/s)
- 2x port RJ45 UpLink (1 Gb/s)
- 2x port RJ45 UpLink (1 Gb/s) lub 2x slot SFP UpLink (1 Gb/s) - Combo
- moc zasilacza PoE: 250 W (at <30 W na port, af <15,4 W na port)
- przepustowość: 12,8 Gb/s
- wielkość tablicy MAC: 8 K
- wielkość bufora: 4,1 Mb
- scentralizowane zarządzanie w Chmurze za pomocą aplikacji Omada lub strony Web
- funkcje przełącznika warstwy L2(L2+)
- obsługa: QoS L2/L3/L4, IGMP, standardów SNMP, RMON
- rozbudowane funkcje zabezpieczające ruch w sieci
- zasilanie: 230 V AC
- typ obudowy: desktop / RACK (uchwyty w zestawie)
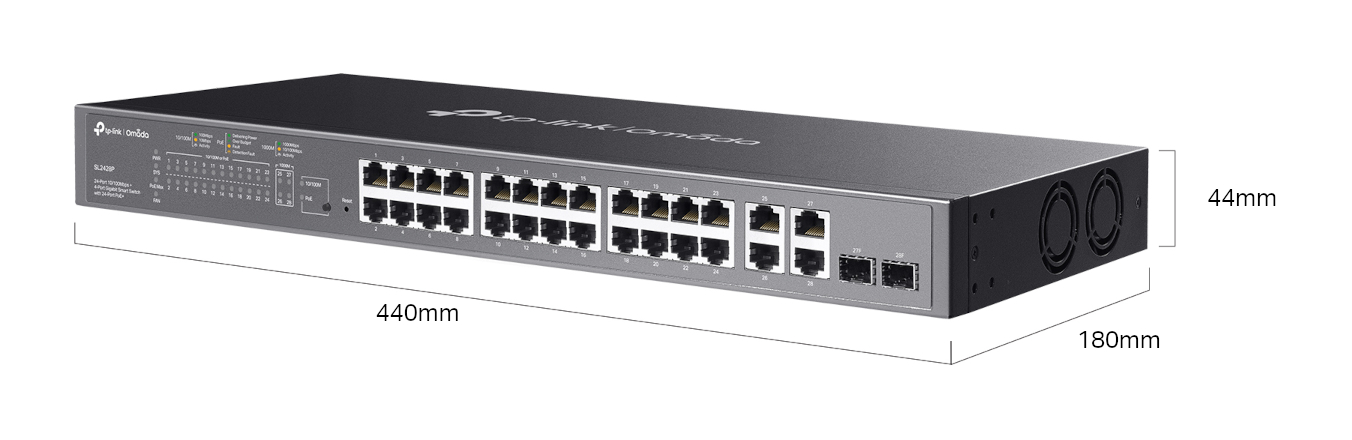
- wymiary: 440 × 180 × 44 mm (szer. / dł. / wys.)
- gwarancja: 5 lat
Przełącznik Omada SL2428P odznacza się wysoką wydajnością, obsługuje liczne funkcje warstwy 2 i 2+, takie jak routing statyczny, opcje mechanizmu QoS i zabezpieczeń. Posiada kompatybilność wsteczną z urządzeniami gigabitowymi, pozostawiając tym samym szerokie możliwości zwiększania wydajności sieci. Jest to zatem rozwiązanie niezwykle funkcjonalne, gwarantujące stabilność działania. Lista kontroli dostępu (ACL) zabezpiecza przed burzą broadcastową, ARP czy atakami DoS. Funkcja QoS (L2 do L4) zapewnia wydajniejsze zarządzanie siecią, dzięki czemu przesył danych jest szybszy i płynniejszy. Co więcej, przyjazne użytkownikowi interfejsy zarządzania siecią, takie jak interfejs linii poleceń CLI, SNMP czy Dual Image pozwalają na szybsza konfigurację i redukcję przestojów. Przełączniki Omada od TP-Link są produktami niezawodnymi i wydajnymi — idealnie sprawdzą się zarówno w biurach, kampusach, jak i do użytku przez usługodawców.
Przełącznik Smart Omada
24 porty RJ45 PoE+ 10/100 Mb/s
2 gigabitowe porty Combo RJ45/SFP
2 gigabitowe porty RJ45
24 porty RJ45
10/100Mbps PoE+
250 W łącznej
mocy PoE*
4 gigabitowe porty
(2 porty Combo SFP/RJ45 i 2 porty RJ45)
Zero-Touch
Provisioning†
Scentralizowane
zarządzanie†
Aplikacja
Omada†
Statyczny
Routing
Separacja
ruchu
Platforma SDN (Software Defined Networking) i dostęp z Chmury
Zarządzaj swoimi Punktami dostępowymi, Przełącznikami i Bramami sieciowymi znajdującymi się w wielu lokacjach za pomocą jednego interfejsu.
Dowiedz się więcej o platformie Omada
Wiele możliwych zastosowań
Monitoring
Kamery IP
Konferencje
Telefony IP
Sieć Wi-Fi
Punkty dostępowe
Sieć przewodowa
Urządzenia nieobsługujące PoE, takie jak komputery i drukarki
†Te funkcje wymagają użycia Kontrolera Omada SDN. Korzystanie z funkcji bezobsługowej konfiguracji ZTP wymaga użycia kontrolera Omada opartego na Chmurze.
Przejdź do https://www.tp-link.com/pl/omada-cloud-based-controller/product-list/, aby sprawdzić listę modeli urządzeń kompatybilnych z Kontrolerem Omada opartym na Chmurze.
*Całkowita moc PoE to wartość oszacowana na podstawie testów przeprowadzonych w warunkach laboratoryjnych. Rzeczywista moc PoE nie jest gwarantowana i może się różnić od podanej wartości ze względu na ograniczenia urządzenia klienckiego oraz zewnętrzne czynniki środowiskowe.
Specyfikacja techniczna
| Cechy sprzętowe | ||
|---|---|---|
| Porty |
24 porty RJ45 10/100 Mb/s (Auto negocjacja/Auto MDI/MDIX) 2 porty RJ45 10/100/1000 Mb/s (Auto negocjacja/Auto MDI/MDIX) 2 gigabitowe porty Uplink Combo RJ45/SFP |
|
| Porty PoE |
Zgodność ze standardami: 802.3at/af 24 porty PoE+, do 30 W na port Łączna moc zasilania PoE: 250 W* |
|
| Liczba wentylatorów | 2 | |
| Zabezpieczenia fizyczne | Tak | |
| Zasilanie | 100–240 V AC, 50/60 Hz | |
| Maks. zużycie energii | 291,6 W (110 V / 60 Hz) (z podłączonymi urzadzeniami PoE o mocy 250 W) | |
| Ilość generowanego ciepła | 995,09 BTU/godz (110V / 60Hz) (z podłączonymi urzadzeniami PoE o mocy 250 W) | |
| Montaż | Możliwość montażu w szafie Rack | |
| Wymiary (szer./ dł./ wys.) | 440 × 180 × 44 mm | |
| WYDAJNOŚĆ | ||
| Wydajność przełączania | 12,8 Gb/s | |
| Szybkość przekierowań pakietów | 9,52 Mp/s | |
| Tablica adresów MAC | 8 K | |
| Bufor pakietów | 4.1 Mb | |
| Ramki jumbo | 9 KB | |
| FUNKCJE OPROGRAMOWANIA | ||
| Funkcja Quality of Service |
Obsługa priorytetowania 802.1p CoS/DSCP 8 kolejek priorytetowania Tryb harmonogramu priorytetowania: SP (Strict Priority), WRR (Weighted Round Robin) Konfiguracja wagi kolejki Kontrola przepustowości: Ograniczanie prędkości transferu w oparciu o port/przepływ danych Płynniejsze działanie Kontrola Storm: Wiele trybów kontroli (kb/s/wskaźnik), Broadcast/Multicast/Unknown-Unicast |
|
| Funkcje L2 i L2+ |
16 interfejsów IP: obsługa interfejsów IPv4/IPv6 Statyczny Routing: 32 statyczne trasy IPv4/IPv6 DHCP Serwer DHCP Relay - DHCP Interface Relay - DHCP VLAN Relay DHCP L2 Relay Statyczny ARP Proxy ARP Gratuitous ARP Agregacja łączy Spanning Tree Protocol (STP) Wykrywanie pętli zwrotnych (Loopback) Kontrola przepływu 802.3x Mirroring Device Link Detect Protocol (DLDP) 802.1ab LLDP/ LLDP-MED |
|
| L2 Multicast |
Obsługa 511 współdzielonych grup multicast (IPv4, IPv6) IGMP Snooping Multicast VLAN Registration (MVR) Filtrowanie Multicast Ograniczony Multicast IP: 256 profili i 16 wpisów na profil |
|
| Funkcje zaawansowane |
Automatyczne wykrywanie urządzeń† Grupowa konfiguracja† Grupowa aktualizacja oprogramowania† Inteligentne monitorowanie sieci† Ostrzeżenia o nietypowych zdarzeniach† Ujednolicona konfiguracja† Harmonogram restartów† |
|
| Sieci VLAN |
Grupy VLAN: Maks. 4K grup VLAN Tagowanie 802.1q VLAN Adres MAC VLAN: 12 wpisów Protokół VLAN GVRP Głosowa sieć VLAN |
|
| Listy kontroli dostępu |
Obsługa do 230 wpisów Lista kontroli dostępu (ACL) oparta o czas MAC ACL IP ACL IPv6 ACL Łączony ACL Reguła operacji: Zezwól/Odmów Działanie polityki - Mirroring - Redirect - Ograniczenie prędkości - QoS Remark Wiązanie Reguł ACL - Wiązanie Portów - Wiązanie VLAN |
|
| Bezpieczeństwo transmisji |
Wiązanie IP-MAC-Port AAA Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC (Host) - Dostępne metody uwierzytelniania: PAP/EAP-MD5 - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius Wiązanie adresów IP/IPv6 i MAC - 512 wpisów wiązań - DHCP Snooping - DHCPv6 Snooping - Inspekcja ARP - Wykrywanie ataków ND Ochrona źródłowego adresu IP - 253 wpisy - Źródłowy adres IP + źródłowy adres MAC Ochrona źródłowego adresu IPv6 - 183 wpisy - Źródłowy adres IPv6 + źródłowy adres MAC Ochrona przed atakami DoS Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację - Do 64 adresów MAC na port Storm Control Broadcast/Multicast/Unicast - tryb kontroli (kb/s / wskaźnik) Izolacja portów Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS1.2 Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2 Kontrola dostępu w oparciu o IP/Port/MAC |
|
| IPv6 |
Statyczny Routing i ACL IPv6 IPv6 Dual IPv4/IPv6 Interfejs IPv6 Multicast Listener Discovery (MLD) Snooping Funkcja Neighbor Discovery (ND) wykorzystywana w IPv6 Wykrywanie ścieżki maximum transmission unit (MTU) ICMP v6 TCPv6/UDPv6 Zastosowania protokołu IPv6: - Klient DHCPv6 - Ping6 - Tracert6 - Telnet (v6) - SNMP IPv6 - SSH IPv6 - SSL IPv6 - HTTP/HTTPS - TFTP IPv6 |
|
| MIB | MIB II (RFC1213) Bridge MIB (RFC1493) P/Q-Bridge MIB (RFC2674) Radius Accounting Client MIB (RFC2620) Radius Authentication Client MIB (RFC2618) Zdalny Ping, Traceroute MIB (RFC2925) Wsparcie dla prywatnego TP-Link MIB RMON MIB(RFC1757, rmon 1,2,3,9) |
|
| ZARZĄDZANIE | ||
| Aplikacja Omada | Tak. Wymaga użycia Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. | |
| Zarządzanie centralne |
Kontroler Omada oparty na Chmurze Kontroler sprzętowy Omada Kontroler programowy Omada |
|
| Dostęp do chmury | Tak. Wymaga użycia Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. | |
| Bezobsługowa konfiguracja ZTP | Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze. | |
| Funkcje panelu zarządzania | Interfejs graficzny GUI Interfejs linii poleceń CLI przez Telnet SNMP v1/v2c/v3 SNMP Trap/Inform RMON (grupy 1, 2, 3, 9) Szablon SDM Klient DHCP/BOOTP Dual Image, Dual Configuration Monitorowanie użycia procesora Diagnostyka okablowania EEE SNTP Dziennik systemowy |
|
| INNE | ||
| Certyfikaty | CE, FCC, RoHS | |
| Wymagania systemowe | Microsoft® Windows® XP, Vista, 7, 8, 10, 11, Mac® OS, NetWare®, UNIX® i Linux. | |
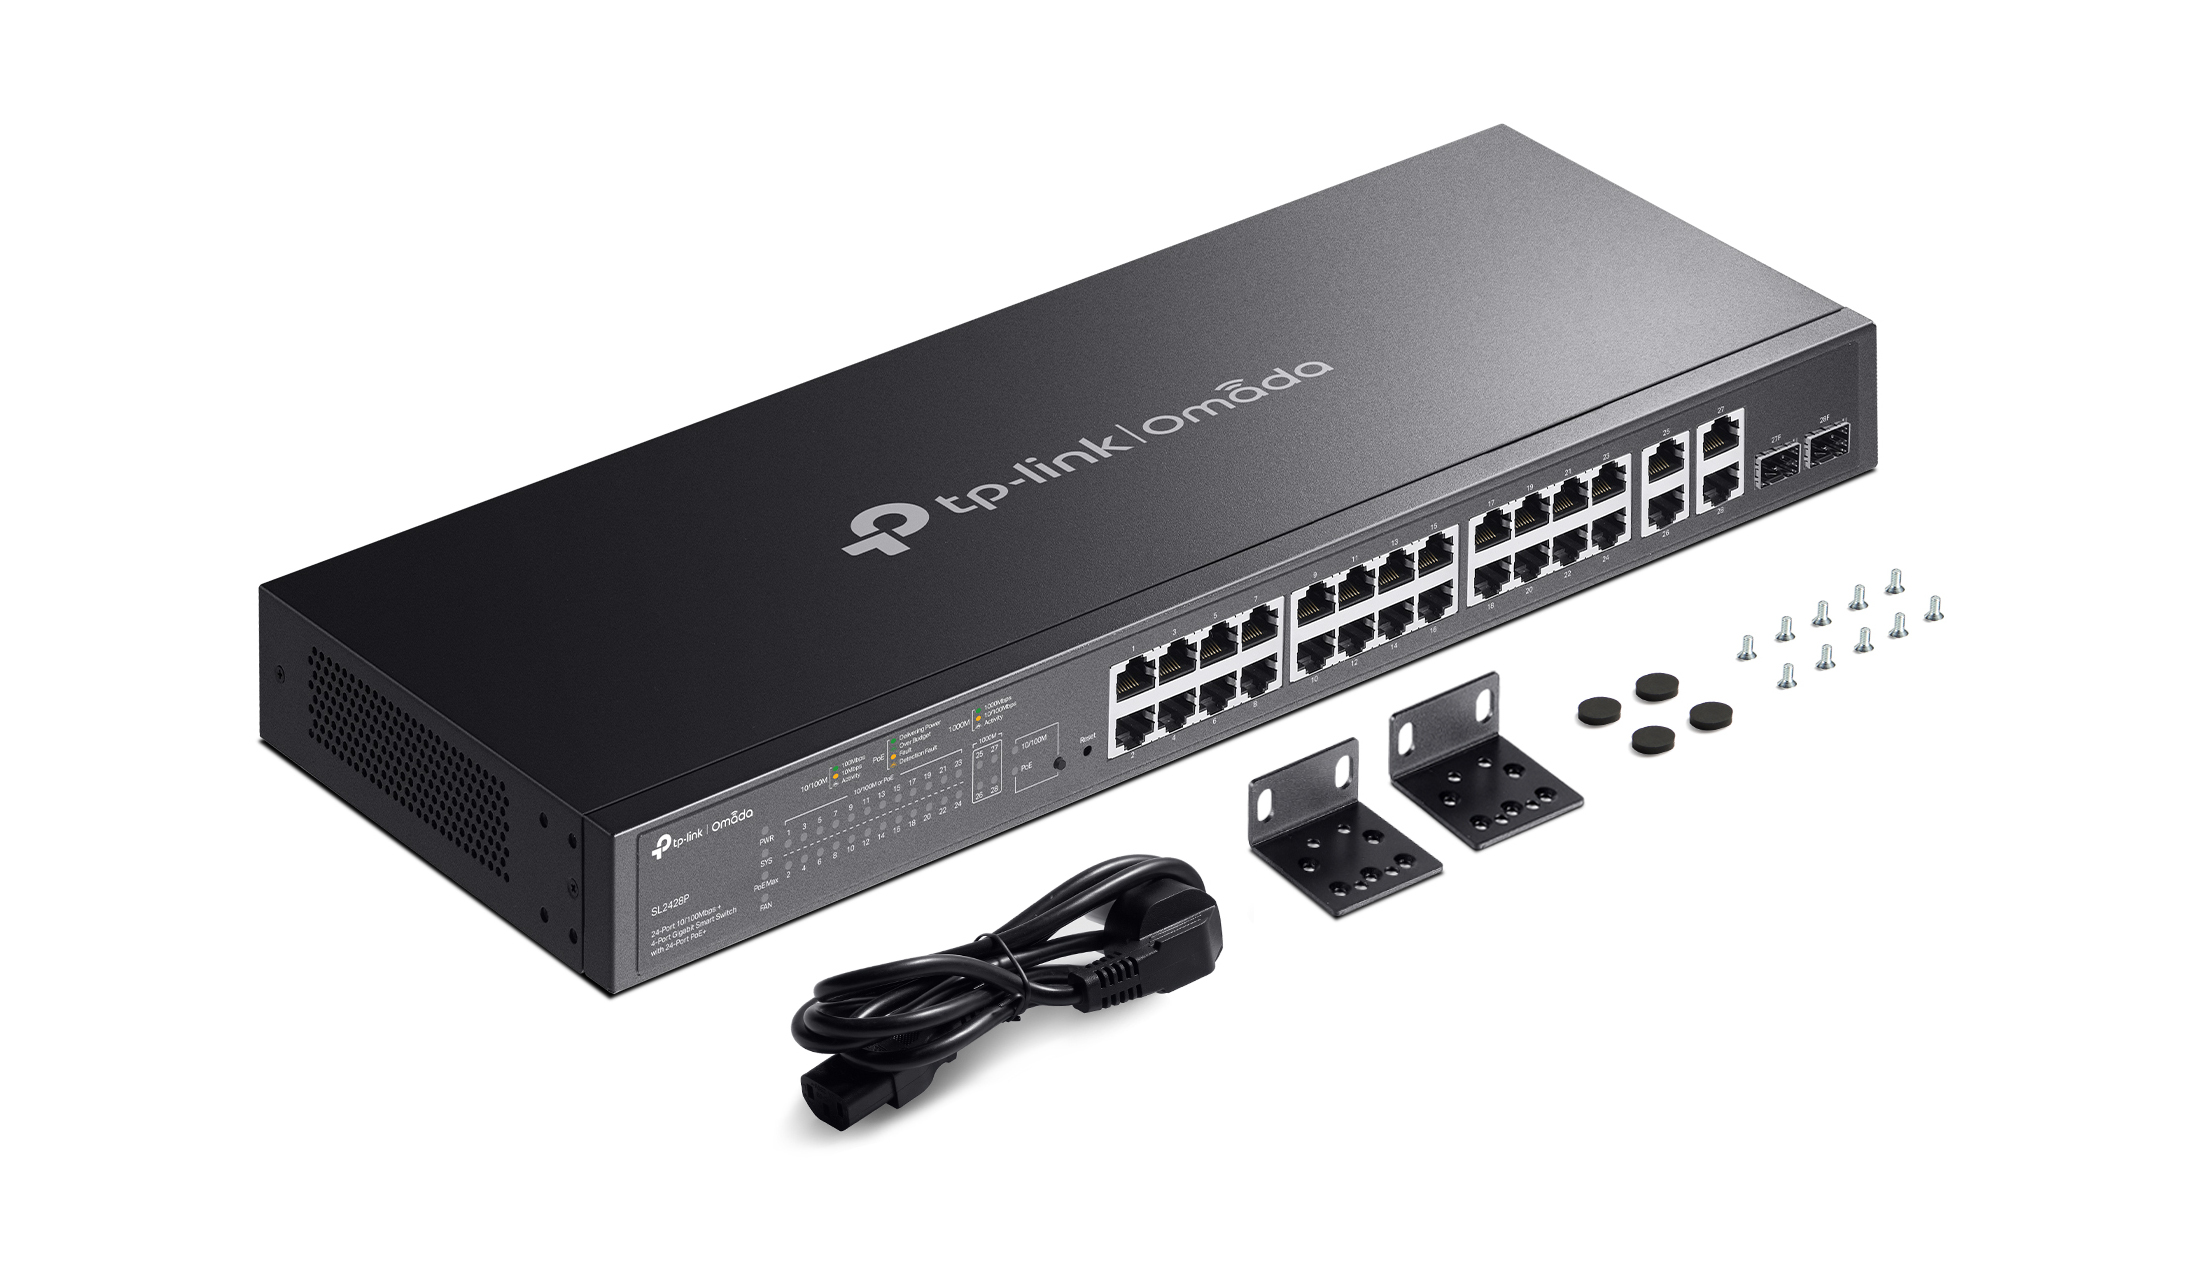
| Zawartość opakowania |
SL2428P Kabel zasilający Instrukcja szybkiej instalacji Zestaw montażowy do szafy Rack Gumowe nóżki |
|
| Środowisko pracy |
Dopuszczalna temperatura pracy: 0°C ~ 50°C Dopuszczalna temperatura przechowywania: -40°C ~ 70°C Dopuszczalna wilgotność powietrza: 10% ~ 90%, bez kondensacji Dopuszczalna wilgotność przechowywania: 5% ~ 90% bez kondensacji |
|
Do pobrania
Pobierz na swój dysk dokumenty w wersji cyfrowej
Pliki do pobrania dla SL2428P - switch PoE 24-port + 2-port Gigabit + 2 RJ45/SFP - combo
| Dokumenty do pobrania | ||||
|---|---|---|---|---|
| Deklaracja zgodności [PL] | Certyfikaty | 233.6 KB | Pobierz | |
| Karta katalogowa [EN] | Karty katalogowe | 23.3 MB | Pobierz | |
Filmy instruktażowe
Prześlij pytanie dotyczące produktu
Produkty uzupełniające
Lista produktów uzupełniających, które warto kupić
Informacje
Dane GPSR dla SL2428P - switch PoE 24-port + 2-port Gigabit + 2 RJ45/SFP - combo
Producent
TP-Link Systems Inc.10 Mauchly, Irvine, California 92618, United States
E-mail: certification@tp-link.com
Osoba odpowiedzialna w UE
Nazwa: TP-Link Polska Sp. z o.o.Adres: ul. Ożarowska 40/42, 05-850 Duchnice, Polska
E-mail kontaktowy ws. GPSR: sales.poland@tp-link.com
Poniższa lista ostrzeżeń dotyczących bezpieczeństwa użytkowania produktu oparta jest o wymagania Rozporządzenia (UE) 2023/988 (GPSR). Naszym celem jest ochrona użytkowników przed potencjalnymi zagrożeniami wynikającymi z nieodpowiedniego użytkowania. Informacje przedstawione są w prosty sposób by były zrozumiałe i przejrzyste dla wszystkich użytkowników, w tym również dla osób starszych oraz osób z ograniczeniami ruchowymi.
-
Bezpieczeństwo instalacji i montażu
- Switche PoE należy instalować wyłącznie w suchych, wentylowanych pomieszczeniach, z dala od źródeł wilgoci i skraplania się pary wodnej.
- Urządzenie powinno być stabilnie zamocowane lub ustawione na płaskiej powierzchni, aby zapobiec przewróceniu lub upadkowi.
- Podczas montażu należy unikać uszkodzenia przewodów sieciowych i zasilających, szczególnie kabli PoE, które przenoszą napięcie.
- Nie należy blokować otworów wentylacyjnych urządzenia, aby zapewnić odpowiednie chłodzenie i zapobiec przegrzaniu.
-
Bezpieczeństwo elektryczne i zasilania PoE
- Podłączanie urządzenia do sieci elektrycznej powinno być wykonywane zgodnie z obowiązującymi przepisami i najlepiej przez wykwalifikowany personel.
- Sprawdź zgodność napięcia zasilania z danymi technicznymi urządzenia przed podłączeniem.
- Nie uszkadzaj kabli zasilających i sieciowych oraz nie ciągnij za przewody podczas odłączania.
- Switche PoE generują napięcie na portach sieciowych – nie dotykaj nieizolowanych przewodów ani portów podczas pracy urządzenia.
- Stosuj odpowiednie zabezpieczenia przeciwprzepięciowe, zwłaszcza w instalacjach narażonych na wyładowania atmosferyczne.
-
Bezpieczeństwo użytkowania
- Nie używaj urządzenia, jeśli jest uszkodzone lub wykazuje nieprawidłowe działanie, np. przegrzewanie, nieprawidłowe sygnalizacje LED.
- Nie modyfikuj ani nie demontuj urządzenia – wszelkie naprawy powinny być wykonywane przez autoryzowany serwis.
- Unikaj kontaktu urządzenia z cieczami oraz nie obsługuj go mokrymi rękami.
- Podczas pracy urządzenia nie umieszczaj na nim żadnych przedmiotów, które mogą blokować wentylację lub powodować przegrzanie.
- Nie używaj urządzenia pod wpływem alkoholu lub środków odurzających.
-
Bezpieczeństwo dzieci
- Urządzenie nie jest zabawką – należy przechowywać je z dala od dzieci.
- Małe elementy, takie jak śruby montażowe, mogą stanowić ryzyko zadławienia – należy je przechowywać poza zasięgiem dzieci.
-
Zagrożenia cyberbezpieczeństwa
- Urządzenie musi być zabezpieczone przed nieautoryzowanym dostępem. Używaj tylko silnych haseł.
- Regularna zmiana hasła jest podstawowym elementem odpowiedniego zabezpieczenia systemu.
- Należy stosować ograniczenia uprawnień użytkowników urządzenia. Każdy użytkownik powinien mieć tylko niezbędne uprawnienia.
- Jeżeli to możliwe wykonuj segmentację sieci za pośrednictwem VLAN. Odpowiednio podzielona sieć pozwala na odseparowanie ruchu pomiędzy poszczególnymi grupami urządzeń.
- Unikaj bezpośredniego wystawiania urządzenia do sieci publicznej poprzez przekierowanie portów. Do dostępu zdalnego korzystaj z funkcji chmurowych, jeżeli urządzenie je posiada lub z połączeń VPN.
- Jeżeli urządzenie posiada panel WEB, korzystaj z szyfrowanych połączeń HTTPS.
- Należy regularnie przeprowadzać aktualizację oprogramowania urządzenia aby zapewnić ochronę przed nowymi zagrożeniami.
- Należy zapewnić wszystkie możliwe środki ochrony sieci i danych osobowych.
- Wyłącz funkcje sieciowe i protokoły jak UPnP, jeżeli nie są potrzebne we wdrażanym systemie.
- Regularnie wykonuj audyty bezpieczeństwa, co pewien czas należy przeprowadzać testy bezpieczeństwa i aktualizować polityki ochrony.
-
Prawidłowe usuwanie zużytego urządzenia
- Produkt należy utylizować zgodnie z miejscowymi przepisami dotyczącymi gospodarki odpadami elektronicznymi i niebezpiecznymi.
-
Znaczenie stosowania się do ostrzeżeń
- Zastosowanie się do przedstawionych tu ostrzeżeń minimalizuje ryzyko uszkodzeń ciała, awarii urządzenia oraz strat materialnych wynikających z nieumiejętnego obchodzenia się produktem.