ER8411 - Router przewodowy
-
interfejs:
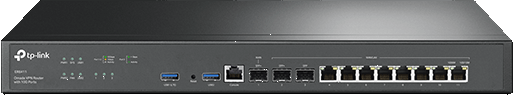
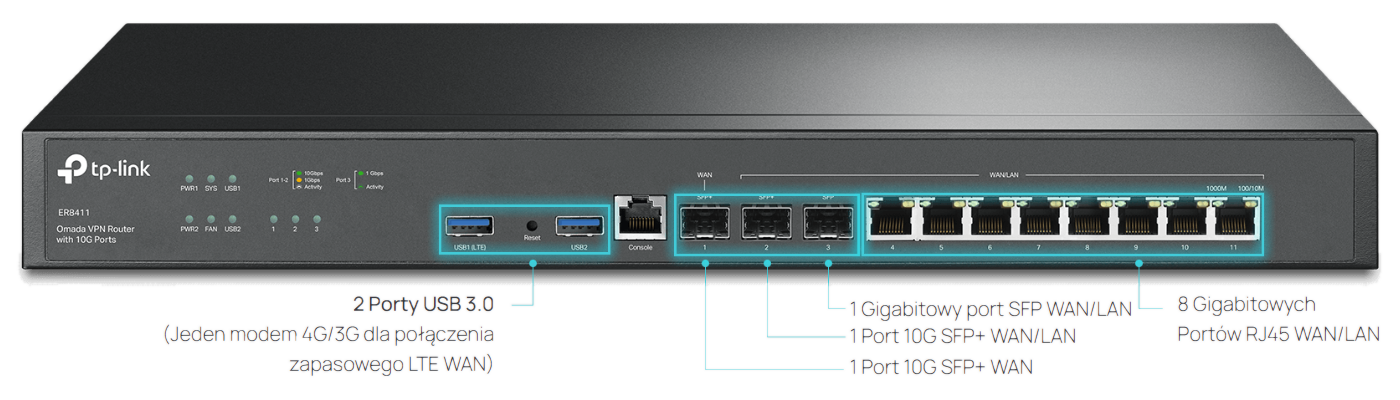
- 8x port RJ45 WAN / LAN (10/100/1000Mbps)
- 2x slot SFP+ (10Gbps)
- 1x slot SFP (1Gbps)
- 2x port USB (3.0)
- tryby pracy: router xDSL
- funkcje: DHCP, ACL, VPN, DDNS
- pamięć DRAM: 4GB DDR4
- pamięć flash: 4MB SPI NOR + 256MB NAND
- diody led: PWR, SYS, WAN, LAN, USB, FAN
- platforma do sterowania Omada
- szyfrowanie: DES, 3DES, SHA1, SHA256, SHA384, SHA512, AES128, AES192, AES256
- scentralizowane zarządzanie w Chmurze przez interfejs Web lub aplikację Omada
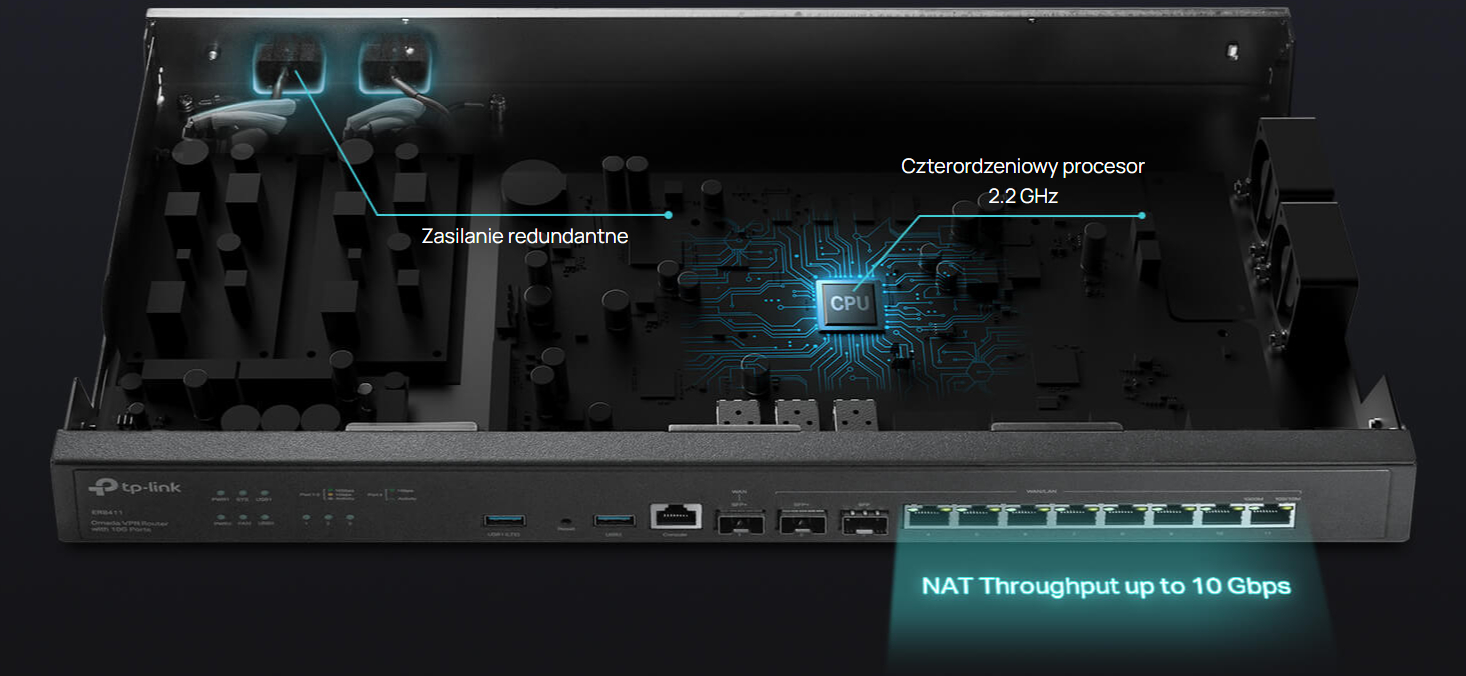
- zasilanie: redundantne 100V ~ 240V, 50/60Hz
- wymiary: 440×220×44mm (szer./gł./wys.)
- gwarancja: 5 lat
ER8411 to wysoko wydajny router VPN Omada z portami 10 GbE, idealny dla wymagających wdrożeń – biur, hoteli, szkół. Wyposażony w czterordzeniowy procesor 2,2 GHz, obsługuje do 2,3 miliona jednoczesnych sesji, a potężny silnik VPN sprawdzi się w połączeniach między oddziałami i pracy zdalnej. Oferuje 2 porty 10G SFP+, 1 port 1G SFP oraz 8 złączy Gigabit RJ45 — z opcją agregacji i inteligentnego równoważenia pasma Multi-WAN. Z płynną integracją w platformę Omada SDN, router wspiera zarządzanie w chmurze, Zero-Touch Provisioning, centralny monitoring i zaawansowaną konfigurację. Solidna konstrukcja z redundantnym zasilaniem, firmowym firewall’em, ochroną przed atakami DoS, filtrowaniem IP/MAC/URL i url-bindingiem zapewnia bezpieczeństwo sieci klasy korporacyjnej. Router firmy TP-Link umożliwia szybką i nieskomplikowaną kreację sieci domowej zarówno z zachowaniem komfortu pracy z urządzeniem, jak i odpowiedniego stopnia zabezpieczeń transmisji danych.
Przygotuj swoją firmę na wyzwania przyszłości z łącznością 10G
Router VPN Omada z portami 10G
Scentralizowane zarządzanie w chmurze
Płynna integracja z platformą Omada SDN
Czterordzeniowy procesor 2,2GHz
Projekt urządzenia klasy przemysłowej zapewnia maksymalną wydajność
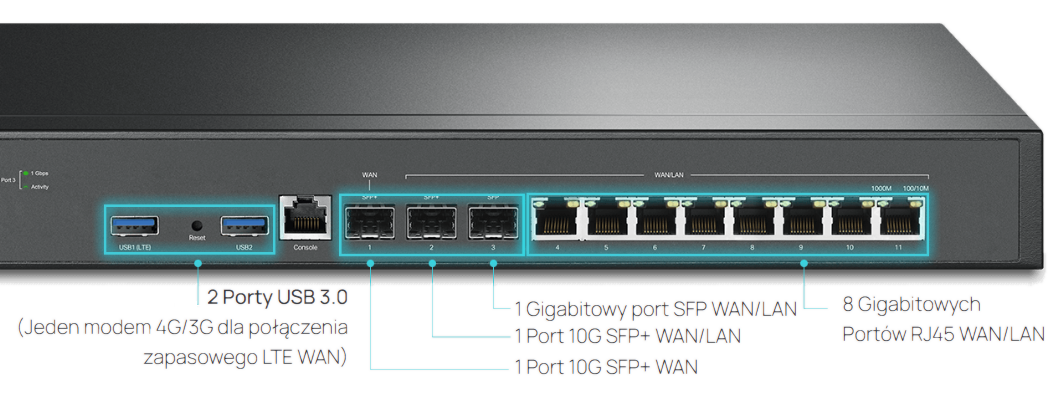
Dwa porty 10GE SFP+
Wysoka przepustowość agregacji z portami: 1× WAN i 1× WAN/LAN
Do 10 portów WAN
Równoważenie pasma Multi-WAN zwiększa możliwość wykorzystania łącz wieloliniowych*1
Dwa porty USB 3.0
Możliwe połączenie 4G/3G poprzez Modem USB jako łącze zapasowe LTE WAN
Wysoka wydajność
Obsługa do 2,300,000 jednoczesnych sesji
Bezpieczny VPN
Korporacyjnej klasy standard SSL / IPSec / PPTP / L2TP VPN i OpenVPN / L2TP over IPSec VPN
Zwiększone bezpieczeństwo
Potężny Firewall, ochrona DoS, Filtrowanie IP/MAC/URL/Słów kluczowych
Zasilanie redundantne
Niezawodność klasy operatorskiej dla sieci firmowych
Wysoka wydajność Czterordzeniowego procesora o taktowaniu 2,2GHz
Zarządzaj całą swoją siecią z wykorzystaniem dużej mocy obliczeniowej. Zasilanie redundantne zwiększa niezawodność klasy operatorskiej dla sieci firmowych.
Wykorzystaj w pełni łącze szerokopasmowe 10G z Bramą sieciową Omada
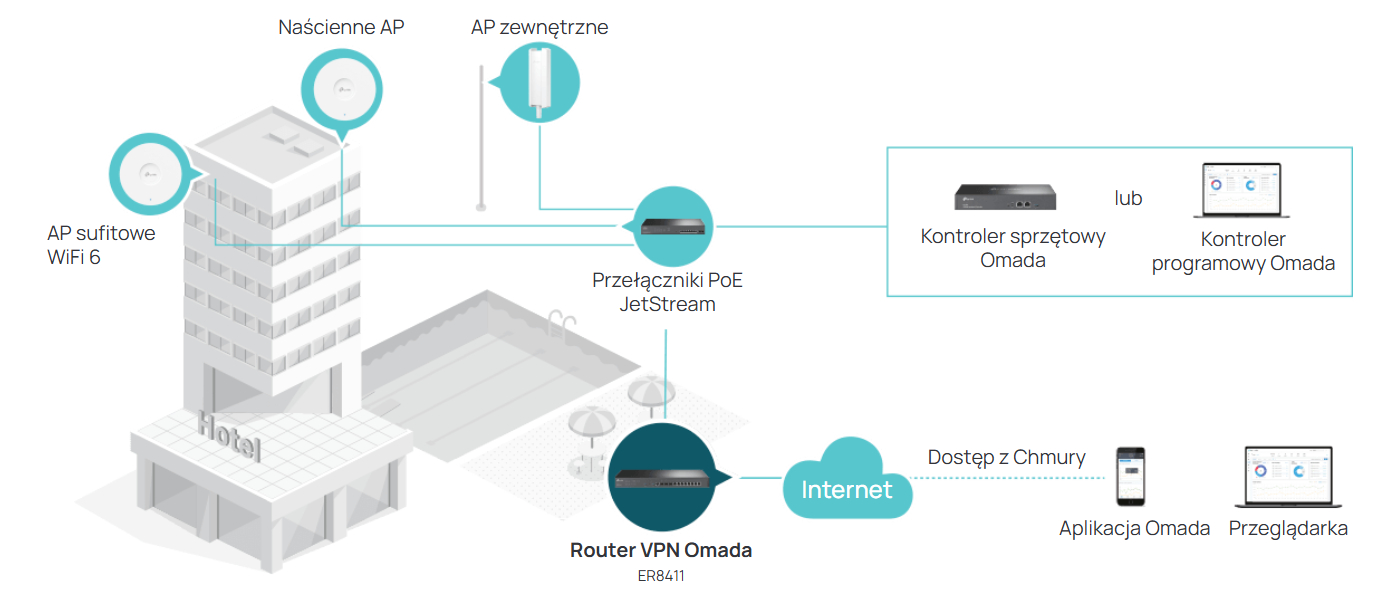
Zbuduj ultraszybką sieć z użyciem Omada ER8411 — korporacyjnego routera VPN z portami 10G. Ten router przewyższa potrzeby wysokich prędkości, niezawodności i bezpieczeństwa w sieciach firmowych. Jest idealnym rozwiązaniem do wdrożeń wielkiej skali, takich jak biura, szkoły i hotele.
Zbuduj sieć 10G bez trudu
Router 10G
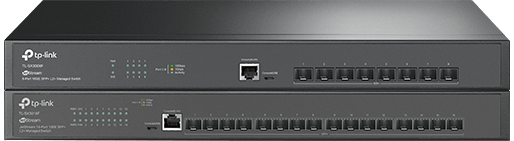
Przełącznik światłowodowy 10G
Serwer / NAS
10 Portów WAN i jeden USB WAN dla łącza mobilnego LTE
Do 10 dostępnych portów WAN SFP+, SFP i RJ45 umożliwia routerowi obsługę różnych łącz internetowych.*1 Równoważenie pasma Multi-WAN rozdziela strumienie danych na podstawie proporcji przepustowości każdego z portów WAN, aby zwiększyć wykorzystanie łącz wieloliniowych. Podłącz modem 4G/3G do jednego z portów USB 3.0, aby uzyskać łącze zapasowe LTE WAN.
Uwaga: Przynajmniej jeden port WAN/LAN musi działać jako LAN.
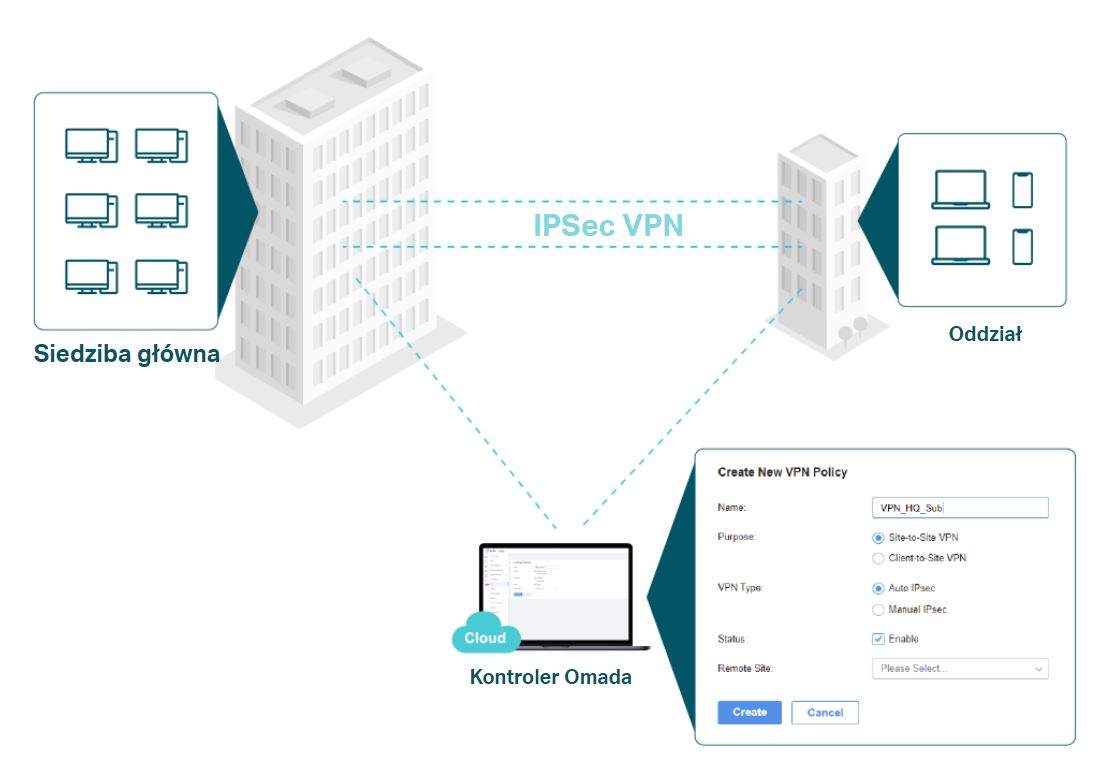
Bezpieczna i wydajna sieć VPN
ER8411 umożliwia przepuszczanie ruchu i obsługę wielu protokołów VPN, włączajac w to SSL, IPSec, PPTP i L2TP w trybie Klient/Serwer. Auto IPSec VPN jednym kliknięciem w znaczącym stopniu upraszcza konfigurację VPN, ułatwia zarządzanie i wdrażanie sieci.*2 Router ma również wbudowany sprzętowy silnik VPN, umożliwiający obsługę i zarządzanie setkami tuneli IPSec, PPTP, L2TP, SSL VPN i OpenVPN.
Zaawansowane zabezpieczenia
Potężny Firewall
Zaawansowane reguły zapory sieciowej zapewniają ochronę sieci i danych.
Wygodna obsługa VLAN
Podziel sieć wirtualną na segmenty, aby zwiększyć jej bezpieczeństwo i uprościć zarządzanie
Ochrona przed atakami DoS
Automatycznie wykrywaj i blokuj ataki DoS, takie jak TCP/UDP/ICMP Flooding, Ping of Death oraz inne zagrożenia.
Filtrowanie adresów IP/MAC/URL
Stosuj skuteczną ochronę przeciwko wirusom i włamaniom.
Wiązanie adresów IP-MAC
Stosuj statyczne przydzielanie adresów IP, aby chronić klientów przed atakami sieciowymi typu ARP spoofing.
Aktywacja ALG jednym kliknięciem
Aktywuj ALG jednym kliknięciem dla takich protokołów jak FTP, H323, SIP, IPsec i PPTP.
Integracja z platformą Omada SDN
Platforma Omada Software Defined Networking (SDN) integruje ze sobą urządzenia sieciowe takie jak Punkty dostępowe, przełączniki i routery, aby zapewnić w 100% scentralizowane zarządzanie w chmurze i wysoce skalowalną sieć zarządzaną z jednego interfejsu.
Dowiedz się więcej o platformie do sterowania infrastrukturą sieciową (SDN) Omada
Kontroler sprzętowy, programowy, lub oparty na Chmurze
Scentralizowane zarządzanie w Chmurze
Inteligentny Monitoring
Zero-Touch Provisioning (ZTP)*3
1. Przynajmniej jeden port WAN/LAN musi działać jako port LAN.
2. Wymienione funkcje wymagają korzystania z Kontrolera sprzętowego Omada, Oprogramowania do centralnego zarządzania lub Kontrolera opartego na Chmurze.
3. Korzystanie z funkcji bezobsługowej konfiguracji ZTP wymaga użycia kontrolera Omada opartego na chmurze.
Przejdź do https://www.tp-link.com/pl/omada-cloud-based-controller/product-list/, aby sprawdzić listę modeli urządzeń kompatybilnych z Kontrolerem Omada opartym na Chmurze.
4. Ades MAC sieci LAN można konfigurować wyłącznie wtedy, gdy urządzenie pracuje w trybie autonomicznym.
5. Te funkcje obsługiwane są wyłącznie w trybie autonomicznym.
6. ER8411 może działać jako Klient VPN i łączyć się z maksymalnie 32 serwerami PPTP/L2TP VPN i 10 serwerami OpenVPN.
Uwaga: Zalecamy korzystać z tylko jednego modułu TL-SM5310-T w ER8411.
Specyfikacja techniczna
| CECHY SPRZĘTOWE | ||
|---|---|---|
| Standardy i protokoły |
IEEE 802.3, IEEE802.3u, IEEE802.3ab, IEEE802.3z, IEEE 802.3x, IEEE 802.1q TCP/IP, DHCP, ICMP, NAT, PPPoE, NTP, HTTP, HTTPS, DNS, IPSec, PPTP, L2TP, OpenVPN, SNMP, WireGuard VPN |
|
| Porty |
2 Porty 10GE SFP+ (1 WAN, 1 WAN/LAN) 1 Port 1GE SFP WAN/LAN 8 Portów 1GE RJ45 WAN/LAN 1 Port konsolowy RJ45 2 Porty USB (Modem 4G/3G USB jako łącze zapasowe WAN) |
|
| Okablowanie sieciowe |
10BASE-T: kabel UTP kat. 3, 4, 5 (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) 100BASE-TX: kabel UTP kat. 5, 5e (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) 1000BASE-T: Kabel UTP kat. 5, 5e, 6 (do 100 m) |
|
| Liczba wentylatorów | 2 | |
| Przyciski | Reset | |
| Zasilanie | Zasilanie redundantne (100–240 VAC, 50/60 Hz) | |
| Pamięć Flash | 4MB SPI NOR + 256 MB NAND | |
| Pamięć DRAM | 4 GB DDR4 | |
| Diody LED | PWR, SYS, WAN, LAN, USB, FAN | |
| Ochrona | Ochrona przeciwprzepięciowa 4 kV | |
| Wymiary (szer./dł./wys.) | 440 × 220 × 44 mm | |
| Obudowa | Metalowa | |
| Montaż | Możliwość montażu w szafie Rack | |
| Maks. zużycie energii |
26.36 W (z podłączonym urządzeniem USB 3.0) 19.12 W (bez podłączonego urządzenia USB 3.0) |
|
| BEZPIECZEŃSTWO TRANSMISJI | ||
| Kontrola dostępu | Kontrola dostępu oparta na Źródłowym/Docelowym adresie IP | |
| Filtrowanie |
Filtrowanie grup WEB*5 Filtrowanie adresów URL Bezpieczeństwo sieciowe*5 |
|
| Ochrona przed atakami ARP |
Wysyłanie pakietów GARP*5 Skanowanie ARP*5 Wiązanie adresów IP i MAC*5 |
|
| Ochrona przed atakami sieciowymi |
TCP/UDP/ICMP Flood Defense Blokowanie skanowania TCP (Stealth FIN/Xmas/Null) Blokowanie odbierania pakietów ping z sieci WAN |
|
| WYDAJNOŚĆ | ||
| Przepustowość IPS |
TCP: 4924 Mb/s UDP: 4521 Mb/s |
|
| Przepustowość DPI |
TCP: 5524 Mb/s UDP: 3547 Mb/s |
|
| WireGuard VPN | 1411 Mb/s | |
| Liczba równoczesnych sesji | 2,300,000 | |
| Nowych sesji na sekundę | 20,000 | |
| NAT (Statyczne IP) | 9445,82 Mb/s / 9449,26 Mb/s | |
| NAT(DHCP) | 9426,83 Mb/s / 9426,20 Mb/s | |
| NAT(PPPoE) | 9413,96 Mb/s / 9102,01 Mb/s | |
| NAT (L2TP) | 9064,66 Mb/s / 8587,57 Mb/s | |
| NAT (PPTP) | 8712,11 Mb/s / 8505,61 Mb/s | |
| Szybkość przekierowań pakietów 64 Bajt | 1080 Mb/s / 1030 Mb/s | |
| Przepustowość VPN IPsec |
ESP-SHA1-AES256: 3099,4 Mb/s ESP-SHA256-AES256: 2928,4 Mb/s ESP-SHA384-AES256: 2935,7 Mb/s ESP-SHA512-AES256: 2878 Mb/s |
|
| OpenVPN | UDP: 4424,1 Mb/s | |
| Przepustowość L2TP VPN |
Nieszyfrowana: 10497 Mb/s Szyfrowana: 3178,5 Mb/s |
|
| Przepustowość PPTP VPN |
Nieszyfrowana: 10143 Mb/s Szyfrowana: 952 Mb/s |
|
| Przepustowość SSL VPN | 4486 Mb/s | |
| Szybkość przekierowań pakietów 66 Bajtów | - | |
| Szybkość przekierowań pakietów 1,518 Bajtów | 9970 Mb/s / 9970 Mb/s | |
| PODSTAWOWE FUNKCJE | ||
| Typ połączenia WAN |
Statyczne przydzielanie adresów IP PPPoE PPTP L2TP Tunel 6to4 Pass-Through Łącze mobilne: Modem 4G/3G USB jako łącze zapasowe |
|
| Klonowanie adresów MAC | Modyfikacja adresów MAC WAN/LAN*4 | |
| DHCP |
Serwer/Klient DHCP Rezerwacja adresów DHCP DMulti-net DHCP* Interfejsy Multi-IP* |
|
| IPv6 | Połączenie WAN | |
| VLAN | 802.1Q VLAN | |
| IPTV | IGMP v2/v3 Proxy | |
| FUNKCJE ZAAWANSOWANE | ||
| Listy kontroli dostępu (ACL) | Filtrowanie w oparciu o Adres IP/Port/Protokół/Nazwę domeny | |
| Routing zaawansowany |
Routing Statyczny Polityka Routingu |
|
| Kontrola przepustowości |
Kontrola przepustowości w oparciu o adres IP/port Gwarantowana i ograniczana przepustowość |
|
| Równoważenie pasma |
Inteligentne równoważenie obciążenia pasma Routing zoptymalizowany pod kątem aplikacji Łącze zapasowe (czasowe*5, awaryjne) Wykrywanie online |
|
| NAT |
One-to-One NAT*5 Multi-Net NAT Serwery wirtualne Port Triggering*5 NAT-DMZ FTP/H.323/SIP/IPSec/PPTP ALG UPnP |
|
| Limit sesji | Limit sesji oparty na adresie IP | |
| SIECI VPN | ||
| SD-WAN | Tak (Tylko w trybie kontrolera) | |
| SSL VPN |
Serwer SSL VPN Klient SSL VPN 500 Tuneli SSL VPN |
|
| IPsec VPN |
300 tuneli IPsec VPN LAN-to-LAN, Client-to-LAN 2 tryby negocjacji - Main/Aggressive Szyfrowanie DES, 3DES, SHA1, SHA256, SHA384, SHA512, AES128, AES192, AES256 IKE v1/v2 Uwierzytelnianie MD5, SHA1 NAT Traversal (NAT-T) Dead Peer Detection (DPD) Perfect Forward Secrecy (PFS) |
|
| PPTP VPN |
Serwer VPN PPTP 32 klientów VPN PPTP*6 300 tuneli (współdzielone z L2TP) PPTP z szyfrowaniem MPPE |
|
| L2TP VPN |
Serwer VPN L2TP 32 klientów VPN L2TP*6 300 tuneli (współdzielone z PPTP) L2TP over IPSec |
|
| OpenVPN |
Serwer OpenVPN 10 klientów OpenVPN*6 110 tuneli OpenVPN |
|
| WireGuard VPN | 300 tuneli | |
| UWIERZYTELNIANIE | ||
| Uwierzytelnianie sieciowe |
Brak uwierzytelniania Uproszczone hasło*2 Hotspot(Użytkownik lokalny / Voucher*2 / SMS*2 / Radius*2) Zewnętrzny serwer Radius Serwer portalu zewnętrznego*2 |
|
| ZARZĄDZANIE | ||
| Aplikacja Omada | Tak. Wymaga użycia Kontrolera OC300, Kontrolera OC200, Kontrolera Omada opartego na Chmurze, lub Programowego kontrolera Omada. | |
| Scentralizowane zarządzanie |
Kontroler Omada oparty na Chmurze Kontroler sprzętowy Omada (OC300) Kontroler sprzętowy Omada (OC200) Kontroler programowy Omada |
|
| Dostęp do chmury | Tak. Wymaga użycia Kontrolera OC300, Kontrolera OC200, Kontrolera Omada opartego na Chmurze, lub Programowego kontrolera Omada. | |
| Usługi | Dynamiczny DNS (Dyndns, No-IP, Peanuthull, Comexe) | |
| Wsparcie |
Zarządzanie poprzez stronę Web Zarządzanie zdalne Eksportowanie i importowanie konfiguracji SNMP v1/v2c/v3 Diagnostyka (Ping i Traceroute)*5 Synchronizacja NTP*5 Obsługa dzienników systemowych |
|
| Bezobsługowa konfiguracja ZTP | Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze. | |
| Funkcje panelu zarządzania |
Automatyczne wykrywanie urządzeń Inteligentne monitorowanie stanu sieci Ostrzeżenia o nietypowych zdarzeniach Ujednolicony proces konfiguracji Harmonogram restartu Spersonalizowana strona logowania do sieci |
|
| INNE | ||
| Certyfikaty | CE, FCC, RoHS | |
| Zawartość opakowania |
Router ER8411 Przewód zasilający Zestaw montażowy Rack Instrukcja szybkiej instalacji |
|
| Wymagania systemowe | Microsoft Windows 98SE, NT, 2000, XP, Vista™ or Windows 7/8/8.1/10/11 MAC OS, NetWare, UNIX lub Linux | |
| Środowisko pracy |
Dopuszczalna temperatura pracy: 0°C ~ 40°C Dopuszczalna temperatura przechowywania: -40°C ~ 70°C Dopuszczalna wilgotność powietrza: 10% ~ 90%, bez kondensacji Dopuszczalna wilgotność przechowywania: 5% ~ 90% bez kondensacji |
|
Do pobrania
Pobierz na swój dysk dokumenty w wersji cyfrowej
Pliki do pobrania dla ER8411 - router przewodowy
| Dokumenty do pobrania | ||||
|---|---|---|---|---|
| Deklaracja zgodności [PL] | Certyfikaty | 275.3 KB | Pobierz | |
Prześlij pytanie dotyczące produktu
Produkty uzupełniające
Lista produktów uzupełniających, które warto kupić
Informacje
Dane GPSR dla ER8411 - router przewodowy
Producent
TP-Link Systems Inc.10 Mauchly, Irvine, California 92618, United States
E-mail: certification@tp-link.com
Osoba odpowiedzialna w UE
Nazwa: TP-Link Polska Sp. z o.o.Adres: ul. Ożarowska 40/42, 05-850 Duchnice, Polska
E-mail kontaktowy ws. GPSR: sales.poland@tp-link.com
| Dokumenty do pobrania | ||||
|---|---|---|---|---|
| TP-Link - Ogólne Warunki Gwarancji | 63.6 KB | Pobierz | ||
| Instrukcja bezpieczeństwa użytkowania produktu ER8411 - router przewodowy | 5.4 KB | Pobierz | ||
Poniższa lista ostrzeżeń dotyczących bezpieczeństwa użytkowania produktu oparta jest o wymagania Rozporządzenia (UE) 2023/988 (GPSR). Naszym celem jest ochrona użytkowników przed potencjalnymi zagrożeniami wynikającymi z nieodpowiedniego użytkowania. Informacje przedstawione są w prosty sposób by były zrozumiałe i przejrzyste dla wszystkich użytkowników, w tym również dla osób starszych oraz osób z ograniczeniami ruchowymi.
-
Bezpieczeństwo instalacji i montażu
- Routery należy instalować w suchych, wentylowanych pomieszczeniach, z dala od źródeł wilgoci i bezpośredniego nasłonecznienia.
- Urządzenie powinno być umieszczone na stabilnej powierzchni lub zamontowane zgodnie z instrukcją producenta, unikając miejsc narażonych na wstrząsy i drgania.
- Nie blokować otworów wentylacyjnych routera, aby zapobiec przegrzewaniu się urządzenia.
- Podczas montażu należy unikać uszkodzenia przewodów sieciowych oraz zasilających.
-
Bezpieczeństwo elektryczne i zasilania
- Podłączaj router wyłącznie do zgodnego źródła zasilania o parametrach określonych przez producenta.
- Używaj oryginalnych lub certyfikowanych zasilaczy i kabli zasilających.
- Nie używaj uszkodzonych kabli zasilających ani portów USB do zasilania, aby uniknąć ryzyka porażenia prądem lub uszkodzenia urządzenia.
- Podczas podłączania i odłączania przewodów zasilających i sieciowych nie ciągnij za przewody, lecz za wtyczki.
- Nie obsługuj urządzenia mokrymi rękami.
-
Bezpieczeństwo sieci i konfiguracji
- Konfiguruj router zgodnie z zaleceniami producenta, stosując silne hasła i aktualne protokoły szyfrowania (np. WPA2 lub WPA3).
- Regularnie aktualizuj oprogramowanie routera, aby zabezpieczyć urządzenie przed znanymi lukami bezpieczeństwa.
- Unikaj udostępniania sieci bez odpowiedniej ochrony, aby zapobiec nieautoryzowanemu dostępowi.
- Wyłącz funkcje WPS, jeśli nie są niezbędne, ze względu na znane podatności bezpieczeństwa.
-
Bezpieczeństwo użytkowania
- Nie modyfikuj ani nie demontuj routera; wszelkie naprawy powinny być wykonywane przez wykwalifikowany serwis.
- Nie dopuszczaj dzieci do urządzenia, zwłaszcza do drobnych elementów i przewodów, które mogą stanowić ryzyko zadławienia lub porażenia prądem.
- W przypadku zauważenia nieprawidłowego działania, np. przegrzewania, dymu lub niepokojących zapachów, natychmiast odłącz urządzenie od zasilania i skontaktuj się z serwisem.
-
Konserwacja i czyszczenie
- Przed czyszczeniem urządzenia odłącz je od zasilania.
- Do czyszczenia używaj miękkiej, suchej lub lekko wilgotnej szmatki; nie stosuj środków chemicznych, które mogą uszkodzić obudowę lub elementy elektroniczne.
- Regularnie sprawdzaj stan kabli i portów, aby zapobiec uszkodzeniom i ryzyku zwarcia.
-
Zagrożenia cyberbezpieczeństwa
- Urządzenie musi być zabezpieczone przed nieautoryzowanym dostępem. Używaj tylko silnych haseł.
- Regularna zmiana hasła jest podstawowym elementem odpowiedniego zabezpieczenia systemu.
- Należy stosować ograniczenia uprawnień użytkowników urządzenia. Każdy użytkownik powinien mieć tylko niezbędne uprawnienia.
- Jeżeli to możliwe wykonuj segmentację sieci za pośrednictwem VLAN. Odpowiednio podzielona sieć pozwala na odseparowanie ruchu pomiędzy poszczególnymi grupami urządzeń.
- Unikaj bezpośredniego wystawiania urządzenia do sieci publicznej poprzez przekierowanie portów. Do dostępu zdalnego korzystaj z funkcji chmurowych, jeżeli urządzenie je posiada lub z połączeń VPN.
- Jeżeli urządzenie posiada panel WEB, korzystaj z szyfrowanych połączeń HTTPS.
- Należy regularnie przeprowadzać aktualizację oprogramowania urządzenia aby zapewnić ochronę przed nowymi zagrożeniami.
- Należy zapewnić wszystkie możliwe środki ochrony sieci i danych osobowych.
- Wyłącz funkcje sieciowe i protokoły jak UPnP, jeżeli nie są potrzebne we wdrażanym systemie.
- Regularnie wykonuj audyty bezpieczeństwa, co pewien czas należy przeprowadzać testy bezpieczeństwa i aktualizować polityki ochrony.
-
Prawidłowe usuwanie zużytego urządzenia
- Produkt należy utylizować zgodnie z miejscowymi przepisami dotyczącymi gospodarki odpadami elektronicznymi i niebezpiecznymi.
-
Znaczenie stosowania się do ostrzeżeń
- Zastosowanie się do przedstawionych tu ostrzeżeń minimalizuje ryzyko uszkodzeń ciała, awarii urządzenia oraz strat materialnych wynikających z nieumiejętnego obchodzenia się produktem.