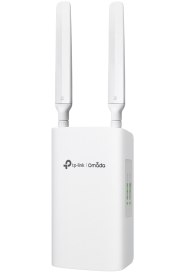
ER703WP-4G-Outdoor - Router bezprzewodowy
- interfejs:
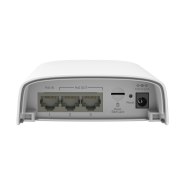
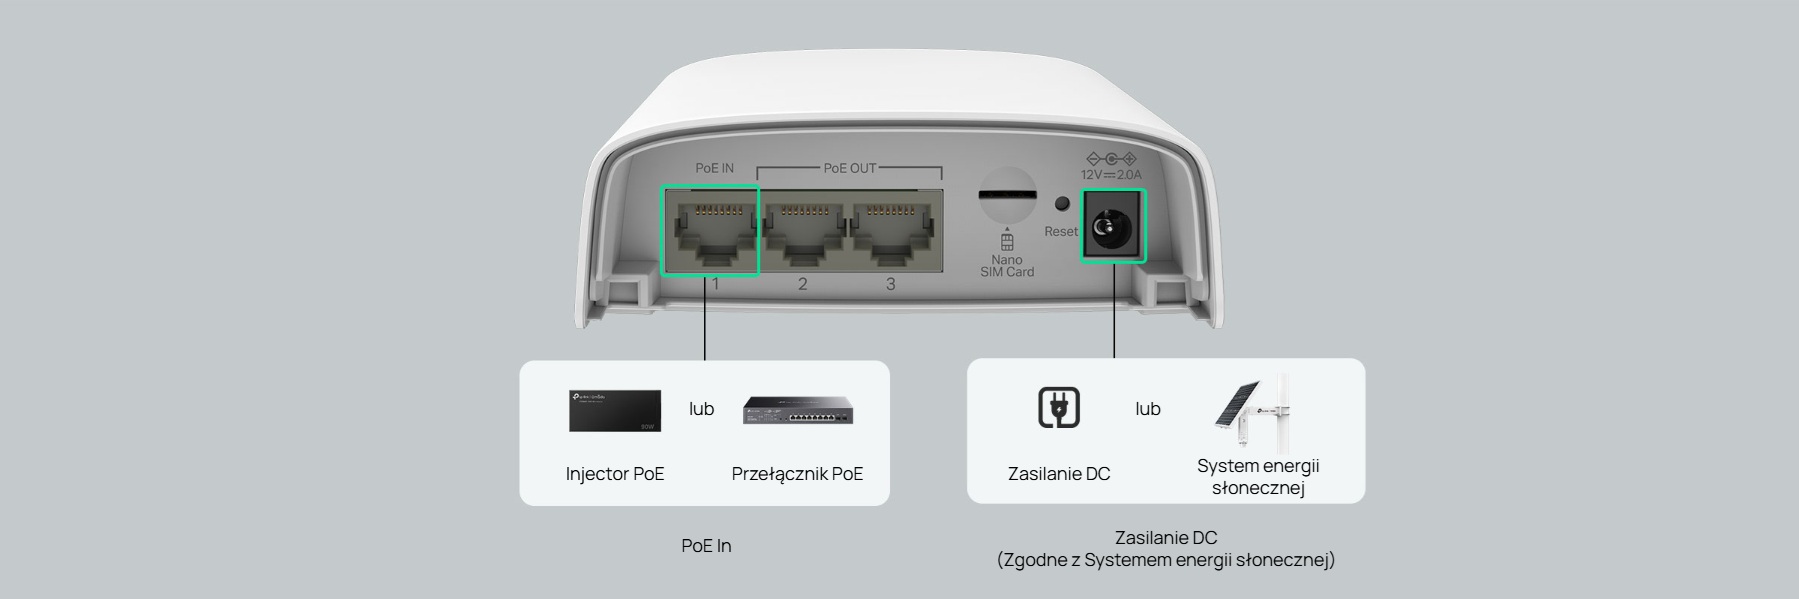
- 1x port RJ45 WAN/LAN PoE In (10/100/1000Mbps)
- 2x port RJ45 WAN/LAN PoE Out (10/100/1000Mbps)
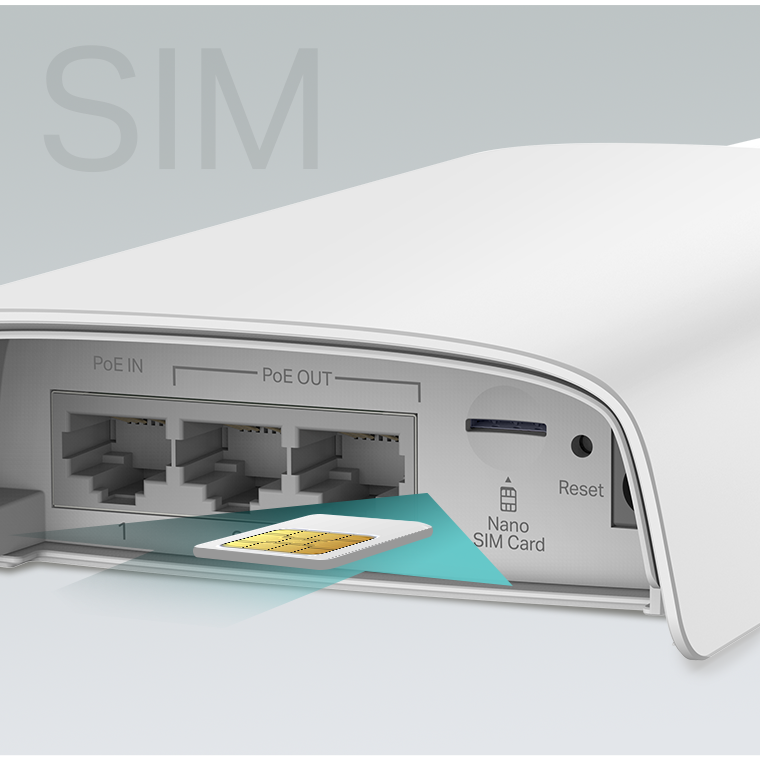
- 1x slot na kartę Nano SIM
- tryby pracy: router xDLS, bridge, multi-SSID
- standard: Wi-Fi 6
- standardy bezprzewodowe:
- 2.4GHz: IEEE 802.11ax/n/g/b
- 5GHz: IEEE 802.11ax/ac/n/a
- automatyczne łącze zapasowe 4G i Ethernet WAN
- funkcje: IPSec, L2TP, PPTP, OpenVPN, GRE, WireGuard, SSL VPN§
- przepustowość:
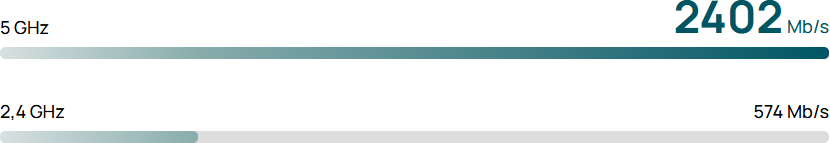
- do 574Mb/s - 802.11ax (2.4GHz)
- do 2402Mb/s - 802.11ax (5GHz)
- zasilanie:
- 802.3at/bt PoE
- 12V/2A DC (brak zasilacza w zestawie)
- PoE Out działa jedynie w przypadku zasilenia routera w standardzie 802.3bt
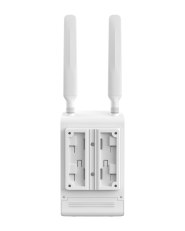
- antena: 2x zewnętrzne anteny LTE
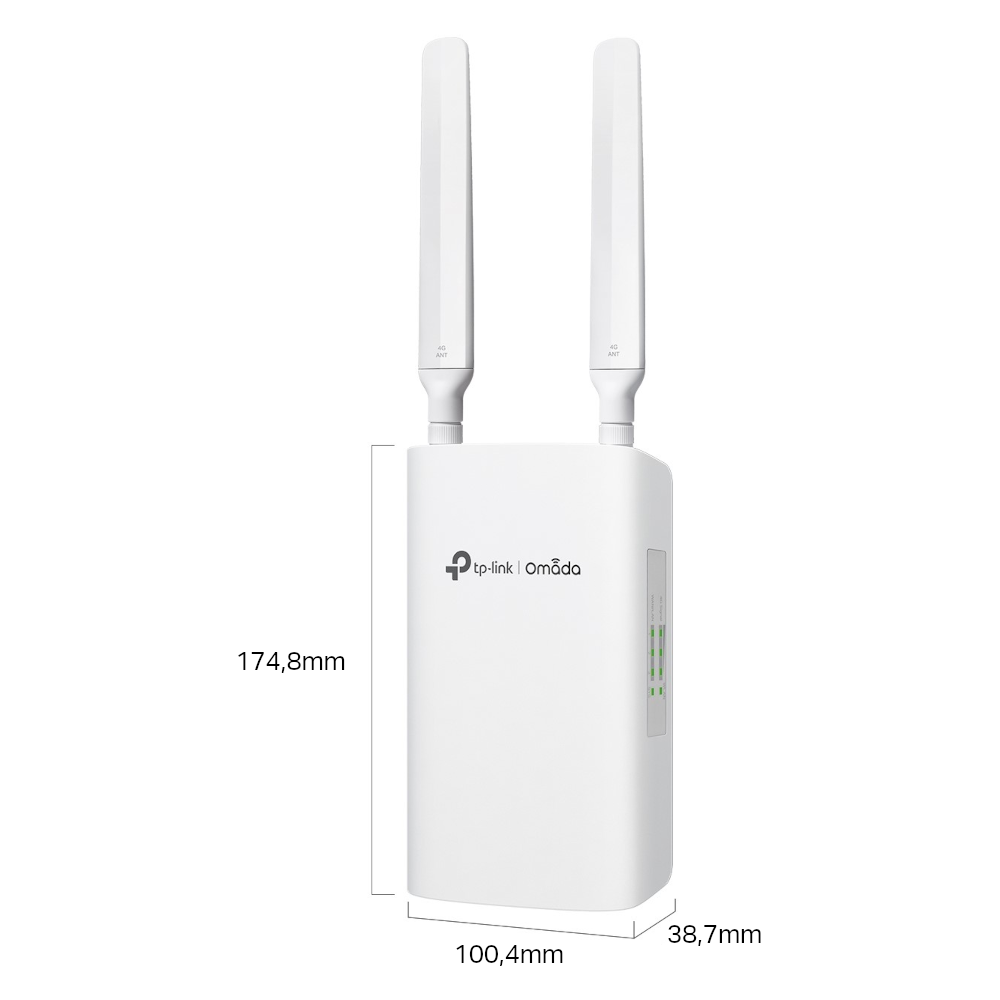
- wymiary: 100×175×39mm (szer. / dł. / wys.)
- gwarancja: 36 miesięcy
ER703WP-4G-Outdoor to zaawansowana brama sieciowa z serii Omada, przeznaczona do zastosowań wewnętrznych i zewnętrznych. Urządzenie oferuje szybkie połączenie mobilne 4G+ Cat6 (do 300 Mb/s*) oraz nowoczesną łączność bezprzewodową Wi-Fi 6 — do 2402 Mb/s w paśmie 5 GHz i do 574 Mb/s w paśmie 2,4 GHz. Dzięki trzem gigabitowym portom WAN/LAN (w tym 2 z funkcją PoE Out i 1 PoE In), brama umożliwia elastyczne opcje zasilania oraz rozbudowę infrastruktury. Wbudowany slot na kartę Nano SIM zapewnia wygodne korzystanie z mobilnego internetu, a funkcje automatycznego przełączania i równoważenia obciążenia między łączem 4G i Ethernet WAN gwarantują niezawodność działania. Urządzenie wspiera szeroki zakres protokołów VPN (IPSec, L2TP, PPTP, OpenVPN, GRE, WireGuard, SSL), co zapewnia bezpieczną i zdalną łączność. Zasilanie możliwe jest poprzez PoE (802.3at/bt) lub zasilacz 12V/2A DC (brak zasilacza w zestawie). Obudowa o klasie szczelności IP55 chroni urządzenie przed niekorzystnymi warunkami atmosferycznymi, co czyni je idealnym rozwiązaniem do instalacji na zewnątrz.
Wszechstronna, zewnętrzna brama sieciowa 4G+ Wi-Fi
Zewnętrzna/wewnętrzna brama sieciowa Omada 4G+ Cat6, Wi-Fi 6 AX3000
4G+ Cat6
do 300Mb/s*
Scentralizowane
zarządzanie
2402Mb/s
+ 574Mb/s†
1 port PoE In
2 porty PoE Out
Obsługa wielu protokołów VPN§
Automatyczne łącze zapasowe 4G i Ethernet WAN z Równoważeniem obciążenia
1 slot na kartę Nano SIM
Klasa szczelności IP55
Brama sieciowa ER703WP-4G-Outdoor - Omada
Idealna do użytku wewnątrz i na zewnątrz budynku
Dowiedz się więcej o platformie do sterowania infrastrukturą sieciową (SDN) Omada
Urządzenie typu "Wszystko w jednym"
ER703WP-4G-Outdoor łączy w sobie dostęp do internetu 4G, technologię Wi-Fi 6 i 3 gigabitowe porty PoE (1 wejściowy, 2 wyjściowe). Oferuje również funkcję automatycznego łącza zapasowego i równoważenia obciążenia pomiędzy 4G oraz przewodowym WAN. Skorzystaj z wszechstronnej i wydajnej bramy sieciowej, którą wdrożysz bez najmniejszych problemów.
Brama sieciowa 4G+ Cat6
Technologia Wi-Fi 6#
Gigabitowe porty PoE In/Out
Połączenie internetowe Ethernet WAN(Automatyczne łącze zapasowe z 4G)
Łatwa instalacja i wdrożenie w trybie Autonomicznym i Kontrolera
Plug and Play
Włóż kartę Nano SIM lub podłącz do portu Ethernet WAN, aby uzyskać gigabitową sieć Wi‑Fi. Korzystaj z bezproblemowego łączenia kamer do monitoringu za pomocą kabla lub sieci bezprzewodowej.
Scentralizowane zarządzenie
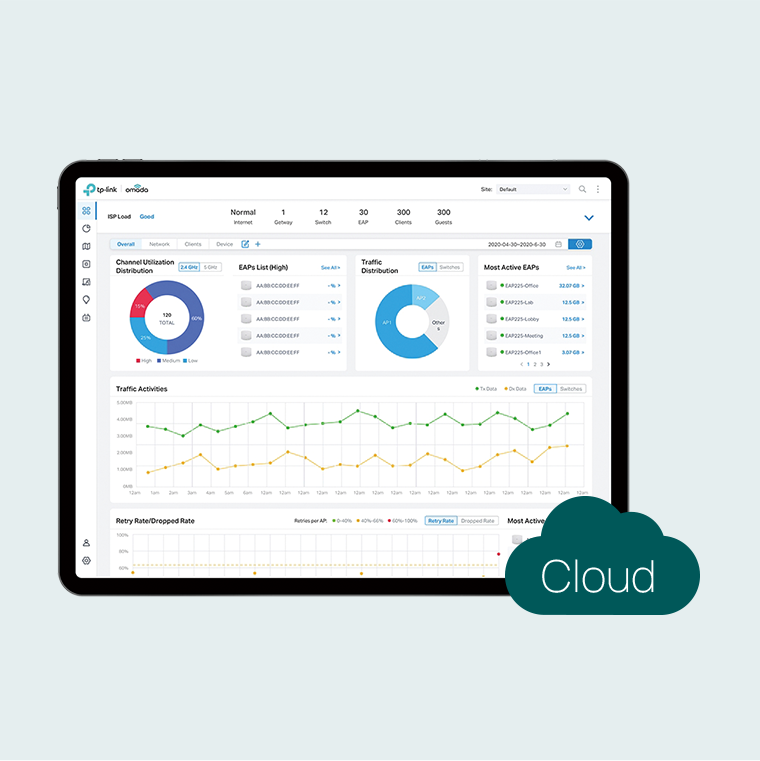
Łatwa konfiguracja sieci w wielu lokacjach bez konieczności wysyłania technika w celu wykonania konfiguracji na miejscu. Zarządzaj zdalnie korzystając z aplikacji Omada lub strony web, które oferują bezpłatną wersję Essentials usług cloud, obniżających koszty utrzymania dla MSP/SI.
Zawsze online wraz z Wi-Fi 6 AX3000
Dwa pasma
HE 160
OFDMA
1024 QAM
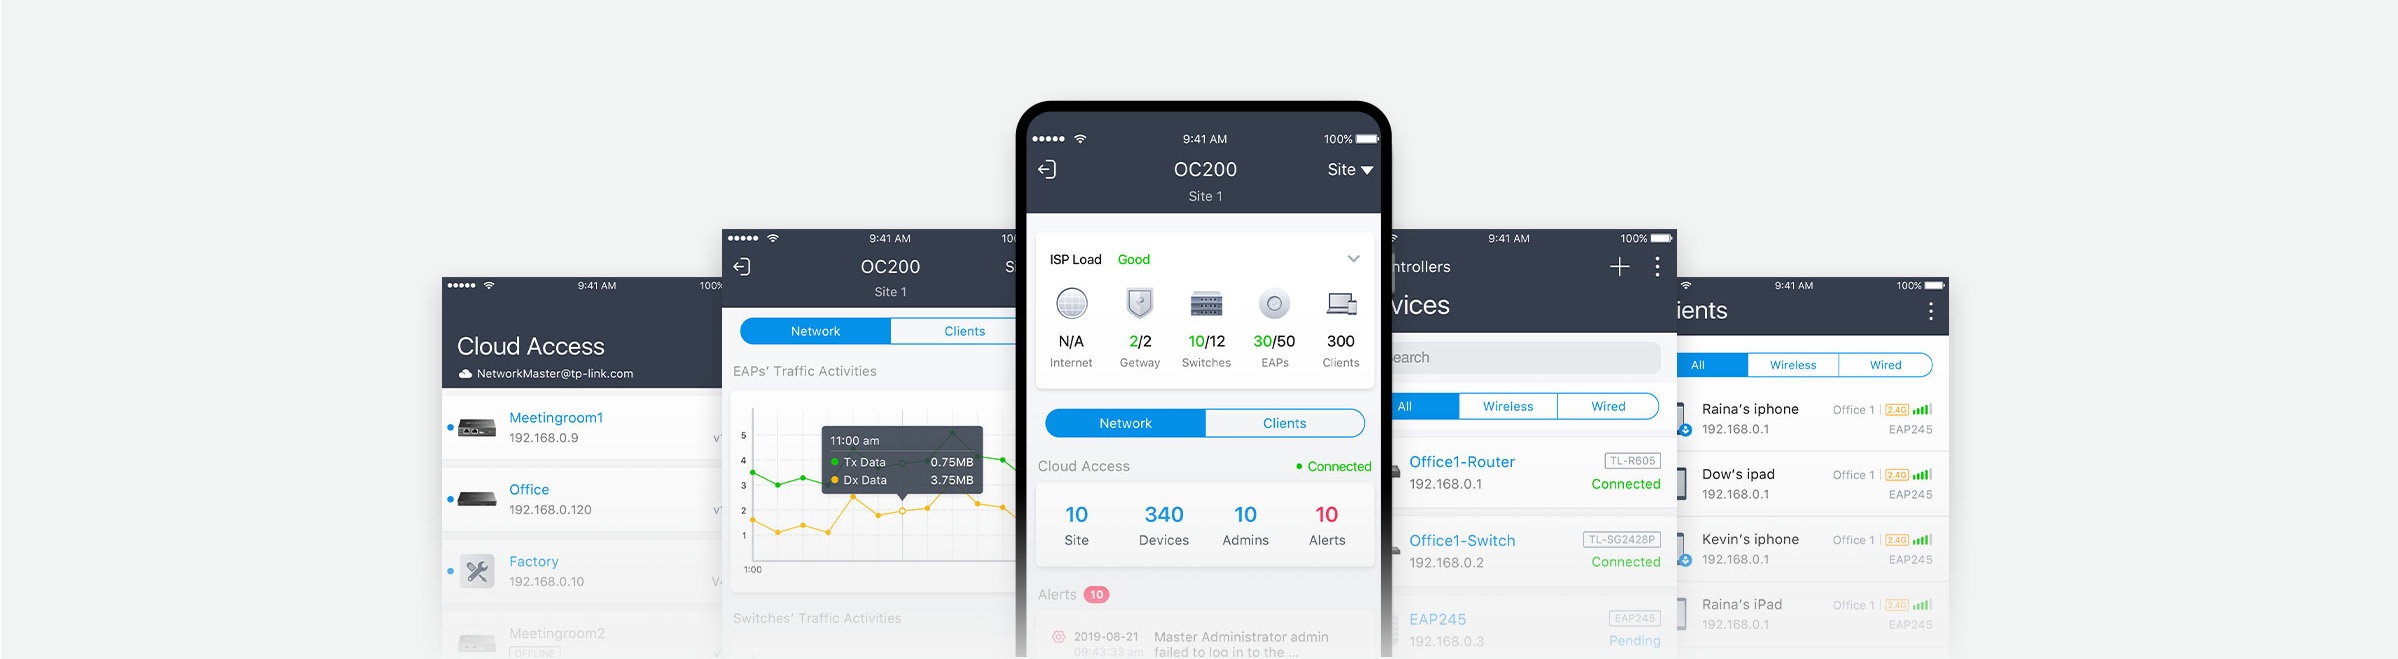
Łatwe zarządzanie poprzez aplikację Omada
Zdalnie zarządzaj swoimi punktami dostępowymi, przełącznikami i bramami sieciowymi w wielu lokacjach. Wszystko to jest możliwe z poziomu jednego interfejsu.
* Reczywista prędkość 4G downlink może różnić się między budynkami. Czynniki, które wpływają na prędkość 4G to między innymi plan usługi internetu, obciążenie sieci w czasie rzeczywistym, ograniczenia po stronie sprzętu i warunki środowiskowe.
† Podane prędkości sieci bezprzewodowych to wartości maksymalne, zgodne ze specyfikacją standardu IEEE 802.11. Rzeczywista szybkość transferu danych i zasięg sieci nie są gwarantowane i mogą różnić się w zależności od:
- czynników środowiskowych, takich jak zastosowane materiały budowlane, obecność określonych przedmiotów lub przeszkód,
- warunków sieciowych, takich jak miejscowe zakłócenia, natężenie ruchu, umiejscowienie urządzenia, wielkość sieci, obecność innych sieci bezprzewodowych,
- ograniczeń ze strony klienta, takich jak wydajność znamionowa, aktualna lokalizacja, jakość połączeń i konstrukcji oraz stan klienta.
§ GRE VPN jest obsługiwany wyłącznie w Trybie Autonomicznym.
# Korzystanie ze standardu Wi-Fi 6 (802.11ax) oraz funkcji OFDMA, MU-MIMO, 1024-QAM i Kolorowania BSS wymaga od klientów obsługi tego standardu i tych funkcji.
Specyfikacja techniczna
| 4G | ||
|---|---|---|
| Typ sieci |
Obsługiwane pasma: - 4G LTE-FDD: B1/B3/B5/B7/B8/B20/B28/B32 (2100/1800/850/2600/900/800/700/1450 MHz) - 4G LTE-TDD: B38/B40/B41 (2600/2300/2500 MHz) - 3G DC-HSDPA/HSPA+/HSDPA/HSUPA/WCDMA: B1/B3/B5/B8 (2100/1800/850/900 MHz) Agregacja pasm: - B1+B1/B3/B5/B7/B8/B20/B28/B38/B40/B41 - B3+B3/B5/B7/B8/B20/B28/B38/B40/B41 - B5+B5/B7/B38/B40/B41 - B7+B7/B8/B20/B28/B32 - B8+B32/B38/B40/B41 - B20+B32/B38/B40 - B28+B32/B38/B40/B41 - B38+B38 - B40+B40 - B41+B41 |
|
| Rozmiar karty SIM | 1 slot na kartę Nano SIM | |
| Częstotliwość | Downlink: 300 Mb/s Uplink: 50 Mb/s |
|
| BEZPIECZEŃSTWO TRANSMISJI | ||
| DPI | Kontrola aplikacji przez DPI / Zaktualizowana biblioteka aplikacji | |
| Kontrola dostępu | Kontrola dostępu oparta na źródłowym/docelowym adresie IP | |
| Filtrowanie | Filtrowanie grup WEB Filtrowanie adresów URL Bezpieczeństwo sieciowe |
|
| Ochrona przed atakami ARP | Wysyłanie pakietów GARP Skanowanie ARP Wiązanie adresów IP i MAC |
|
| Ochrona przed atakami sieciowymi | TCP/UDP/ICMP Flood Defense Blokowanie skanowania TCP (Stealth FIN/Xmas/Null) Blokowanie pakietów ping z sieci WAN |
|
| CECHY SPRZĘTOWE | ||
| Porty | 3 gigabitowe porty WAN/LAN | |
| Okablowanie sieciowe |
- 10BASE-T: kabel UTP kategorii 3, 4, 5 (Maks. 100 m) EIA/TIA-568 100Ω STP (Maks. 100 m) - 100BASE-TX: kabel UTP kategorii 5, 5e (Maks. 100 m) EIA/TIA-568 100Ω STP (Maks. 100 m) - 1000BASE-T: kabel UTP kategorii 5, 5e, 6 (Maks. 100 m) |
|
| Przyciski | Reset | |
| Zasilanie | 802.3at/bt PoE 12V / 2A (Zasilanie DC) |
|
| Częstotliwość Wi-Fi i Szybkość transferu |
2,4 GHz: 574 Mb/s 5 GHz: 2402 Mb/s (HE160) |
|
| Pamięć Flash | 256 MB NAND | |
| Pamięć DRAM | 512 MB DDR4 | |
| Diody LED | Sygnał 4G, WLAN, WAN/LAN, SYS | |
| Wymiary (szer./ dł./ wys.) | 100×175×39mm (bez anten) | |
| Anteny |
Wi-Fi: 2 wbudowane, dwupasmowe o zysku 5GHz 4,0dBi oraz 2,4GHz 2,3dBi LTE: 2 odłączalne, dookólne o zysku 4,0dBi |
|
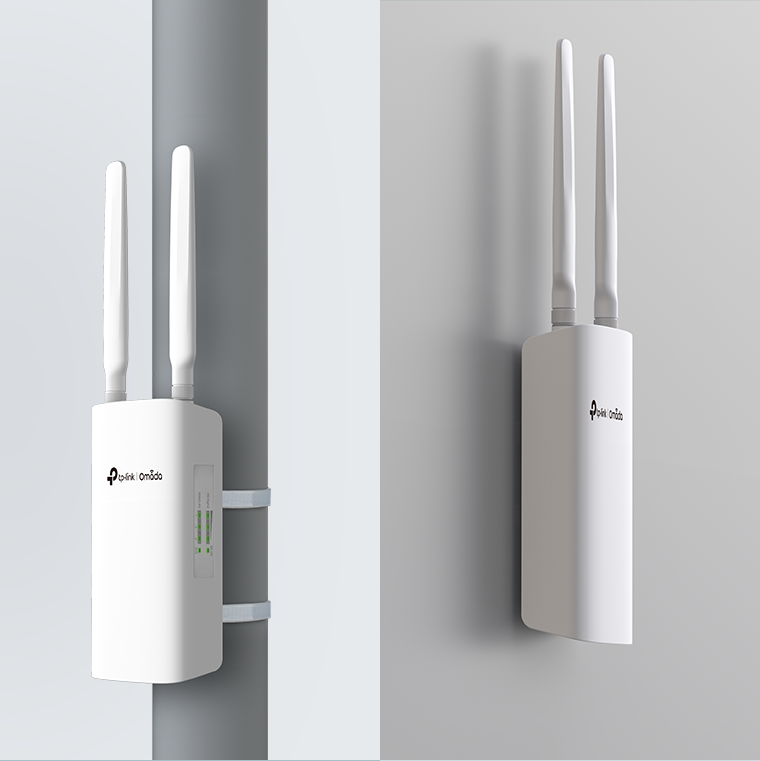
| Montaż | Możliwość montażu na słupie lub ścianie | |
| Maks. zużycie energii |
PoE: 62,9W maks. 220V/50Hz 25°C DC: 16,6W maks. 220V/50Hz 25°C |
|
| WYDAJNOŚĆ | ||
| Przepustowość DPI | TCP: 1131 Mb/s UDP: 974 Mb/s |
|
| GRE | Nieszyfrowany: 450,3Mb/s Szyfrowany: 277,6Mb/s |
|
| WireGuard VPN | 462,8Mb/s | |
| Ilość równoczesnych sesji | 120.000 | |
| Nowych sesji na sekundę | 3.800 | |
| NAT (Statyczne IP) | 945,9Mb/s / 950,2Mb/s | |
| NAT(DHCP) | 947,3Mb/s / 949,4Mb/s | |
| NAT(PPPoE) | 916,9Mb/s / 946,3Mb/s | |
| NAT (L2TP) | 878,9Mb/s / 778,9Mb/s | |
| NAT (PPTP) | 852,2Mb/s / 775,9Mb/s | |
| Przepustowość VPN IPsec |
ESP-SHA1-AES256: 568,3Mb/s ESP-SHA256-AES256: 559,8Mb/s ESP-SHA384-AES256: 565,6Mb/s ESP-SHA512-AES256: 550,0 Mb/s |
|
| OpenVPN | 85,1Mb/s | |
| Przepustowość L2TP VPN | Nieszyfrowany: 858,7Mb/s Szyfrowany: 467,0Mb/s |
|
| Przepustowość PPTP VPN | Nieszyfrowany: 876,2Mb/s Szyfrowany: 182,6Mb/s |
|
| Przepustowość SSL VPN | 86,6Mb/s | |
| Szybkość przekierowań pakietów 66 Bajtów | 1.453.489 p/s / 1.453.489 p/s | |
| Szybkość przekierowań pakietów 1,518 Bajtów | 81.275 p/s / 81.275 p/s | |
| WŁAŚCIWOŚCI TRANSMISJI BEZPRZEWODOWEJ | ||
| Funkcje zaawansowane |
Płynny roaming Mesh (z EAP obsługującymi Mesh) OFDMA Beamforming MU-MIMO Ograniczenie prędkości: Oparte na SSID/Klient Airtime Fairness Szyfrowanie sieci bezprzewodowej: WPA/WPA2/WPA3 Personal, WPA/WPA2/WPA3 Enterprise Multi SSID: 16 łącznie (8 na pasmo) |
|
| Funkcja Sieci dla gości | Tak | |
| PODSTAWOWE FUNKCJE | ||
| Typ połączenia WAN | Statyczne przydzielanie adresu IP Dynamiczne przydzielanie adresu IP PPPoE (obsługa konfiguracji MRU) PPTP L2TP |
|
| Klonowanie adresów MAC | Zmiana adresu WAN | |
| DHCP | Serwer DHCP Serwer DHCPv6 PD (Tylko w trybie Autonomicznym) Możliwości dostosowania opcji DHCP Rezerwacja adresów DHCP Interfejsy Multi-IP Multi-Net DHCP |
|
| SMS | Odbieranie / Wysyłanie SMS | |
| IPv6 | Statyczny adres IP / SLAAC / DHCPv6 / PPPoE / Tunel 6to4 / Pass-Through / Tryb Non-Address | |
| VLAN | 802.1Q VLAN | |
| IPTV | IGMP v2/v3 Proxy, Tryb niestandardowy, Tryb Bridge | |
| FUNKCJE ZAAWANSOWANE | ||
| Listy kontroli dostępu (ACL) | Filtrowanie według IP/Portu/Protokołu/Nazwy domenowej | |
| Routing zaawansowany | Statyczny Routing Polityka Routingu RIP OSPF |
|
| Kontrola przepustowości | Kontrola przepustowości oparta o adres IP | |
| Równoważenie pasma | Inteligentne równoważenie obciążenia pasma Routing zoptymalizowany pod kątem aplikacji Łącze zapasowe (Czas, Failover) Wykrywanie online |
|
| NAT |
One-to-One NAT Multi-Net NAT Serwery wirtualne Port Triggering NAT-DMZ FTP/H.323/SIP/IPSec/PPTP ALG UPnP |
|
| Limit sesji | Limit sesji oparty o adres IP | |
| Sieci VPN | ||
| GRE | Tylko w trybie Autonomicznym | |
| SSL VPN | 50 tuneli | |
| IPsec VPN |
100 tuneli IPsec VPN LAN-to-LAN, Client-to-LAN 2 tryby negocjacji - Main/Aggressive Szyfrowanie DES, 3DES, AES128, AES192, AES256 IPsec Failover IKE v1/v2 Uwierzytelnianie MD5, SHA1, SHA2-384 i SHA2-512 NAT Traversal (NAT-T) Dead Peer Detection (DPD) Perfect Forward Secrecy (PFS) |
|
| PPTP VPN | Serwer VPN PPTP 10 klientów VPN PPTP 50 tuneli PPTP z szyfrowaniem MPPE |
|
| L2TP VPN |
Serwer VPN L2TP 10 klientów VPN L2TP 50 tuneli L2TP over IPSec |
|
| OpenVPN |
Serwer OpenVPN 5 klientów OpenVPN 55 tuneli OpenVPN Tryb "Certificate + Account" Tryb pełny |
|
| WireGuard VPN | 20 Tuneli | |
| UWIERZYTELNIANIE | ||
| Uwierzytelnianie sieciowe |
Brak uwierzytelniania Uproszczone hasło Hotspot (Użytkownik lokalny / Voucher / SMS / Radius) Zewnętrzny serwer Radius Zewnętrzny serwer portalu LDAP |
|
| ZARZĄDZANIE | ||
| Aplikacja Omada | Tak | |
| Scentralizowane zarządzanie | Omada Cloud Essentials Kontroler Omada oparty na Chmurze Kontroler sprzętowy Omada (OC300) Kontroler sprzętowy Omada (OC200) Kontroler programowy Omada |
|
| Dostęp do chmury | Tak | |
| Usługi | Dynamiczny DNS (Dyndns, No-IP, Peanuthull, Comexe, Dostosowanie DDNS) | |
| Wsparcie |
Zarządzanie poprzez stronę web Zarządzanie zdalne Eksportowanie i importowanie konfiguracji SNMP v1/v2c/v3 Diagnostyka (Ping i Traceroute) Synchronizacja NTP Port Mirroring CLI (tylko w Trybie Autonomicznym) Obsługa dzienników systemowych |
|
| Funkcje panelu zarządzania |
Automatyczne wykrywanie urządzeń Inteligentne monitorowanie stanu sieci Ostrzeżenia o nietypowych zdarzeniach Ujednolicony proces konfiguracji Harmonogram restartu Spersonalizowana strona logowania do sieci (Portal) |
|
| INNE | ||
| Certyfikaty | CE, FCC, RoHS | |
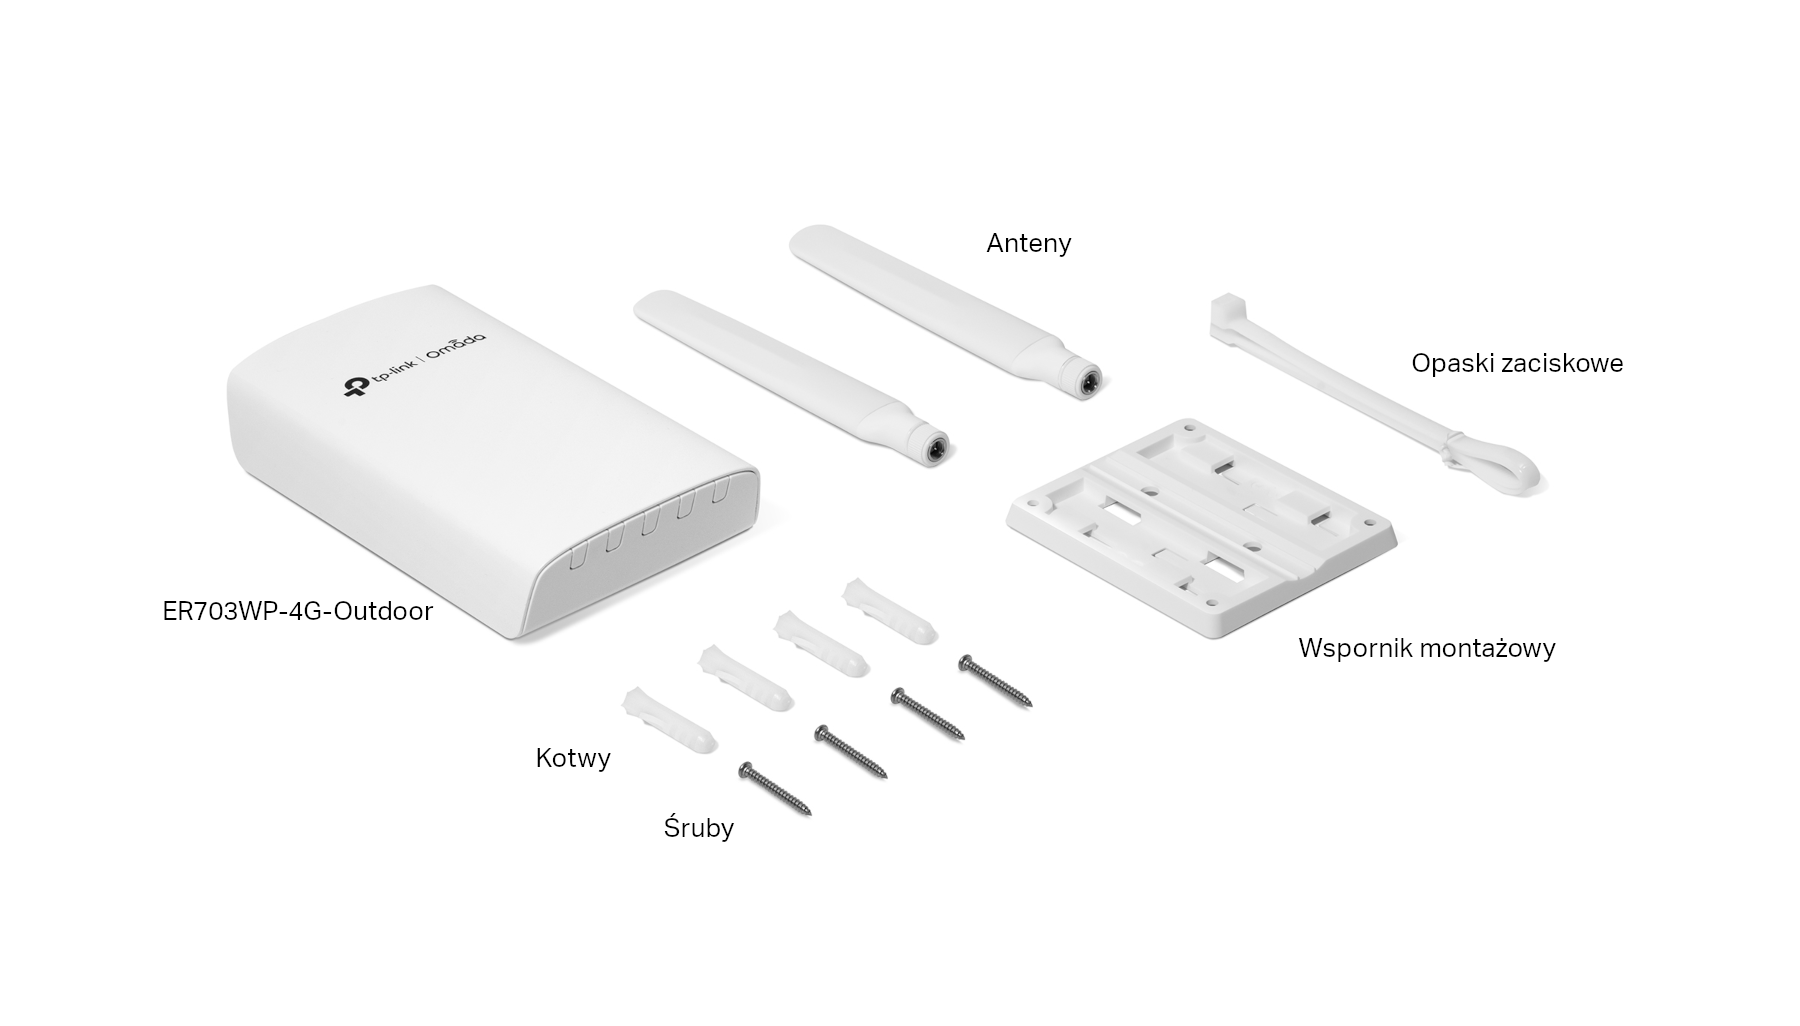
| Zawartość opakowania | ER703WP-4G-Outdoor Zestaw montażowy Instrukcja szybkiej instalacji |
|
| Wymagania systemowe | Microsoft Windows 98SE, NT, 2000, XP, Vista™, 7, 8, 8.1, 10, 11 MAC OS NetWare UNIX Linux |
|
| Środowisko pracy |
Dopuszczalna temperatura pracy: -30°C ~ 60°C Dopuszczalna temperatura przechowywania: -40°C ~ 70°C Dopuszczalna wilgotność powietrza: 10% ~ 90%, bez kondensacji Dopuszczalna wilgotność przechowywania: 5% ~ 90% bez kondensacji |
|
Do pobrania
Pobierz na swój dysk dokumenty w wersji cyfrowej
Pliki do pobrania dla ER703WP-4G-Outdoor - router bezprzewodowy
| Dokumenty do pobrania | ||||
|---|---|---|---|---|
| Instrukcja instalacji [EN] | Instrukcje | 565.7 KB | Pobierz | |
| Karta katalogowa [EN] | Karty katalogowe | 1.4 MB | Pobierz | |
Prześlij pytanie dotyczące produktu
Produkty uzupełniające
Lista produktów uzupełniających, które warto kupić
Informacje
Dane GPSR dla ER703WP-4G-Outdoor - router bezprzewodowy
Producent
TP-Link Systems Inc.10 Mauchly, Irvine, California 92618, United States
E-mail: certification@tp-link.com
Osoba odpowiedzialna w UE
Nazwa: TP-Link Polska Sp. z o.o.Adres: ul. Ożarowska 40/42, 05-850 Duchnice, Polska
E-mail kontaktowy ws. GPSR: sales.poland@tp-link.com
| Dokumenty do pobrania | ||||
|---|---|---|---|---|
| TP-Link - Ogólne Warunki Gwarancji | 63.6 KB | Pobierz | ||
| Instrukcja bezpieczeństwa użytkowania produktu ER703WP-4G-Outdoor - router bezprzewodowy | 6.7 KB | Pobierz | ||
Poniższa lista ostrzeżeń dotyczących bezpieczeństwa użytkowania produktu oparta jest o wymagania Rozporządzenia (UE) 2023/988 (GPSR). Naszym celem jest ochrona użytkowników przed potencjalnymi zagrożeniami wynikającymi z nieodpowiedniego użytkowania. Informacje przedstawione są w prosty sposób by były zrozumiałe i przejrzyste dla wszystkich użytkowników, w tym również dla osób starszych oraz osób z ograniczeniami ruchowymi.
-
Ogólne zasady bezpieczeństwa
- Przed obsługą urządzenia należy zapoznać się z instrukcją obsługi produktu dostarczoną przez producenta i informacjami dotyczącymi bezpieczeństwa w niej zawartymi.
- Używaj produkt zgodnie z jego przeznaczeniem określonym w instrukcji obsługi.
- To urządzenie może być używane wyłącznie przez osoby o wystarczającej sprawności fizycznej, sensorycznej i intelektualnej oraz posiadającej odpowiednią wiedzę i doświadczenie. Inne osoby mogą korzystać z urządzenia wyłącznie pod nadzorem osób odpowiedzialnych za ich bezpieczeństwo.
- Trzymaj ten produkt z dala od dzieci. Dzieci nie są jeszcze w stanie ocenić istniejących zagrożeń.
- Przechowywać elementy opakowania (woreczki foliowe, elementy ze styropianu) poza zasięgiem dzieci i zwierząt.
-
Bezpieczeństwo instalacji i montażu
- Routery należy instalować w suchych, wentylowanych pomieszczeniach, z dala od źródeł wilgoci i bezpośredniego nasłonecznienia.
- Urządzenie powinno być umieszczone na stabilnej powierzchni lub zamontowane zgodnie z instrukcją producenta, unikając miejsc narażonych na wstrząsy i drgania.
- Nie blokować otworów wentylacyjnych routera, aby zapobiec przegrzewaniu się urządzenia.
- Podczas montażu należy unikać uszkodzenia przewodów sieciowych oraz zasilających.
-
Bezpieczeństwo elektryczne i zasilania
- Podłączaj router wyłącznie do zgodnego źródła zasilania o parametrach określonych przez producenta.
- Używaj oryginalnych lub certyfikowanych zasilaczy i kabli zasilających.
- Nie używaj uszkodzonych kabli zasilających ani portów USB do zasilania, aby uniknąć ryzyka porażenia prądem lub uszkodzenia urządzenia.
- Podczas podłączania i odłączania przewodów zasilających i sieciowych nie ciągnij za przewody, lecz za wtyczki.
- Nie obsługuj urządzenia mokrymi rękami.
-
Bezpieczeństwo sieci i konfiguracji
- Konfiguruj router zgodnie z zaleceniami producenta, stosując silne hasła i aktualne protokoły szyfrowania (np. WPA2 lub WPA3).
- Regularnie aktualizuj oprogramowanie routera, aby zabezpieczyć urządzenie przed znanymi lukami bezpieczeństwa.
- Unikaj udostępniania sieci bez odpowiedniej ochrony, aby zapobiec nieautoryzowanemu dostępowi.
- Wyłącz funkcje WPS, jeśli nie są niezbędne, ze względu na znane podatności bezpieczeństwa.
-
Bezpieczeństwo użytkowania
- Nie modyfikuj ani nie demontuj routera; wszelkie naprawy powinny być wykonywane przez wykwalifikowany serwis.
- Nie dopuszczaj dzieci do urządzenia, zwłaszcza do drobnych elementów i przewodów, które mogą stanowić ryzyko zadławienia lub porażenia prądem.
- W przypadku zauważenia nieprawidłowego działania, np. przegrzewania, dymu lub niepokojących zapachów, natychmiast odłącz urządzenie od zasilania i skontaktuj się z serwisem.
-
Konserwacja i czyszczenie
- Przed czyszczeniem urządzenia odłącz je od zasilania.
- Do czyszczenia używaj miękkiej, suchej lub lekko wilgotnej szmatki; nie stosuj środków chemicznych, które mogą uszkodzić obudowę lub elementy elektroniczne.
- Regularnie sprawdzaj stan kabli i portów, aby zapobiec uszkodzeniom i ryzyku zwarcia.
-
Zagrożenia cyberbezpieczeństwa
- Urządzenie musi być zabezpieczone przed nieautoryzowanym dostępem. Używaj tylko silnych haseł.
- Regularna zmiana hasła jest podstawowym elementem odpowiedniego zabezpieczenia systemu.
- Należy stosować ograniczenia uprawnień użytkowników urządzenia. Każdy użytkownik powinien mieć tylko niezbędne uprawnienia.
- Jeżeli to możliwe wykonuj segmentację sieci za pośrednictwem VLAN. Odpowiednio podzielona sieć pozwala na odseparowanie ruchu pomiędzy poszczególnymi grupami urządzeń.
- Unikaj bezpośredniego wystawiania urządzenia do sieci publicznej poprzez przekierowanie portów. Do dostępu zdalnego korzystaj z funkcji chmurowych, jeżeli urządzenie je posiada lub z połączeń VPN.
- Jeżeli urządzenie posiada panel WEB, korzystaj z szyfrowanych połączeń HTTPS.
- Należy regularnie przeprowadzać aktualizację oprogramowania urządzenia aby zapewnić ochronę przed nowymi zagrożeniami.
- Należy zapewnić wszystkie możliwe środki ochrony sieci i danych osobowych.
- Wyłącz funkcje sieciowe i protokoły jak UPnP, jeżeli nie są potrzebne we wdrażanym systemie.
- Regularnie wykonuj audyty bezpieczeństwa, co pewien czas należy przeprowadzać testy bezpieczeństwa i aktualizować polityki ochrony.
-
Prawidłowe usuwanie zużytego urządzenia
- Produkt należy utylizować zgodnie z miejscowymi przepisami dotyczącymi gospodarki odpadami elektronicznymi i niebezpiecznymi.
-
Znaczenie stosowania się do ostrzeżeń
- Zastosowanie się do przedstawionych tu ostrzeżeń minimalizuje ryzyko uszkodzeń ciała, awarii urządzenia oraz strat materialnych wynikających z nieumiejętnego obchodzenia się produktem.
Na każdym etapie użytkowania urządzenia należy przestrzegać zasad i informacji bezpieczeństwa zawartych w instrukcji obsługi produktu dostarczonej przez producenta. Zachowaj instrukcję obsługi abyś mógł się w każdej chwili do niej odnieść. Urządzenie należy przekazywać osobom trzecim wyłącznie wraz z instrukcją użytkowania.