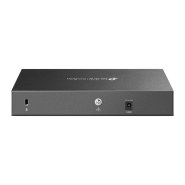
ER7206 - Router przewodowy
-
interfejs:
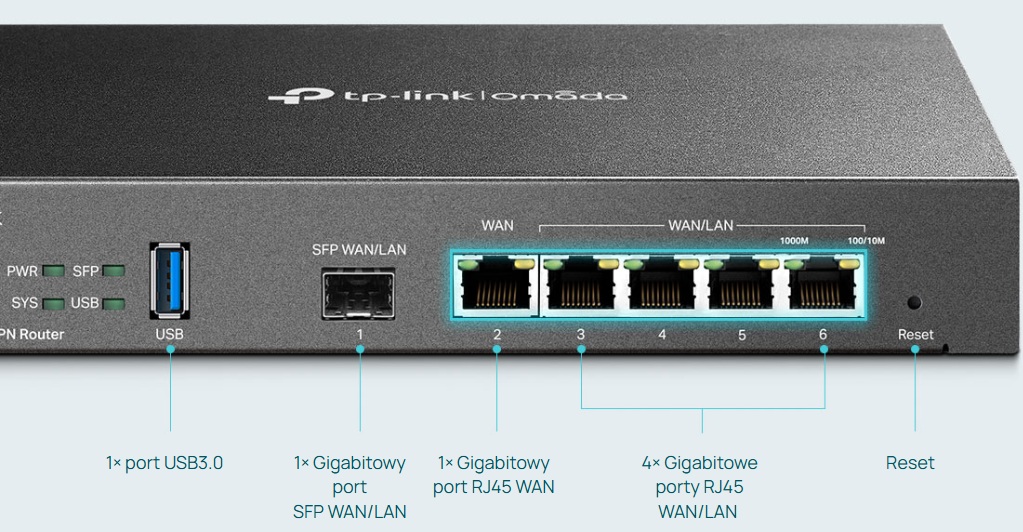
- 1x port RJ45 WAN (10/100/1000Mbps)
- 4x port RJ45 WAN / LAN (10/100/1000Mbps)
- 1x slot SFP (1000Mbps)
- tryby pracy: router xDSL
- funkcje: DHCP, ACL, VPN, DDNS
- pamięć DRAM: 512MB
- pamięć flash: 128MB NAND
- diody led: PWR, SYS, SFP, USB, WAN, WAN/LAN
- platforma do sterowania Omada
- szyfrowanie: DES, 3DES, AES128, AES192, AES256
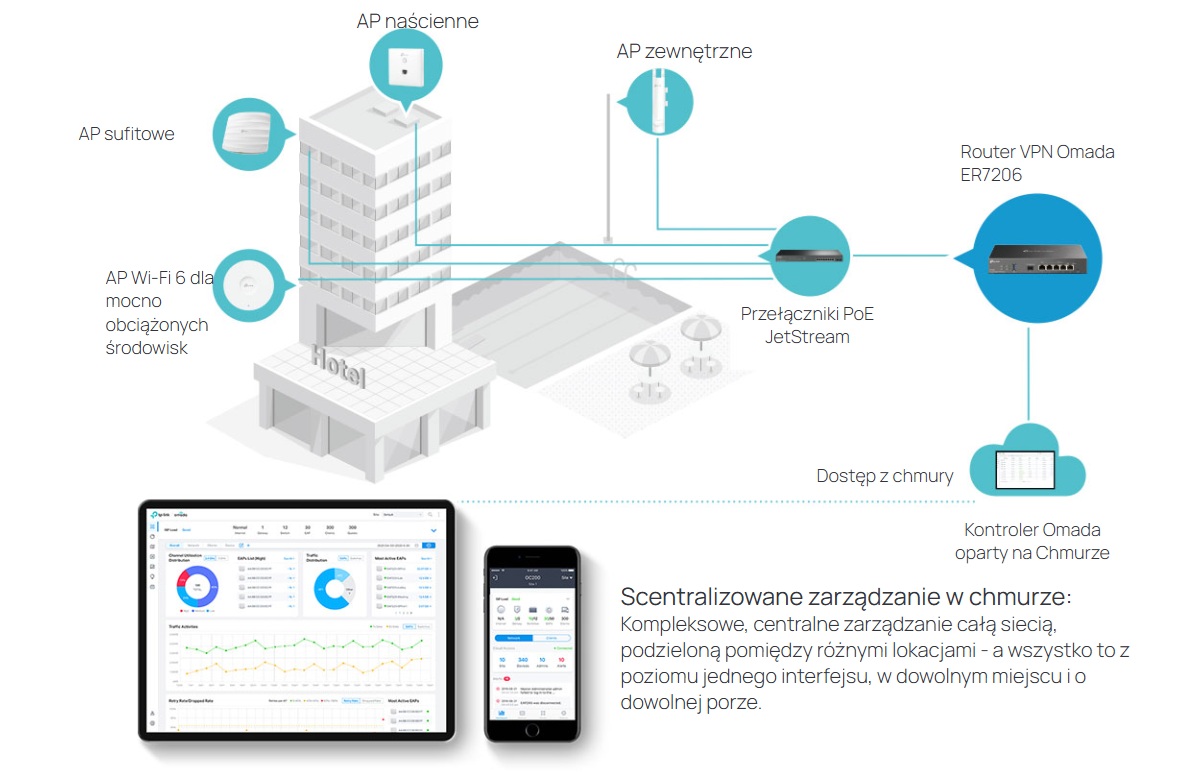
- scentralizowane zarządzanie w Chmurze przez interfejs Web lub aplikację Omada
- zasilanie: DC 12V 1A (zasilacz w zestawie)
- wymiary: 226×131×35mm (szer./gł./wys.)
- gwarancja: 5 lat
Router ER7206 to nowoczesne rozwiązanie, przeznaczone do współdzielenia łącza internetowego z możliwością centralnego zarządzania. Urządzenie wyposażone zostało w 5 portów RJ45 1000Mbps i 1 port SFP WAN 1000Mbps. Urządzeniem, w pełni zintegrowanym z platformą Omada SDN, można kontrolować centralnie i zdalnie z dowolnego miejsca i o dowolnej porze. Do dyspozycji jest także strona konfiguracyjna oraz dedykowana aplikacja, aby zarządzanie urządzeniem było jeszcze wygodniejsze. Router do Internetu firmy TP-Link umożliwia szybką i nieskomplikowaną kreację sieci domowej zarówno z zachowaniem komfortu pracy z urządzeniem, jak i odpowiedniego stopnia zabezpieczeń transmisji danych.
Scentralizowane zarządzanie
Profesjonalna, bezpieczna i niezawodna brama sieciowa
z możliwością centralnego zarządzania
Gigabitowy router VPN Omada
Centralne
zarządzanie
Gigabitowe
porty
Do 5 portów
WAN
Równoważenie
obciążenia pasma
SSL/Wireguard/
IPSec/OpenVPN
Multi-Net
DHCP
Potężny
Firewall
Aplikacja
Omada
Omada SDN — jeszcze inteligentniejsze rozwiązanie chmurowe dla sieci biznesowych
Urządzeniem ER7206, czyli bramą sieciową w pełni zintegrowaną z platformą Omada SDN, można kontrolować centralnie i zdalnie z dowolnego miejsca i o dowolnej porze. Do dyspozycji jest także strona konfiguracyjna oraz dedykowana aplikacja, aby zarządzanie urządzeniem było jeszcze wygodniejsze.
Dowiedz się więcej o platformie do sterowania infrastrukturą sieciową (SDN) Omada
Do 5 Gigabitowych portów WAN — optymalne wykorzystanie przepustowości
Jeden gigabitowy port SFP WAN, jeden gigabitowy port RJ45 WAN oraz cztery porty, które mogą pełnić zarówno rolę portu WAN, jak i portu LAN, umożliwiają użytkownikom routera korzystanie nawet z pięciu portów WAN jednocześnie, dzięki czemu spełnia on zróżnicowane wymagania urządzeń w kwestii dostępu do Internetu. Funkcja równoważenia obciążenia pasma Multi-WAN pomaga w odpowiedniej dystrybucji strumieni danych, opierając ten podział na dostępnej przepustowości każdego portu WAN, co pozwala zwiększyć stopień wykorzystania wielu łącz.
Bezpieczna sieć VPN
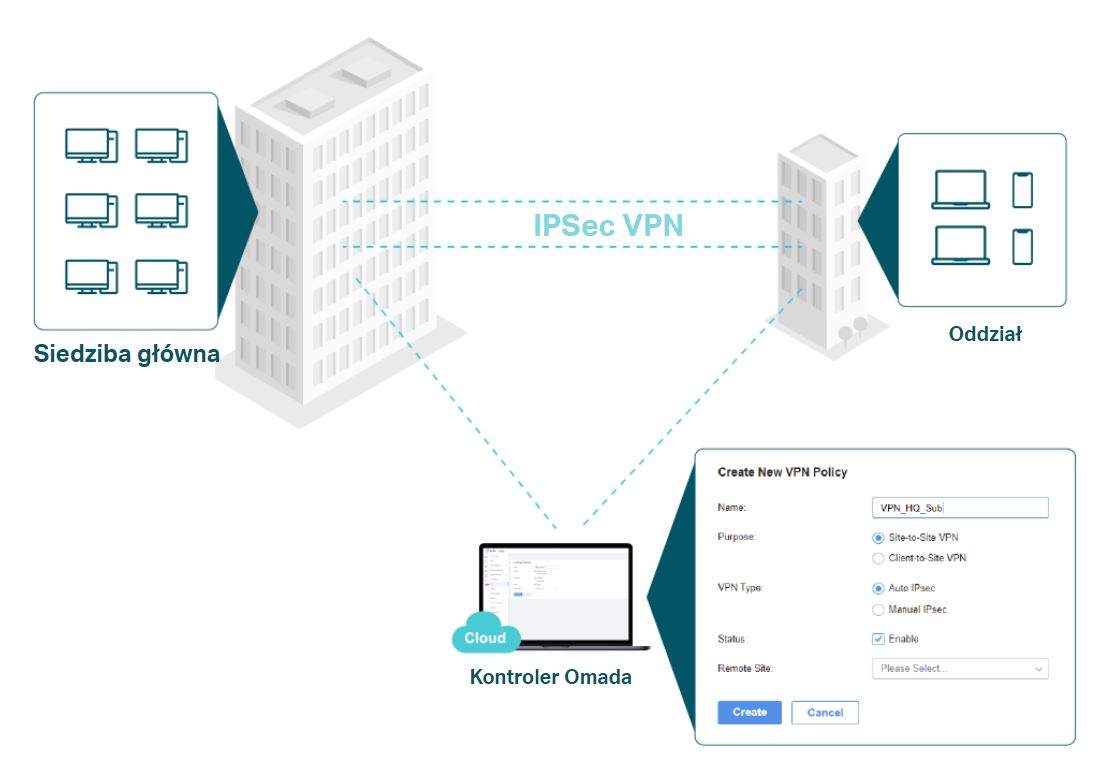
ER7206 zapewnia obsługę wielu protokołów VPN, w tym SSL / Wireguard/ IPSec/ OpenVPN / GRE VPN§ / PPTP/ L2TP/ L2TP over IPSec, pomagając użytkownikom w łatwym nawiązywaniu polączeń VPN. Uruchamiana automatycznie jednym kliknięciem funkcja IPSec VPN* znacznie ułatwia proces konfiguracji sieci VPN oraz upraszcza zarządzanie nią, jednocześnie chroniąc i szyfrując prywatną, internetową wymianę danych pomiędzy lokacjami.
Zaawansowane zabezpieczenia
Strategia zarządzania dostępem do Internetu
Ustal reguły korzystania z sieci i z łatwością przydziel pracownikom uprawnienia
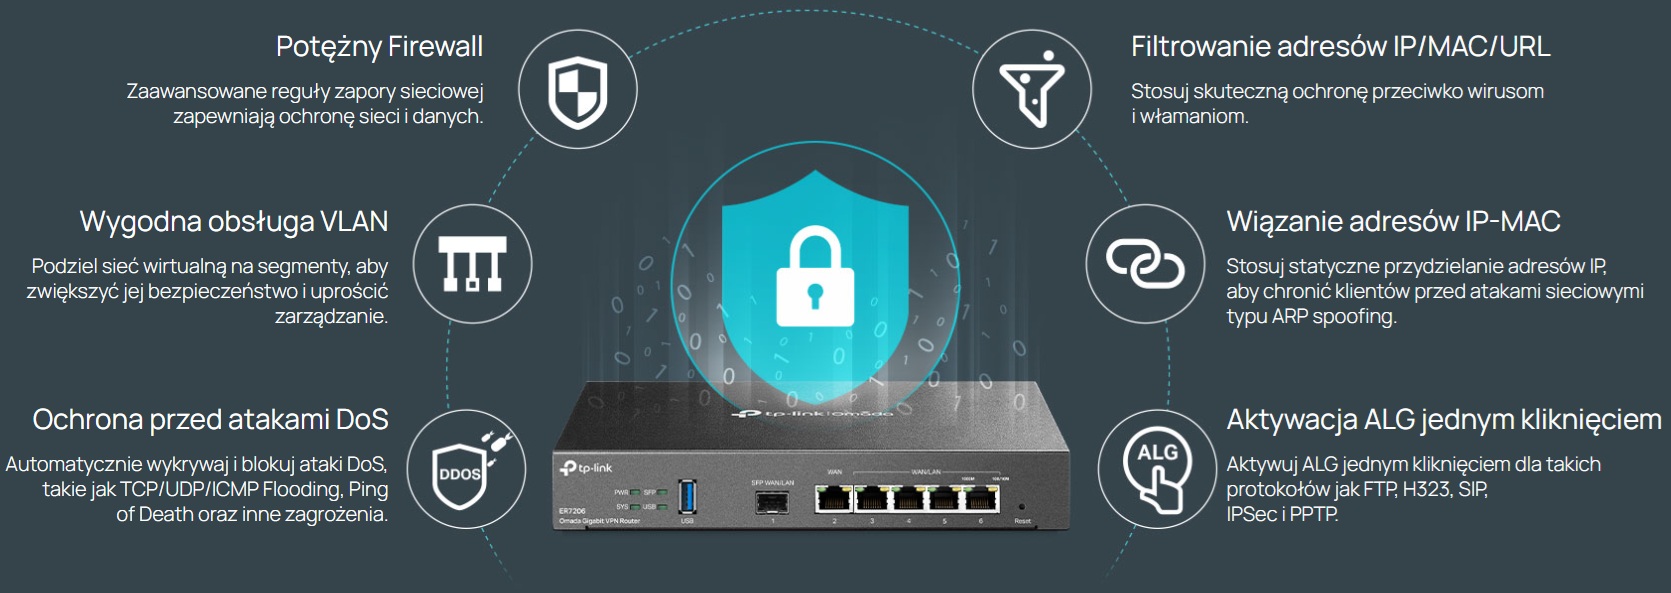
do korzystania z Internetu, stosując filtrowanie adresów IP/MAC/URL
oraz listę kontroli dostępu (ACL). Uwierzytelnianie dostępu poprzez stronę powitalną sprawia, że
kontrolowanie zużycia zasobów jest mniej problematyczne dzięki rejestrowaniu, uwierzytelnianiu
i klasyfikowaniu użytkowników. Możliwe jest także udostępnienie określonym osobom
wybranych zasobów sieciowych.
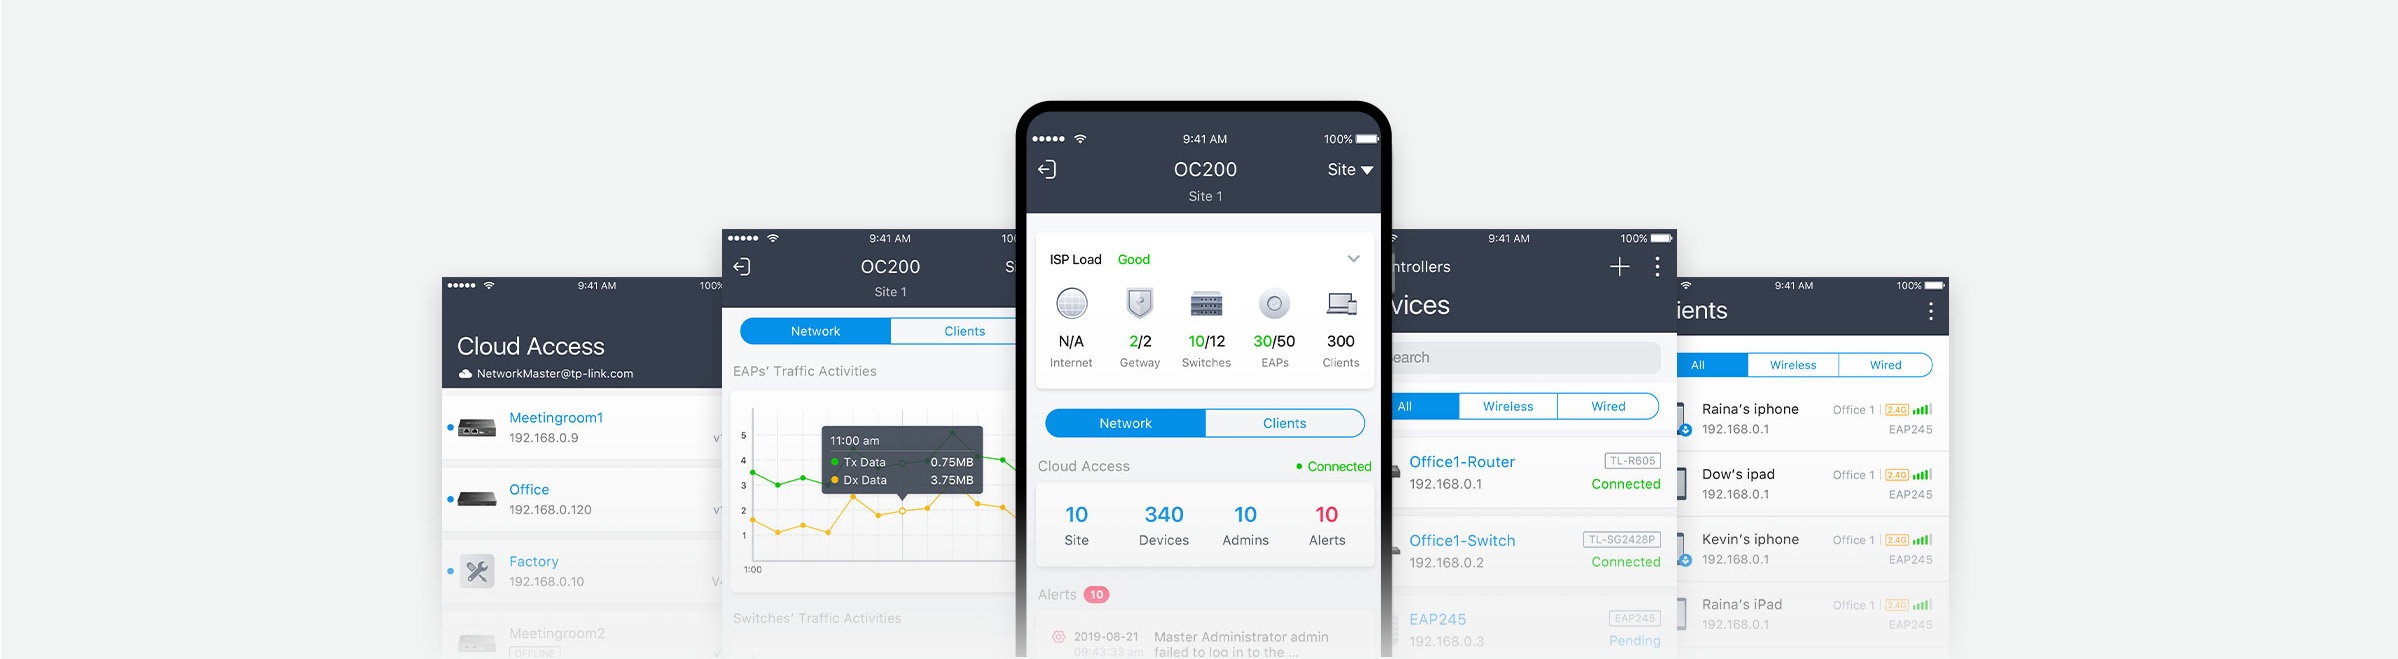
Wygoda zarządzania z aplikacją Omada
Dzięki łatwym do wykonania instrukcjom wystarczy tylko kilka minut, aby skonfigurować potrzebne ustawienia w aplikacji Omada. Monitoruj stan sieci, zarządzaj klientami, zmieniaj ustawienia w dowolnym momencie — a to wszystko z poziomu smartfona lub tabletu.
*Wymienione funkcje wymagają korzystania z Kontrolera sprzętowego Omada, Kontrolera programowego lub Kontrolera opartego na Chmurze.
Przejdź do https://www.tp-link.com/pl/omada-cloud-based-controller/product-list/, aby sprawdzić listę modeli urządzeń kompatybilnych z Kontrolerem Omada opartym na Chmurze.
**Korzystanie z funkcji Bezobsługowej konfiguracji ZTP wymaga użycia kontrolera Omada opartego na chmurze.
†Adres LAN MAC może być zmieniany wyłącznie w trybie autonomicznym.
§Te funkcje obsługiwane są wyłącznie w trybie autonomicznym.
△W przypadku PPTP VPN i L2TP VPN, ER7206 V2 może łączyć się maksymalnie z 10 serwerami VPN. W przypadku OpenVPN, ER7206 V2 może łączyć się maksymalnie z 5 serwerami VPN.
‡ER7206 może działać jako klient VPN i łączyć się z maksymalnie 10 serwerami VPN.
Specyfikacja techniczna
| CECHY SPRZĘTOWE | ||
|---|---|---|
| Standardy i protokoły |
IEEE 802.3, IEEE802.3u, IEEE802.3ab, IEEE802.3z, IEEE 802.3x, IEEE 802.1q TCP/IP, DHCP, ICMP, NAT, PPPoE, NTP, HTTP, HTTPS, DNS, IPSec, PPTP, L2TP, OpenVPN, WireGuard VPN, GRE VPN, SNMP |
|
| Porty |
1 Gigabitowy port SFP WAN/LAN 1 Gigabitowy port WAN 4 Gigabitowe porty LAN/WAN 1 port USB 3.0 (obsługa modemów LTE USB i Dysków USB) |
|
| Okablowanie sieciowe |
10BASE-T: kabel UTP kat. 3, 4, 5 (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) 100BASE-TX: kabel UTP kat. 5, 5e (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) 1000BASE-T: Kabel UTP kat. 5, 5e, 6 (do 100 m) |
|
| Liczba wentylatorów | Bezwentylatorowy | |
| Przyciski | Reset | |
| Zasilanie | Zasilacz 12V / 1A (DC) | |
| Pamięć Flash | 128 MB NAND | |
| Pamięć DRAM | 512 MB DDR4 | |
| Diody LED | PWR, SYS, SFP, USB, WAN(1000M Link/Act, 100/10M Link/Act), WAN/LAN (1000M Link/Act, 100/10M Link/Act) | |
| Ochrona | Ochrona przeciwprzepięciowa 4 kV | |
| Wymiary (szer./dł./wys.) | 226 × 131 × 35 mm | |
| Obudowa | Stalowa | |
| Montaż | Na biurku, na ścianie | |
| Maks. zużycie energii |
7,5 W (z podłączonym urządzeniem USB 3.0) 4,5 W (bez podłączonego urządzenia USB 3.0) |
|
| BEZPIECZEŃSTWO TRANSMISJI | ||
| Kontrola dostępu | Kontrola dostępu oparta na Źródłowym/Docelowym adresie IP | |
| Filtrowanie |
Filtrowanie grup WEB§ Filtrowanie adresów URL Bezpieczeństwo sieciowe§ |
|
| Ochrona przed atakami ARP |
Wysyłanie pakietów GARP§ Skanowanie ARP§ Wiązanie adresów IP i MAC |
|
| Ochrona przed atakami sieciowymi |
TCP/UDP/ICMP Flood Defense Blokowanie skanowania TCP (Stealth FIN/Xmas/Null) Blokowanie odbierania pakietów ping z sieci WAN |
|
| WYDAJNOŚĆ | ||
| Przepustowość IPS |
TCP: 229 Mb/s UDP: 188 Mb/s |
|
| Przepustowość DPI |
TCP: 933 Mb/s UDP: 927 Mb/s |
|
| WireGuard VPN | 341,3 Mb/s | |
| Liczba równoczesnych sesji | 150,000 | |
| Nowych sesji na sekundę | 5,300 | |
| NAT (Statyczne IP) | 945,3 Mb/s / 940,5 Mb/s | |
| NAT(DHCP) | 939,6 Mb/s / 940,9 Mb/s | |
| NAT(PPPoE) | 943,6 Mb/s / 940,9 Mb/s | |
| NAT (L2TP) | 880,1 Mb/s / 859,0 Mb/s | |
| NAT (PPTP) | 855,0 Mb/s / 907,2 Mb/s | |
| Szybkość przekierowań pakietów 64 Bajt | - | |
| Przepustowość VPN IPsec |
ESP-SHA1-AES256: 617,1 Mb/s ESP-SHA256-AES256: 592,8 Mb/s ESP-SHA384-AES256: 592,4 Mb/s ESP-SHA512-AES256: 604,5 Mb/s |
|
| OpenVPN | 139,1 Mb/s | |
| Przepustowość L2TP VPN |
Nieszyfrowana: 977,4 Mb/s Szyfrowana: 334,6 Mb/s |
|
| Przepustowość PPTP VPN |
Nieszyfrowana: 1064,1 Mb/s Szyfrowana: 206,8 Mb/s |
|
| Przepustowość SSL VPN | 131,6 Mb/s | |
| Szybkość przekierowań pakietów 66 Bajtów | 1,453,489 pps / 1,453,488 pps | |
| Szybkość przekierowań pakietów 1,518 Bajtów | 81,279 pps / 81,275 pps | |
| PODSTAWOWE FUNKCJE | ||
| Typ połączenia WAN |
Statyczne przydzielanie adresów IP Dynamiczne przydzielanie adresów IP PPPoE (wsparcie konfiguracji MRU) PPTP L2TP |
|
| Klonowanie adresów MAC | Modyfikacja adresów MAC WAN/LAN† | |
| DHCP |
Serwer DHCP Serwer DHCPv6 PD (Tylko w trybie autonomicznym) Dostosowywanie opcji DHCP Rezerwacja adresów DHCP Interfejsy Multi-IP Multi-Net DHCP |
|
| IPv6 |
Statyczny adres IP SLAAC DHCPv6 PPPoE Tunel 6to4 Pass-Through Tryb Non-Address |
|
| VLAN | 802.1Q VLAN | |
| IPTV |
IGMP v2/v3 Proxy Tryb niestandardowy Tryb bridge |
|
| FUNKCJE ZAAWANSOWANE | ||
| Listy kontroli dostępu (ACL) | Filtrowanie w oparciu o Adres IP/Port/Protokół/Nazwę domeny | |
| Routing zaawansowany |
Routing Statyczny Polityka Routingu RIP§ OSPF§ |
|
| Kontrola przepustowości | Kontrola przepustowości w oparciu o adres IP | |
| Równoważenie pasma |
Inteligentne równoważenie obciążenia pasma Routing zoptymalizowany pod kątem aplikacji Łącze zapasowe (czasowe, awaryjne) Wykrywanie online |
|
| NAT |
One-to-One NAT Multi-Net NAT Przekierowanie portów Port Triggering§ NAT-DMZ FTP/H.323/SIP/IPSec/PPTP ALG UPnP |
|
| Limit sesji | Limit sesji oparty na adresie IP | |
| Sieci VPN | ||
| GRE | Tak (Tylko w trybie kontrolera) | |
| SD-WAN | Tak (Tylko w trybie kontrolera) | |
| SSL VPN | 50 Tuneli | |
| IPsec VPN |
100 tuneli IPsec VPN LAN-to-LAN, Client-to-LAN 2 tryby negocjacji - Main/Aggressive Szyfrowanie DES, 3DES, AES128, AES192, AES256 IPsec Failover IKE v1/v2 Algorytm uwierzytelniania MD5, SHA1, SHA2-384 and SHA2-512 NAT Traversal (NAT-T) Dead Peer Detection (DPD) Perfect Forward Secrecy (PFS) |
|
| PPTP VPN |
Serwer VPN PPTP 10 klientów VPN PPTP‡ 50 tuneli PPTP z szyfrowaniem MPPE |
|
| L2TP VPN |
Serwer VPN L2TP 10 klientów VPN L2TP‡ 50 tuneli L2TP over IPSec |
|
| OpenVPN |
Serwer OpenVPN 5 klientów OpenVPN‡ 55 tuneli OpenVPN Tryb "Certyfikat + Konto" Tryb pełny |
|
| WireGuard VPN | 20 tuneli | |
| UWIERZYTELNIANIE | ||
| Uwierzytelnianie sieciowe |
Brak uwierzytelniania Uproszczone hasło* Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*) Zewnętrzny serwer Radius Serwer portalu zewnętrznego* LDAP§ |
|
| ZARZĄDZANIE | ||
| Aplikacja Omada | Tak. Wymaga użycia Kontrolera OC300, Kontrolera OC200, Kontrolera Omada opartego na Chmurze, lub Programowego kontrolera Omada. | |
| Scentralizowane zarządzanie |
Kontroler Omada oparty na Chmurze Kontroler sprzętowy Omada (OC300) Kontroler sprzętowy Omada (OC200) Kontroler programowy Omada |
|
| Dostęp do chmury | Tak. Wymaga użycia Kontrolera OC300, Kontrolera OC200, Kontrolera Omada opartego na Chmurze, lub Programowego kontrolera Omada. | |
| Usługi | Dynamiczny DNS (Dyndns, No-IP, Peanuthull, Comexe, Dostosowanie DDNS) | |
| Wsparcie |
Zarządzanie poprzez stronę Web Zarządzanie zdalne Eksportowanie i importowanie konfiguracji SNMP v1/v2c/v3 Diagnostyka (Ping i Traceroute)§ Synchronizacja NTP§ Mirroring portów CLI (tylko w trybie autonomicznym) Obsługa dzienników systemowych |
|
| Bezobsługowa konfiguracja ZTP | Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze. | |
| Funkcje panelu zarządzania |
Automatyczne wykrywanie urządzeń Inteligentne monitorowanie stanu sieci Ostrzeżenia o nietypowych zdarzeniach Ujednolicony proces konfiguracji Harmonogram restartu Spersonalizowana strona logowania do sieci |
|
| INNE | ||
| Certyfikaty | CE, FCC, RoHS | |
| Zawartość opakowania |
ER7206 Przewód zasilający Instrukcja szybkiej instalacji |
|
| Wymagania systemowe |
Microsoft Windows 98SE, NT, 2000, XP, Vista™ or Windows 7/8/8.1/10 MAC OS, NetWare, UNIX lub Linux |
|
| Środowisko pracy |
Dopuszczalna temperatura pracy: 0°C ~ 40°C Dopuszczalna temperatura przechowywania: -40°C ~ 70°C Dopuszczalna wilgotność powietrza: 10% ~ 90%, bez kondensacji Dopuszczalna wilgotność przechowywania: 5% ~ 90% bez kondensacji |
|
Do pobrania
Pobierz na swój dysk dokumenty w wersji cyfrowej
Pliki do pobrania dla ER7206 - router przewodowy
| Dokumenty do pobrania | ||||
|---|---|---|---|---|
| Instrukcja instalacji [EN] | Instrukcje | 281.4 KB | Pobierz | |
| Instrukcja obsługi [EN] | Instrukcje | 15.0 MB | Pobierz | |
| Deklaracja zgodności [PL] | Certyfikaty | 153.3 KB | Pobierz | |
Prześlij pytanie dotyczące produktu
Produkty uzupełniające
Lista produktów uzupełniających, które warto kupić
Informacje
Dane GPSR dla ER7206 - router przewodowy
Producent
TP-Link Systems Inc.10 Mauchly, Irvine, California 92618, United States
E-mail: certification@tp-link.com
Osoba odpowiedzialna w UE
Nazwa: TP-Link Polska Sp. z o.o.Adres: ul. Ożarowska 40/42, 05-850 Duchnice, Polska
E-mail kontaktowy ws. GPSR: sales.poland@tp-link.com
| Dokumenty do pobrania | ||||
|---|---|---|---|---|
| TP-Link - Ogólne Warunki Gwarancji | 63.6 KB | Pobierz | ||
| Instrukcja bezpieczeństwa użytkowania produktu ER7206 - router przewodowy | 6.7 KB | Pobierz | ||
Poniższa lista ostrzeżeń dotyczących bezpieczeństwa użytkowania produktu oparta jest o wymagania Rozporządzenia (UE) 2023/988 (GPSR). Naszym celem jest ochrona użytkowników przed potencjalnymi zagrożeniami wynikającymi z nieodpowiedniego użytkowania. Informacje przedstawione są w prosty sposób by były zrozumiałe i przejrzyste dla wszystkich użytkowników, w tym również dla osób starszych oraz osób z ograniczeniami ruchowymi.
-
Ogólne zasady bezpieczeństwa
- Przed obsługą urządzenia należy zapoznać się z instrukcją obsługi produktu dostarczoną przez producenta i informacjami dotyczącymi bezpieczeństwa w niej zawartymi.
- Używaj produkt zgodnie z jego przeznaczeniem określonym w instrukcji obsługi.
- To urządzenie może być używane wyłącznie przez osoby o wystarczającej sprawności fizycznej, sensorycznej i intelektualnej oraz posiadającej odpowiednią wiedzę i doświadczenie. Inne osoby mogą korzystać z urządzenia wyłącznie pod nadzorem osób odpowiedzialnych za ich bezpieczeństwo.
- Trzymaj ten produkt z dala od dzieci. Dzieci nie są jeszcze w stanie ocenić istniejących zagrożeń.
- Przechowywać elementy opakowania (woreczki foliowe, elementy ze styropianu) poza zasięgiem dzieci i zwierząt.
-
Bezpieczeństwo instalacji i montażu
- Routery należy instalować w suchych, wentylowanych pomieszczeniach, z dala od źródeł wilgoci i bezpośredniego nasłonecznienia.
- Urządzenie powinno być umieszczone na stabilnej powierzchni lub zamontowane zgodnie z instrukcją producenta, unikając miejsc narażonych na wstrząsy i drgania.
- Nie blokować otworów wentylacyjnych routera, aby zapobiec przegrzewaniu się urządzenia.
- Podczas montażu należy unikać uszkodzenia przewodów sieciowych oraz zasilających.
-
Bezpieczeństwo elektryczne i zasilania
- Podłączaj router wyłącznie do zgodnego źródła zasilania o parametrach określonych przez producenta.
- Używaj oryginalnych lub certyfikowanych zasilaczy i kabli zasilających.
- Nie używaj uszkodzonych kabli zasilających ani portów USB do zasilania, aby uniknąć ryzyka porażenia prądem lub uszkodzenia urządzenia.
- Podczas podłączania i odłączania przewodów zasilających i sieciowych nie ciągnij za przewody, lecz za wtyczki.
- Nie obsługuj urządzenia mokrymi rękami.
-
Bezpieczeństwo sieci i konfiguracji
- Konfiguruj router zgodnie z zaleceniami producenta, stosując silne hasła i aktualne protokoły szyfrowania (np. WPA2 lub WPA3).
- Regularnie aktualizuj oprogramowanie routera, aby zabezpieczyć urządzenie przed znanymi lukami bezpieczeństwa.
- Unikaj udostępniania sieci bez odpowiedniej ochrony, aby zapobiec nieautoryzowanemu dostępowi.
- Wyłącz funkcje WPS, jeśli nie są niezbędne, ze względu na znane podatności bezpieczeństwa.
-
Bezpieczeństwo użytkowania
- Nie modyfikuj ani nie demontuj routera; wszelkie naprawy powinny być wykonywane przez wykwalifikowany serwis.
- Nie dopuszczaj dzieci do urządzenia, zwłaszcza do drobnych elementów i przewodów, które mogą stanowić ryzyko zadławienia lub porażenia prądem.
- W przypadku zauważenia nieprawidłowego działania, np. przegrzewania, dymu lub niepokojących zapachów, natychmiast odłącz urządzenie od zasilania i skontaktuj się z serwisem.
-
Konserwacja i czyszczenie
- Przed czyszczeniem urządzenia odłącz je od zasilania.
- Do czyszczenia używaj miękkiej, suchej lub lekko wilgotnej szmatki; nie stosuj środków chemicznych, które mogą uszkodzić obudowę lub elementy elektroniczne.
- Regularnie sprawdzaj stan kabli i portów, aby zapobiec uszkodzeniom i ryzyku zwarcia.
-
Zagrożenia cyberbezpieczeństwa
- Urządzenie musi być zabezpieczone przed nieautoryzowanym dostępem. Używaj tylko silnych haseł.
- Regularna zmiana hasła jest podstawowym elementem odpowiedniego zabezpieczenia systemu.
- Należy stosować ograniczenia uprawnień użytkowników urządzenia. Każdy użytkownik powinien mieć tylko niezbędne uprawnienia.
- Jeżeli to możliwe wykonuj segmentację sieci za pośrednictwem VLAN. Odpowiednio podzielona sieć pozwala na odseparowanie ruchu pomiędzy poszczególnymi grupami urządzeń.
- Unikaj bezpośredniego wystawiania urządzenia do sieci publicznej poprzez przekierowanie portów. Do dostępu zdalnego korzystaj z funkcji chmurowych, jeżeli urządzenie je posiada lub z połączeń VPN.
- Jeżeli urządzenie posiada panel WEB, korzystaj z szyfrowanych połączeń HTTPS.
- Należy regularnie przeprowadzać aktualizację oprogramowania urządzenia aby zapewnić ochronę przed nowymi zagrożeniami.
- Należy zapewnić wszystkie możliwe środki ochrony sieci i danych osobowych.
- Wyłącz funkcje sieciowe i protokoły jak UPnP, jeżeli nie są potrzebne we wdrażanym systemie.
- Regularnie wykonuj audyty bezpieczeństwa, co pewien czas należy przeprowadzać testy bezpieczeństwa i aktualizować polityki ochrony.
-
Prawidłowe usuwanie zużytego urządzenia
- Produkt należy utylizować zgodnie z miejscowymi przepisami dotyczącymi gospodarki odpadami elektronicznymi i niebezpiecznymi.
-
Znaczenie stosowania się do ostrzeżeń
- Zastosowanie się do przedstawionych tu ostrzeżeń minimalizuje ryzyko uszkodzeń ciała, awarii urządzenia oraz strat materialnych wynikających z nieumiejętnego obchodzenia się produktem.
Na każdym etapie użytkowania urządzenia należy przestrzegać zasad i informacji bezpieczeństwa zawartych w instrukcji obsługi produktu dostarczonej przez producenta. Zachowaj instrukcję obsługi abyś mógł się w każdej chwili do niej odnieść. Urządzenie należy przekazywać osobom trzecim wyłącznie wraz z instrukcją użytkowania.