SG3210 - Przełącznik zarządzalny L2+ Omada, 8 portów gigabitowych, 2 sloty SFP
- interfejs:
- 8x port RJ45 (1 Gb/s)
- 2x slot SFP (1 Gb/s)
- przepustowość: 20 Gb/s
- wielkość tablicy MAC: 8 K
- wielkość bufora: 4,1 Mb
- funkcje przełącznika warstwy L2(L2+)
- obsługa: QoS L2/L3/L4, IGMP, standardów SNMP, RMON
- rozbudowane funkcje zabezpieczające ruch w sieci
- scentralizowane zarządzanie w Chmurze przez interfejs Web lub aplikację Omada
- wielkość ramki Jumbo: 9 KB
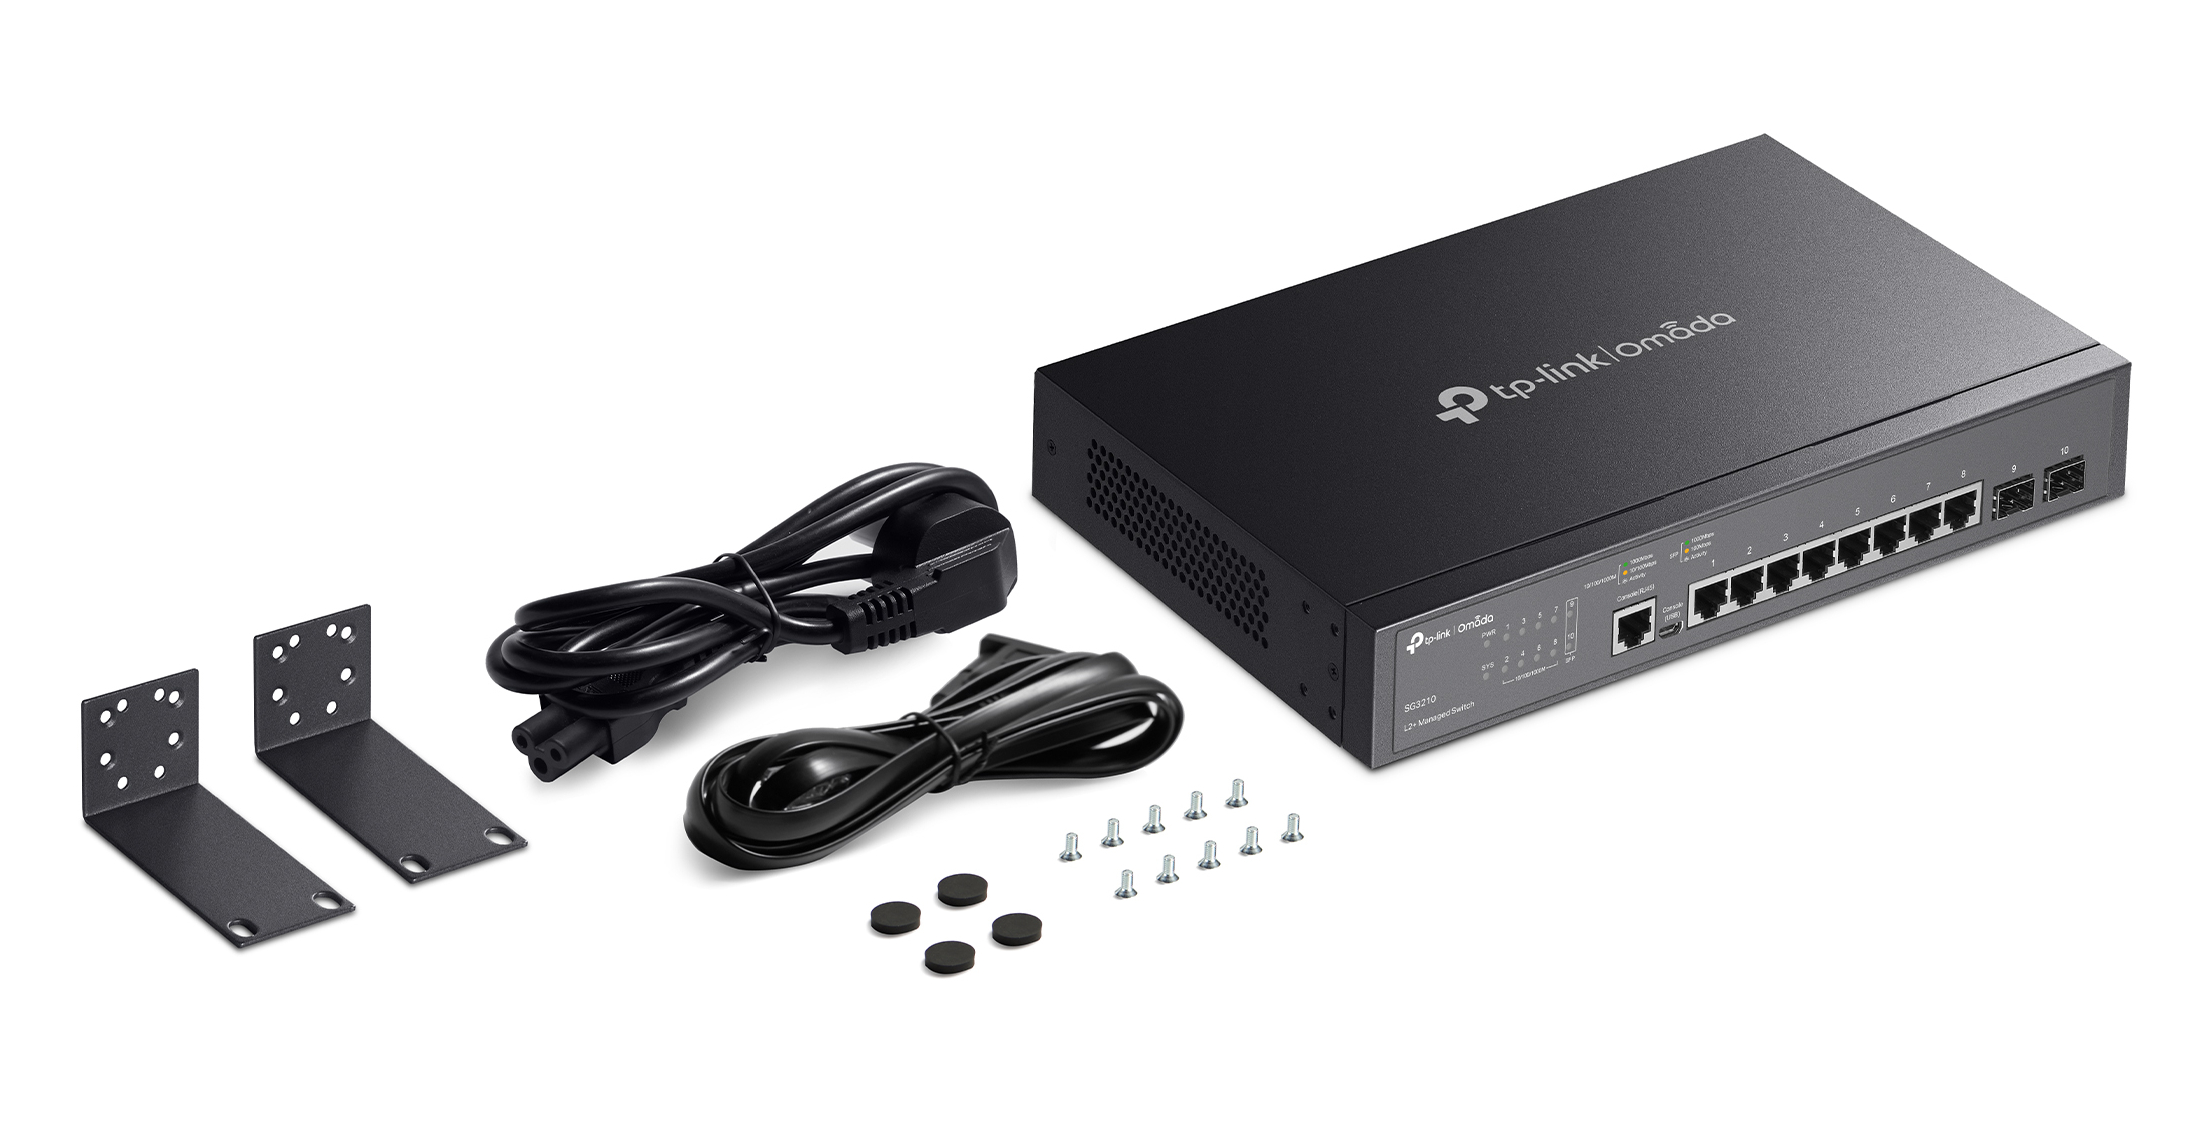
- typ obudowy: desktop / RACK (uchwyty w zestawie)
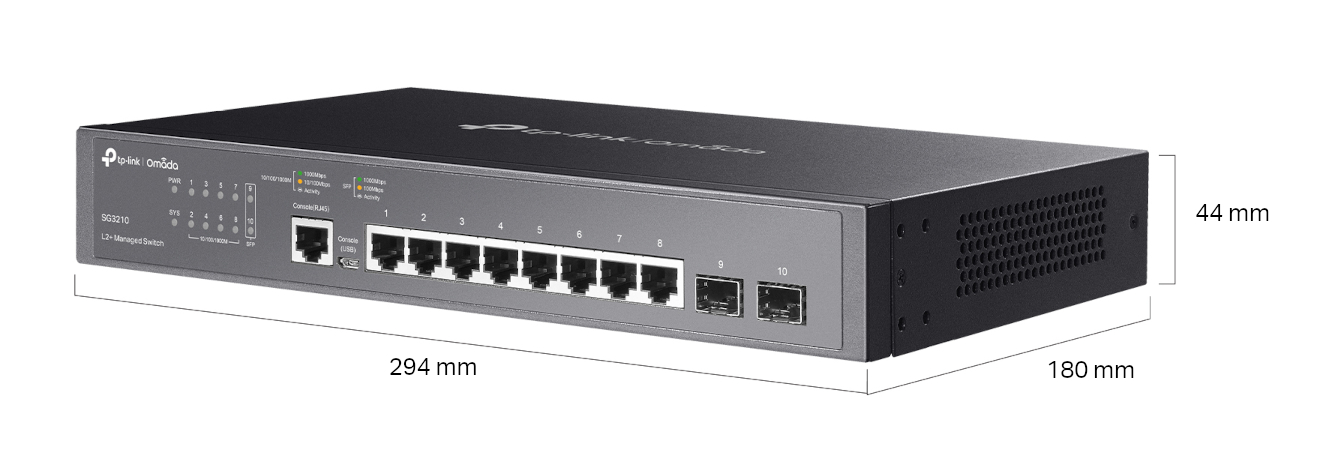
- wymiary: 294 × 180 × 44 mm (szer. / dł. / wys.)
- gwarancja: 5 lat
Przełącznik SG3210 to urządzenie umożliwiające obsługę gigabitowego połączenia Ethernet. Każdy z 8 portów urządzenia posiada funkcję automatycznego krosowania MDI/MDIX pozwalając na jego szybką instalację bez konieczności sprawdzania typu użytych kabli. Przełącznik zarządzalny L2/L2+ JetStream odznacza się wysoką wydajnością, obsługują liczne funkcje warstwy 2 i 2+, takie jak routing statyczny, opcje mechanizmu QoS i zabezpieczeń oraz wiele funkcji ISP. Lista kontroli dostępu (ACL) zabezpiecza przed burzą broadcastową, ARP czy atakami DoS. Funkcja QoS (L2 do L4) zapewnia wydajniejsze zarządzanie siecią, dzięki czemu przesył danych jest szybszy i płynniejszy. Co więcej, przyjazne użytkownikowi interfejsy zarządzania siecią, takie jak interfejs linii poleceń CLI, SNMP czy Dual Image pozwalają na szybsza konfigurację i redukcję przestojów. Przełączniki zarządzalne L2/L2+ JetStream od TP-Link są produktami niezawodnymi i wydajnymi — idealnie sprawdzą się zarówno w biurach, kampusach, jak i do użytku przez usługodawców.
Przełącznik zarządzalny L2+ Omada
8 portów gigabitowych i 2 sloty SFP
24 porty RJ45 1Gb/s
4 sloty SFP 1Gb/s
Bezwentylatorowy
Bezgłośna praca
Scentralizowane
zarządzanie*
Aplikacja
Omada*
Zero-Touch Provisioning*
Ethernet Ring Protection Switching
Statyczny Routing
Separacja ruchu
Platforma SDN i dostęp z Chmury
Zarządzaj zdalnie swoimi Punktami dostępowymi, Przełącznikami i Bramami sieciowymi znajdującymi się w wielu lokacjach z poziomu jednego interfejsu.
* Te funkcje wymagają użycia Kontrolera Omada SDN. Korzystanie z funkcji bezobsługowej konfiguracji ZTP wymaga użycia kontrolera Omada opartego na Chmurze.
** Funkcje ISP można konfigurować tylko wtedy, gdy urządzenie pracuje w trybie autonomicznym.
Specyfikacja techniczna
| Cechy sprzętowe | ||
|---|---|---|
| Porty |
8 portów RJ45 10/100/1000 Mb/s (Autonegocjacja, Auto MDI/MDIX) 2 sloty SFP 100/1000 Mb/s 1 port konsolowy RJ45 1 port konsolowy microUSB |
|
| Liczba wentylatorów | Bezwentylatorowy | |
| Zabezpieczenia fizyczne | Tak | |
| Zasilanie | 100-240 V AC~50/60 Hz | |
| Maks. zużycie energii | 6,84 W (220 V/50 Hz) | |
| Ilość generowanego ciepła | 23,33 BTU/godz (220 V/50 Hz) | |
| Montaż | Możliwość montażu w szafie rack | |
| Wymiary (szer./ dł./ wys.) | 294 × 180 × 44 mm | |
| WYDAJNOŚĆ | ||
| Wydajność przełączania | 20 Gb/s na jednostkę | |
| Szybkość przekierowań pakietów | 14,89 Mp/s | |
| Tablica adresów MAC | 8 K | |
| Bufor pakietów | 4,1 Mb | |
| Ramki jumbo | 9 KB | |
| FUNKCJE OPROGRAMOWANIA | ||
| Funkcja Quality of Service |
8 kolejek priorytetowania Obsługa priorytetowania 802.1p CoS/DSCP Harmonogram kolejek: SP (Strict Priority), WRR (Weighted Round Robin), SP+WRR Kontrola przepustowości: Ograniczanie prędkości transferu w oparciu o port/przepływ danych Płynniejsze działanie Działania dla przepływów: QoS Remark (802.1P Remark, DSCP Remark) |
|
| Funkcje L2 i L2+ |
32 interfejsy IP: obsługa interfejsów IPv4/IPv6 Statyczny Routing: 48 statycznych tras IPv4/IPv6 Statyczny ARP: 128 statycznych wpisów 316 wpisów ARP Proxy ARP Gratuitous ARP DHCP Serwer DHCP Relay: DHCP Interface Relay, DHCP VLAN Relay DHCP L2 Relay Agregacja łączy Spanning Tree Protocol (STP) Wykrywanie pętli zwrotnych Kontrola przepływu 802.3x Mirroring |
|
| L2 Multicast |
Obsługa 511 współdzielonych grup multicast (IPv4, IPv6) IGMP Snooping Uwierzytelnianie IGM Multicast VLAN Registration (MVR) MLD Snooping Filtrowanie Multicast: 256 profili i 16 wpisów na profil |
|
| Funkcje zaawansowane |
Automatyczne wykrywanie urządzeń† Grupowa konfiguracja† Grupowa aktualizacja oprogramowania† Inteligentne monitorowanie sieci† Ostrzeżenia o nietypowych zdarzeniach† Ujednolicona konfiguracja† Harmonogram restartów† Funkcje ISP*: L2PT (Layer 2 Protocol Tunneling) Device Link Detect Protocol (DLDP) PPPoE ID Insertion ERPS 802.3ah Ethernet Link OAM DDM |
|
| Sieci VLAN |
Grupy VLAN: - Maks. 4K grup VLAN Tagowanie 802.1Q VLAN Adres MAC VLAN: 12 wpisów Protokół VLAN: Szablon protokołu 16, Protokół VLAN 16 Prywatny VLAN GVRP VLAN VPN (QinQ): QinQ bazujący na Porcie; Selektywny QinQ Głosowa sieć VLAN |
|
| Listy kontroli dostępu |
Lista kontroli dostępu (ACL) oparta na czasie ACL adresu MAC: Źródłowy adres MAC, Docelowy adres MAC, ID sieci VLAN, User Priority, Ether type ACL adresu IP: Źródłowy adres IP, Docelowy adres IP, Fragment, Protokół IP, Flaga TCP, Port TCP/UDP, TOS DSCP/IP, User Priority Łączona ACL ACL zawartości pakietu ACL IPv6 Polityka kontroli dostępu: Mirroring, Limit prędkości, Redirect, QoS Remark Zastosowanie ACL do Portu/VLAN |
|
| Bezpieczeństwo transmisji |
Wiązanie adresów IP, MAC i portów - 512 wpisów - DHCP Snooping - Inspekcja ARP - Ochrona źródłowego adresu IPv4: 100 wpisów Wiązanie adresów IPv6, MAC i portów - 512 wpisów - DHCPv6 Snooping - Wykrywanie ND - ND Snooping - Ochrona źródłowego adresu IPv6: 100 wpisów Ochrona przed atakami DoS Filtr DHCP Ochrona portów poprzez ich statyczną/dynamiczną konfigurację: Do 64 adresów MAC na port Storm Control Broadcast/Multicast/Unicast: tryb kontroli kb/s / wskaźnik / pps Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC - Przydzielanie VLAN - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius AAA (w tym TACACS+) Izolacja portów Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2 Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2 Kontrola dostępu bazująca na IP/Port/MAC |
|
| IPv6 |
IPv6 Dual IPv4/IPv6 Multicast Listener Discovery (MLD) Snooping ACL IPv6 Interfejs IPv6 Statyczny routing IPv6 Funkcja neighbor discovery (ND) wykorzystywana przez IPv6 Wykrywanie ścieżki maximum transmission unit (MTU) ICMP v6 TCP v6/UDP v6 Zastosowania protokołu IPv6: Klient DHCPv6, Ping6, Tracert6, Telnet (v6), SNMP IPv6, SSH IPv6, SSL IPv6, Http/Https, TFTP IPv6 |
|
| MIB |
MIB II (RFC1213) Bridge MIB (RFC1493) P/Q-Bridge MIB (RFC2674) Radius Accounting Client MIB (RFC2620) Radius Authentication Client MIB (RFC2618) Zdalny Ping, Traceroute MIB (RFC2925) Wsparcie dla prywatnego TP-Link MIB RMON MIB(RFC1757, rmon 1,2,3,9) |
|
| ZARZĄDZANIE | ||
| Aplikacja Omada | Tak. Wymaga użycia Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. | |
| Zarządzanie centralne |
Kontroler Omada oparty na Chmurze Kontroler sprzętowy Omada Kontroler programowy Omada |
|
| Dostęp do chmury | Tak. Wymaga użycia Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. | |
| Bezobsługowa konfiguracja ZTP | Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze. | |
| Funkcje panelu zarządzania |
Interfejs graficzny GUI Interfejs linii poleceń CLI przez Telnet SNMP v1/v2c/v3 SNMP Trap/Inform RMON (grupy 1, 2, 3, 9) Szablon SDM Klient DHCP/BOOTP 802.1ab LLDP/LLDP-MED DHCP AutoInstall Dual Image, Dual Configuration Monitorowanie użycia procesora Diagnostyka okablowania EEE Odzyskiwanie hasła SNTP Dziennik systemow |
|
| INNE | ||
| Certyfikaty | CE, FCC, RoHS | |
| Wymagania systemowe | Microsoft® Windows® 98SE, NT, 2000, XP, Vista™, 7, 8, 10, 11, Mac® OS, NetWare®, UNIX® i Linux. | |
| Zawartość opakowania |
SG3210 Przewód zasilający Instrukcja szybkiej instalacji Zestaw montażowy do szafy Rack Gumowe nóżki |
|
| Środowisko pracy |
Dopuszczalna temperatura pracy: 0°C ~ 45°C Dopuszczalna temperatura przechowywania: -40°C ~ 70°C Dopuszczalna wilgotność powietrza: 10% ~ 90%, bez kondensacji Dopuszczalna wilgotność przechowywania: 5% ~ 90% bez kondensacji |
|
Do pobrania
Pobierz na swój dysk dokumenty w wersji cyfrowej
Pliki do pobrania dla SG3210 - switch gigabitowy 8 port + 2 SFP
| Dokumenty do pobrania | ||||
|---|---|---|---|---|
| Instrukcja użytkownika [EN] | Instrukcje | 17.6 MB | Pobierz | |
| Deklaracja zgodności [PL] | Certyfikaty | 233.3 KB | Pobierz | |
| Karta katalogowa [PL] | Karty katalogowe | 5.7 MB | Pobierz | |
Prześlij pytanie dotyczące produktu
Produkty uzupełniające
Lista produktów uzupełniających, które warto kupić
Informacje
Dane GPSR dla SG3210 - switch gigabitowy 8 port + 2 SFP
Producent
TP-Link Systems Inc.10 Mauchly, Irvine, California 92618, United States
E-mail: certification@tp-link.com
Osoba odpowiedzialna w UE
Nazwa: TP-Link Polska Sp. z o.o.Adres: ul. Ożarowska 40/42, 05-850 Duchnice, Polska
E-mail kontaktowy ws. GPSR: sales.poland@tp-link.com
| Dokumenty do pobrania | ||||
|---|---|---|---|---|
| TP-Link - Ogólne Warunki Gwarancji | 63.6 KB | Pobierz | ||
| Instrukcja bezpieczeństwa użytkowania produktu SG3210 - switch gigabitowy 8 port + 2 SFP | 6.8 KB | Pobierz | ||
Poniższa lista ostrzeżeń dotyczących bezpieczeństwa użytkowania produktu oparta jest o wymagania Rozporządzenia (UE) 2023/988 (GPSR). Naszym celem jest ochrona użytkowników przed potencjalnymi zagrożeniami wynikającymi z nieodpowiedniego użytkowania. Informacje przedstawione są w prosty sposób by były zrozumiałe i przejrzyste dla wszystkich użytkowników, w tym również dla osób starszych oraz osób z ograniczeniami ruchowymi.
-
Ogólne zasady bezpieczeństwa
- Przed obsługą urządzenia należy zapoznać się z instrukcją obsługi produktu dostarczoną przez producenta i informacjami dotyczącymi bezpieczeństwa w niej zawartymi.
- Używaj produkt zgodnie z jego przeznaczeniem określonym w instrukcji obsługi.
- To urządzenie może być używane wyłącznie przez osoby o wystarczającej sprawności fizycznej, sensorycznej i intelektualnej oraz posiadającej odpowiednią wiedzę i doświadczenie. Inne osoby mogą korzystać z urządzenia wyłącznie pod nadzorem osób odpowiedzialnych za ich bezpieczeństwo.
- Trzymaj ten produkt z dala od dzieci. Dzieci nie są jeszcze w stanie ocenić istniejących zagrożeń.
- Przechowywać elementy opakowania (woreczki foliowe, elementy ze styropianu) poza zasięgiem dzieci i zwierząt.
-
Bezpieczeństwo montażu i instalacji
- Switche SFP należy montować w stabilnych szafach lub stojakach RACK, używając dołączonych uchwytów montażowych.
- Przed instalacją upewnij się, że miejsce montażu jest suche, wolne od kurzu i zapewnia odpowiednią wentylację, aby uniknąć przegrzania urządzenia.
- Nie blokuj otworów wentylacyjnych na obudowie urządzenia, aby zapewnić prawidłowe chłodzenie.
- Podczas montażu unikaj uszkodzenia portów SFP i kabli światłowodowych, stosując odpowiednie narzędzia i delikatność.
-
Bezpieczeństwo elektryczne i zasilania
- Podłączaj urządzenie wyłącznie do gniazd zasilających z odpowiednim napięciem (100-240V AC) i zabezpieczeniem przeciwprzepięciowym.
- W przypadku urządzeń z redundantnym zasilaniem stosuj wyłącznie zasilacze i kable dostarczone lub zalecane przez producenta.
- Nie uszkadzaj przewodów zasilających i nie ciągnij za nie podczas odłączania urządzenia.
- W przypadku uszkodzenia zasilania lub podejrzenia awarii natychmiast odłącz urządzenie i skontaktuj się z serwisem.
-
Bezpieczeństwo użytkowania i eksploatacji
- Nie używaj uszkodzonych urządzeń ani kabli światłowodowych, aby uniknąć ryzyka uszkodzenia sprzętu lub przerw w transmisji danych.
- Nie demontuj ani nie modyfikuj urządzenia; wszelkie naprawy powinny być wykonywane przez wykwalifikowany personel.
- Podczas podłączania i odłączania modułów SFP zachowaj ostrożność, aby nie uszkodzić portów ani modułów.
- Nie patrz bezpośrednio w światło emitowane przez moduły SFP, gdyż może to uszkodzić wzrok.
- Unikaj pracy z urządzeniem pod wpływem alkoholu lub środków odurzających.
- Zachowaj czystość portów SFP i kabli światłowodowych, aby zapewnić stabilną transmisję sygnału.
-
Bezpieczeństwo sieci i danych
- Konfiguruj urządzenie zgodnie z zaleceniami producenta, stosując odpowiednie zabezpieczenia sieciowe, takie jak VLAN, ACL i QoS.
- Regularnie aktualizuj oprogramowanie urządzenia, aby zapewnić ochronę przed znanymi zagrożeniami.
- Monitoruj stan urządzenia i sygnalizację LED, aby szybko wykrywać i reagować na ewentualne problemy.
-
Bezpieczeństwo konserwacji
- Przed przystąpieniem do czyszczenia lub serwisowania urządzenia odłącz je od zasilania.
- Do czyszczenia obudowy używaj miękkiej, suchej szmatki; nie stosuj środków chemicznych ani rozpuszczalników.
- Nie otwieraj obudowy urządzenia, aby uniknąć ryzyka porażenia prądem lub uszkodzenia komponentów.
-
Zagrożenia cyberbezpieczeństwa
- Urządzenie musi być zabezpieczone przed nieautoryzowanym dostępem. Używaj tylko silnych haseł.
- Regularna zmiana hasła jest podstawowym elementem odpowiedniego zabezpieczenia systemu.
- Należy stosować ograniczenia uprawnień użytkowników urządzenia. Każdy użytkownik powinien mieć tylko niezbędne uprawnienia.
- Jeżeli to możliwe wykonuj segmentację sieci za pośrednictwem VLAN. Odpowiednio podzielona sieć pozwala na odseparowanie ruchu pomiędzy poszczególnymi grupami urządzeń.
- Unikaj bezpośredniego wystawiania urządzenia do sieci publicznej poprzez przekierowanie portów. Do dostępu zdalnego korzystaj z funkcji chmurowych, jeżeli urządzenie je posiada lub z połączeń VPN.
- Jeżeli urządzenie posiada panel WEB, korzystaj z szyfrowanych połączeń HTTPS.
- Należy regularnie przeprowadzać aktualizację oprogramowania urządzenia aby zapewnić ochronę przed nowymi zagrożeniami.
- Należy zapewnić wszystkie możliwe środki ochrony sieci i danych osobowych.
- Wyłącz funkcje sieciowe i protokoły jak UPnP, jeżeli nie są potrzebne we wdrażanym systemie.
- Regularnie wykonuj audyty bezpieczeństwa, co pewien czas należy przeprowadzać testy bezpieczeństwa i aktualizować polityki ochrony.
-
Prawidłowe usuwanie zużytego urządzenia
- Produkt należy utylizować zgodnie z miejscowymi przepisami dotyczącymi gospodarki odpadami elektronicznymi i niebezpiecznymi.
-
Znaczenie stosowania się do ostrzeżeń
- Zastosowanie się do przedstawionych tu ostrzeżeń minimalizuje ryzyko uszkodzeń ciała, awarii urządzenia oraz strat materialnych wynikających z nieumiejętnego obchodzenia się produktem.
Na każdym etapie użytkowania urządzenia należy przestrzegać zasad i informacji bezpieczeństwa zawartych w instrukcji obsługi produktu dostarczonej przez producenta. Zachowaj instrukcję obsługi abyś mógł się w każdej chwili do niej odnieść. Urządzenie należy przekazywać osobom trzecim wyłącznie wraz z instrukcją użytkowania.