SG2005P-PD - Przełącznik Omada Smart, 5 portów gigabitowych, w tym 1 port PoE++ IN i 4 porty PoE+ OUT (zarządzalny)
- interfejs:
- 4x port PoE Out 802.3af/at (1 Gb/s)
- 1x port PoE In 802.3af/at/bt (1 Gb/s)
- przepustowość: 10 Gb/s
- wielkość tablicy MAC: 8 K
- wielkość bufora: 4,1 Mb
- typ obudowy: Pole-mounting / Wall-mounting (IP55)
- obsługa QoS, VLAN, ACL, IGMP Snooping
- funkcje przełącznika warstwy L2
- sygnalizacja optyczna LED pracy
- scentralizowane zarządzanie w Chmurze przez interfejs Web lub aplikację Omada
- rozbudowane funkcje zabezpieczające ruch w sieci
- zasilanie: PoE 802.3af/at/bt
- wymiary: 100 × 38,5 × 170 mm (szer. / dł. / wys.)
- gwarancja: 5 lat
TP-Link Omada SG2005P-PD to kompaktowy przełącznik Smart z 5 portami gigabitowymi, w tym 1 portem PoE++ IN i 4 portami PoE+ OUT, przeznaczony do nowoczesnych instalacji sieciowych. Dzięki PoE Passthrough umożliwia wydłużenie zasięgu zasilania i transmisji danych nawet do 200 m bez spadku prędkości gigabitowej, co idealnie sprawdza się przy kamerach i punktach dostępowych. Urządzenie obsługuje różne standardy PoE, oferując do 64 W mocy wyjściowej w zależności od źródła zasilania. Obudowa o klasie IP55, odporność na UV, szeroki zakres temperatur oraz ochrona przeciwprzepięciowa 4 kV pozwalają na niezawodną pracę na zewnątrz. Integracja z Omada SDN zapewnia scentralizowane zarządzanie z chmury, a funkcje takie jak VLAN, QoS, ACL i statyczny routing zwiększają bezpieczeństwo i wydajność sieci.
Scentralizowane zarządzanie
Przełącznik PoE zasilany przez PoE
Proste wdrażanie sieci na zewnątrz budynku
Gigabitowy przełacznik Omada Smart
1 wejściowy port PoE++ IN
4 wyjściowe porty PoE+ OUT
Zasilanie przez
PoE++/PoE+/PoE
Łączna moc zasilania PoE 64 W
na 4 wyjściowych portach PoE+*
Podwojenie zasięgu PoE do
200m bez utraty prędkości gigabitowych**
Gigabitowe
porty
Łatwa instalacja
Montaż na słupie/ścianie
Obudowa odporna na wodę
i promieniowanie UV
Scentralizowane zarządzanie
wieloma lokacjami
Statyczny
routing
*Całkowita moc PoE to wartość oszacowana na podstawie testów przeprowadzonych w warunkach laboratoryjnych.
Rzeczywista moc PoE nie jest gwarantowana i może się różnić od podanej wartości ze względu na ograniczenia urządzenia klienckiego oraz zewnętrzne czynniki środowiskowe.
**Osiągnięcie zasięgu PoE do 200m jest możliwe poprzez użycie kabla Ethernet o długości do 100m do przełącznika i drugiego kabla o długości do 100 metrów od przełącznika do urządzenia końcowego.
Rzeczywisty dystans transmisji może różnić się od podanej wartości w zależności od jakości używanych przewodów i zużycia energii podłączonych urządzeń PoE.
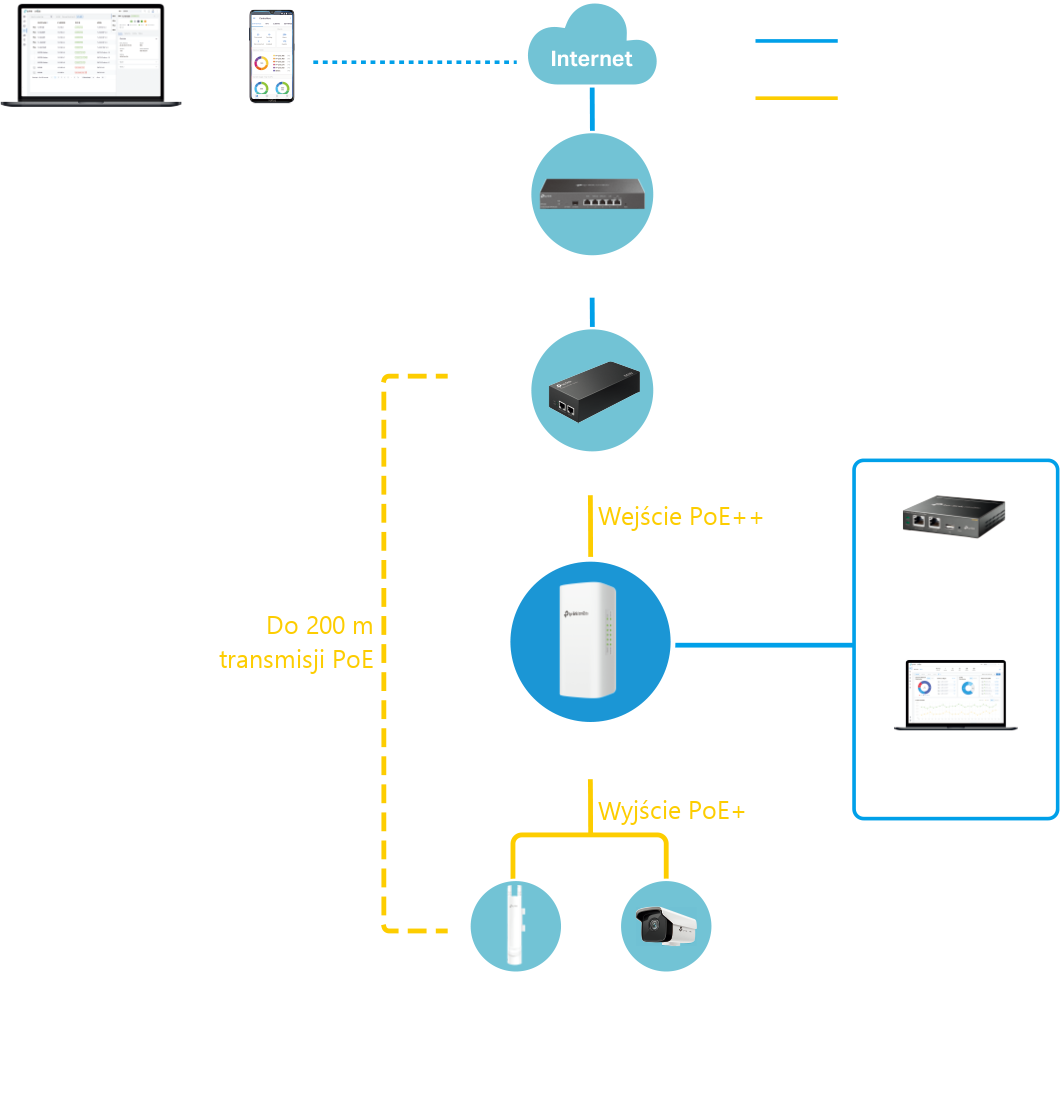
Standard PoE Passthrough umożliwiający zwiększenia zasięgu transmisji PoE do maksymalnie 200m, bez utraty prędkości gigabitowych.
Wyeliminuj ograniczenia związane z dostępem do sieci elektrycznej i przesyłaj dane wraz z zasilaniem za pomocą jednego kabla, upraszczając w ten sposób instalację i obniżając koszty wdrożenia. Zwiększ zasięg transmisji PoE (źródło do urządzenia) ze 100m do maksymalnie 200m , nie tracąc prędkości gigabitowych. Jest to idealne rozwiązanie dla odległych kamer monitorujących i punktów dostępowych.*
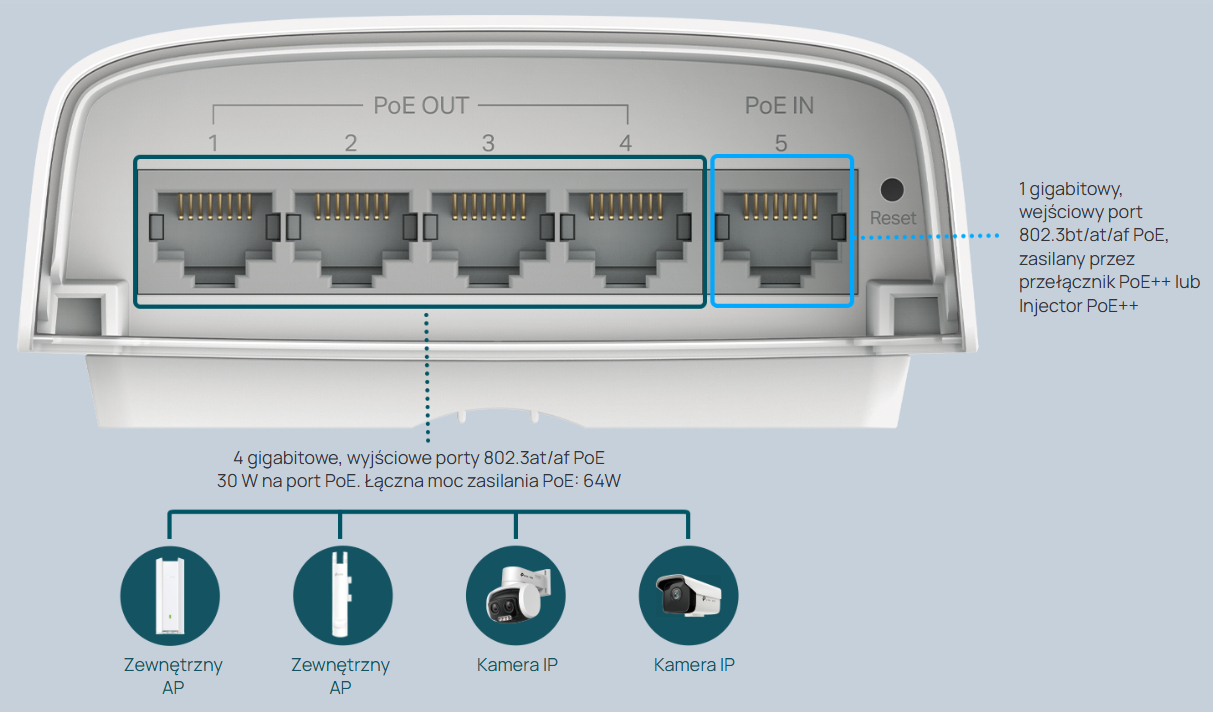
1 wejściowy, gigabitowy port PoE++ IN
4 wyjściowe, gigabitowe porty PoE+ OUT
Obsługa do 64 W / 44 W / 19 W / 6 W wyjściowego zasilania PoE podczas zasilania - odpowiednio według standardu 802.3bt Type 4 (90 W), 802.3bt Type 3 (60 W), 802.3at i 802.3af PoE.** Przełącznik PoE-PD automatycznie wykrywa wymaganą moc PoE Twoich urządzeń i chroni urządzenia nieobsługujące PoE przed uszkodzeniem.
Obudowa odporna na warunki pogodowe
zaprojektowana do użytku na zewnątrz
Klasa szczelności obudowy IP55 oceniona na podstawie testów przenikania gwarantuje, że wytrzymała i odporna na warunki pogodowe obudowa ochroni przełącznik przed trudnymi warunkami panującymi na zewnątrz budynku.
Wodoszczelna
obudowa
Brak wnikania
kurzu
Dopuszczalna
temperatura pracy
-40 do 60°C
Obudowa odporna
na promieniowanie UV
Ochrona przed
piorunami 4kV†
Łatwy montaż, dopasowany do Twoich potrzeb
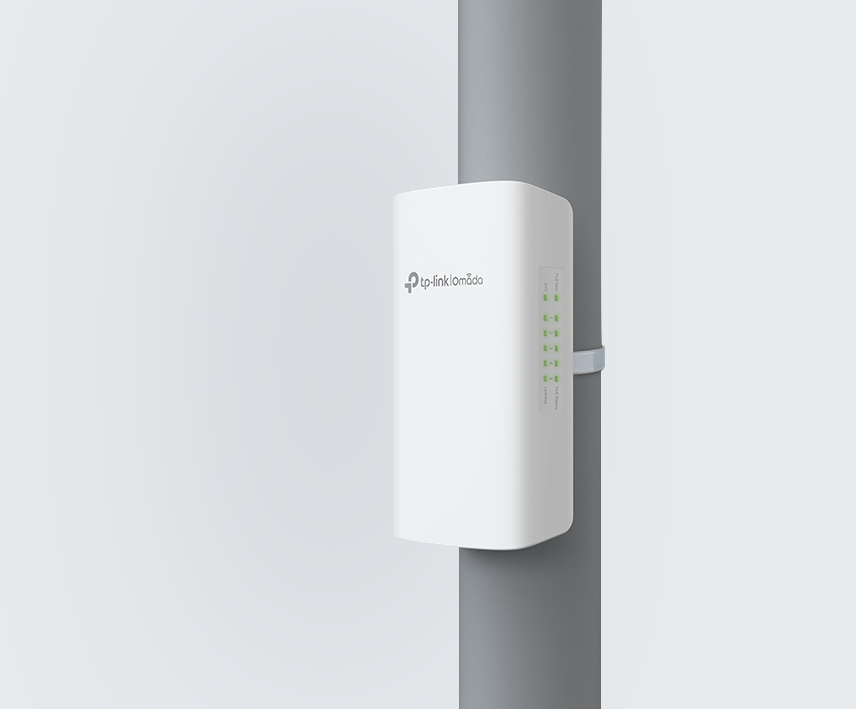
Kompaktowa konstrukcja przełącznika umożliwia jego łatwy i elastyczny montaż, na przykład na zewnętrznej puszce przyłączeniowej.
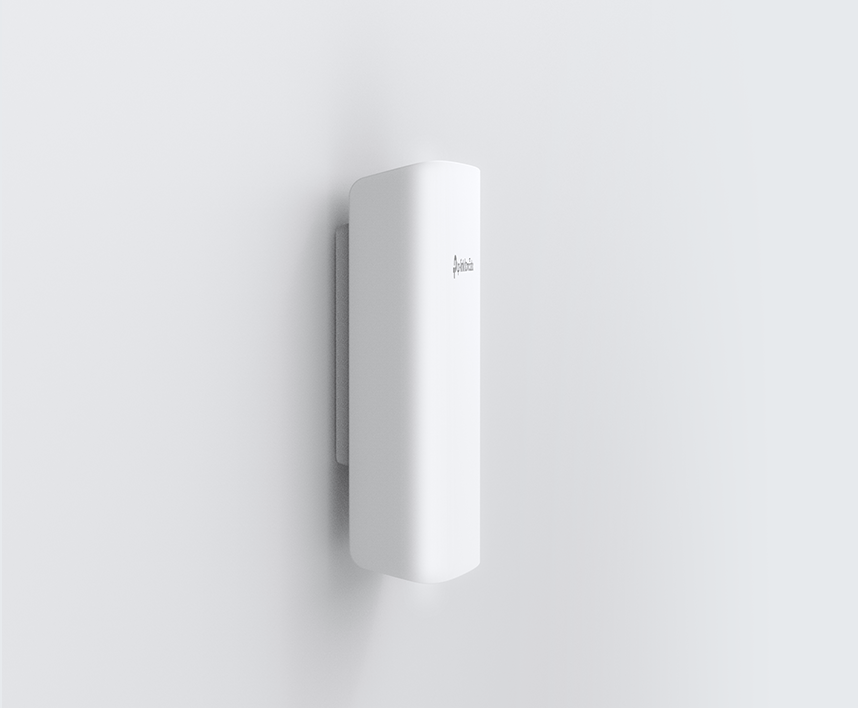
W zestawie znajdują się elementy służące do montażu na ścianie lub słupie.
Montaż na słupie
Montaż na ścianie
Dodatkowe funkcje zwiększające wartość i możliwości
Statyczny routing
Ułatwia kierowanie wewnętrznym ruchem, w celu wydajniejszego wykorzystania zasobów sieciowych.
Lista kontroli dostępu (ACL)
ACL działa jak wirtualny administrator, umożliwiając wszystkich połączonym urządzeniom na uzyskiwanie danych zgodnie ze zdefiniowanymi przez użytkownika regułami sieciowymi i pomaga tworzyć potrzebne Ci regulacje sieciowe.
QoS
Określ priorytet ruchu bazując na QoS, zapewaniając płynność działania aplikacjom wrażliwym na opóźnienia, takim jak połączenia głosowe i wideo.
VLAN
Bezpieczne i elastyczne zarządzanie
VLAN umożliwia logiczne grupowanie zarządzania urządzeniami w różnych fizycznych sieciach LAN, zwiększając bezpieczeństwo danych i obniżając przeciążenia transmisji danych.
Sterowanie programowe infrastrukturą sieciową (SDN) z dostępem z chmury
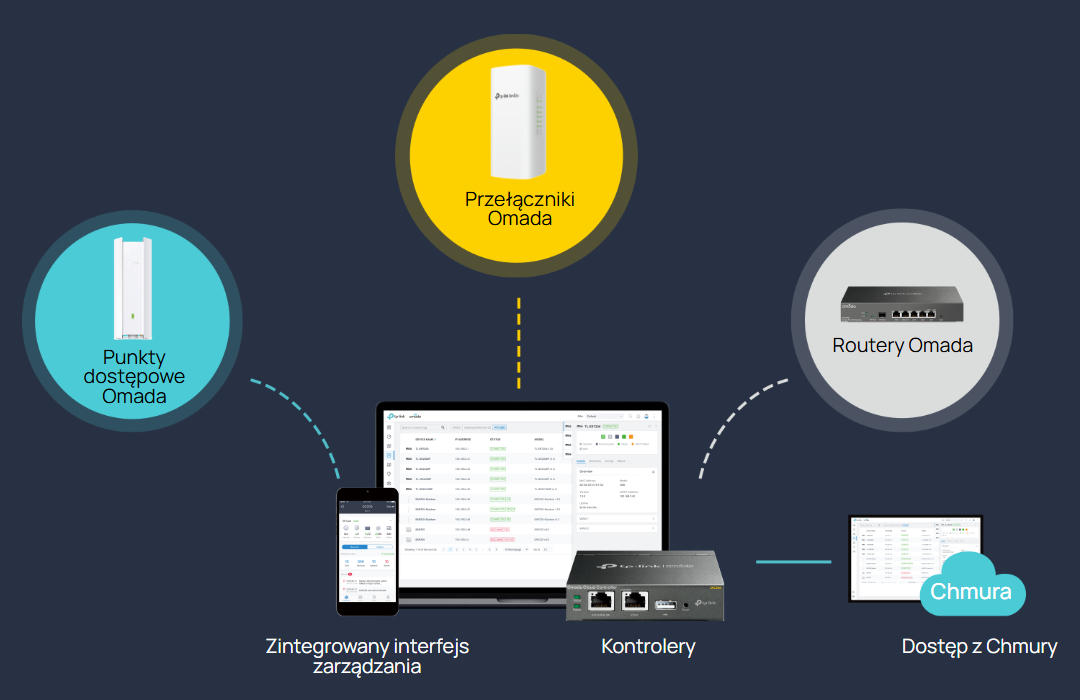
Platforma do programowego sterowania infrastrukturą sieciową (SDN) Omada integruje działanie urządzeń sieciowych, w tym punktów dostępowych, przełączników i bram sieciowych, zapewniając kompleksowe zarządzanie centralne z chmury. Omada umożliwia stworzenie wysoce skalowalnej sieci — w pełni kontrolowanej za pomocą jednego interfejsu.
Zarządzanie poprzez
chmurę lub kontrolery stacjonarne
Zarządzanie wieloma
lokacjami w Chmurze
Bezobsługowa
konfiguracja (ZTP)***
Inteligentne
monitorowanie
*Całkowita moc PoE to wartość oszacowana na podstawie testów przeprowadzonych w warunkach laboratoryjnych. Rzeczywista moc PoE nie jest gwarantowana i może się różnić od podanej wartości ze względu na ograniczenia urządzenia klienckiego oraz zewnętrzne czynniki środowiskowe.
**Osiągnięcie zasięgu PoE do 200m jest możliwe poprzez użycie kabla Ethernet o długości do 100m do przełącznika i drugiego kabla o długości do 100 metrów od przełącznika do urządzenia końcowego.
Rzeczywisty dystans transmisji może różnić się od podanej wartości w zależności od jakości używanych przewodów i zużycia energii podłączonych urządzeń PoE.
***Korzystanie z funkcji bezobsługowej konfiguracji ZTP wymaga użycia kontrolera Omada opartego na chmurze.
Przejdź do https://www.tp-link.com/pl/omada-cloud-based-controller/product-list/, aby sprawdzić listę modeli kompatybilnych z Kontrolerem Omada opartym na Chmurze.
†Ochronę przed wyładowaniami atmosferycznymi można osiągnąć poprzez odpowiednią konfigurację produktu, uziemienie i ekranowanie kabla. Zapoznaj się z poradnikiem użytkownika i skonsultuj się ze specjalistą IT, aby pomógł Ci w instalacji tego produktu.
Specification
| Cechy sprzętowe | ||
|---|---|---|
| Standardy i protokoły | IEEE 802.3i, IEEE 802.3u, IEEE 802.3ab, IEEE 802.3ad, IEEE 802.3af, IEEE 802.3at, IEEE 802.3bt, IEEE 802.3x, IEEE 802.1d, IEEE 802.1s, IEEE 802.1w, IEEE 802.1q, IEEE 802.1p, IEEE 802.1x | |
| Porty |
1 port PoE IN RJ45 10/100/1000 Mb/s (zgodny z 802.3af/at/bt) 4 porty PoE OUT RJ45 10/100/1000 Mb/s (zgodne z 802.3af/at PoE) |
|
| Liczba wentylatorów | Bezwentylatorowy | |
| Okablowanie sieciowe |
10BASE-T: Kabel UTP kat. 3, 4 lub 5 (do 100m) 100BASE-TX/1000Base-T: Kabel UTP kat. 5, 5e, lub wyższej (do 100m) |
|
| Zasilanie | Uzyskiwane ze źródła zasilania PoE 802.3af/at/bt | |
| Porty PoE |
Port PoE IN (Port 5) zgodny z 802.3af/at/bt Porty PoE OUT (Porty 1-4) zgodne z 802.3af/at PoE Łączna moc zasilania PoE: -64 W podczas zasilania przez 802.3bt Typ 4 (90 W) -44 W podczas zasilania przez 802.3bt Typ 3 (60 W) -19 W podczas zasilania przez 802.3at -6 W podczas zasilania przez 802.3af |
|
| Maks. zużycie energii | 71,5 W (podczas zasilania przez 802.3bt Typ 4 (90 W)) | |
| Ilość generowanego ciepła | 243,99 BTU/hr (Podczas zasilania przez 802.3bt Typ 4 (90 W)) | |
| Montaż | Możliwość montażu na ścianie lub słupie | |
| Wymiary (szer./ dł./ wys.) | 100 × 38,5 × 170 mm | |
| WYDAJNOŚĆ | ||
| Wydajność przełączania | 10 Gb/s | |
| Szybkość przekierowań pakietów | 7,44 Mp/s | |
| Tablica adresów MAC | 8 K | |
| Bufor pakietów | 4.1 Mb | |
| Ramki jumbo | 9 KB | |
| FUNKCJE OPROGRAMOWANIA | ||
| Funkcja Quality of Service |
Obsługa priorytetowania 802.1p CoS/DSCP 8 kolejek priorytetowania Tryb harmonogramu priorytetowania: - SP (Strict Priority) - WRR (Weighted Round Robin) Konfiguracja wagi kolejek Kontrola przepustowości - Ograniczanie prędkości transferu w oparciu o port/przepływ danych Płynniejsze działanie Storm Control - Wiele trybów kontroli (kb/s/wskaźnik) - Kontrola transmisji Broadcast/Multicast/Unknown-Unicast |
|
| Funkcje L2 i L2+ |
32 interfejsy IP - Obsługa interfejsu IPv4/IPv6 Routing statyczny - 32 trasy statyczne IPv4/IPv6 Serwer DHCP DHCP Relay - DHCP Interface Relay - DHCP VLAN Relay DHCP L2 Relay Wpisy statyczne ARP Proxy ARP Gratuitous ARP Agregacja łączy - Statyczna agregacja łączy - Do 8 grup agregacji i do 8 portów na grupę - LACP 802.3ad Protokół Spanning Tree (STP) - STP 802.1D - RSTP 802.1w - MSTP 802.1s - Zabezpieczenia STP: ochrona TC, filtrowanie/ochrona poprzez pakiety BPDU, ochrona Root Wykrywanie pętli zwrotnych (Loopback) Kontrola przepływu - Kontrola przepływu 802.3x Mirroring - Port Mirroring - Mirroring procesora - Przesył One-to-One - Przesył Many-to-One - W oparciu o przepływ - Ingress/Egress/Oba Device Link Detect Protocol (DLDP) 802.1ab LLDP/ LLDP-MED |
|
| L2 Multicast |
Obsługa 511 współdzielonych grup multicast (IPv4, IPv6) IGMP Snooping - IGMP v1/v2/v3 Snooping - Fast Leave - IGMP Snooping Querier - Konfiguracja grupy statycznej Rejestracja Multicast VLAN (MVR) Filtrowanie Multicast MLD Snooping - MLD v1/v2 Snooping - Fast Leave - MLD Snooping Querier - Konfiguracja grupy statycznej Filtrowanie transmisji Multicast: 256 profili i 16 wpisów na profil |
|
| Funkcje zaawansowane |
Automatyczne wykrywanie urządzeń Grupowa konfiguracja Grupowa aktualizacja oprogramowania Inteligentne monitorowanie sieci Ostrzeżenia o nietypowych zdarzeniach Ujednolicona konfiguracja Harmonogram restartu |
|
| Sieci VLAN |
Grupy VLAN: Maks. 4K grup VLAN Tagowanie 802.1q VLAN Adres MAC VLAN: 12 wpisów Protokół VLAN GVRP Głosowa sieć VLAN |
|
| Listy kontroli dostępu |
Obsługa do 230 wpisów Przedziały czasowe - Wycinek czasu - Przedział czasowy w tygodniu - Uniwersalny przedział czasowy - Dni wolne Lista kontroli dostępu (ACL) oparta o czas Adres MAC ACL - Źródłowy adres MAC - Docelowy adres MAC - ID sieci VLAN - Priorytet użytkownika - Typ Ether Adres IP ACL - Źródłowy adres IP - Docelowy adres IP - Protokół IP - Flaga TCP - Port źródłowy TCP/UDP - Port docelowy TCP/UDP - DSCP/TOS adresu IP ACL IPv6 Łączona ACL Działania reguł - Zezwalaj/Odrzuć Polityka kontroli dostępu - Mirror - Limit prędkości - Redirect - QoS Remark Reguła wiązania ACL - Wiązanie portów - Wiązanie VLAN Działania dla przepływów - Mirror (do obsługiwanego interfejsu) - Redirect (do obsługiwanego interfejsu) - Limit prędkości - QoS Remark |
|
| Bezpieczeństwo transmisji |
AAA Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC (Host) - Dostępne metody uwierzytelniania: PAP/EAP-MD5 - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius Wiązanie adresów IP/IPv6 i MAC - 512 wpisy wiązań - DHCP Snooping - DHCPv6 Snooping - Inspekcja ARP - Wykrywanie ataków ND Ochrona źródłowego adresu IP - 253 wpisy - Źródłowy adres IP + źródłowy adres MAC Ochrona źródłowego adresu IPv6 - 183 wpisy - Źródłowy adres IPv6 + źródłowy adres MAC Ochrona przed atakami DoS Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację - Do 64 adresów MAC na port Storm Control Broadcast/Multicast/Unicast - tryb kontroli (kb/s/wskaźnik) Izolacja portów Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS1.2 Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2 Kontrola dostępu w oparciu o IP/Port/MAC |
|
| IPv6 |
IPv6 Dual IPv4/IPv6 Multicast Listener Discovery (MLD) Snooping Funkcja neighbor discovery (ND) wykorzystywana przez węzły IPv6 Path maximum transmission unit (MTU) discovery ICMP v6 TCPv6/UDPv6 Zastosowania protokołu IPv6: - Klient DHCPv6 Client - Ping6 - Tracert6 - Telnet (v6) - SNMP IPv6 - SSH IPv6 - SSL IPv6 - Http/Https - TFTP IPv6 |
|
| MIB | MIB II (RFC1213) Bridge MIB (RFC1493) P/Q-Bridge MIB (RFC2674) Radius Accounting Client MIB (RFC2620) Radius Authentication Client MIB (RFC2618) Zdalny Ping, Traceroute MIB (RFC2925) Wsparcie dla prywatnego TP-Link MIB RMON MIB(RFC1757, rmon 1,2,3,9) |
|
| ZARZĄDZANIE | ||
| Aplikacja Omada | Tak. Wymaga użycia Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. | |
| Zarządzanie centralne |
Kontroler Omada oparty na Chmurze Kontroler sprzętowy Omada Kontroler programowy Omada |
|
| Dostęp do chmury | Tak. Wymaga użycia Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. | |
| Bezobsługowa konfiguracja ZTP | Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze. | |
| Funkcje panelu zarządzania | Interfejs graficzny GUI Interfejs linii poleceń CLI SNMP v1/v2c/v3 SNMP Trap/Inform RMON (grupy 1, 2, 3, 9) Szablon SDM Klient DHCP/BOOTP Dual Image, Dual Configuration Monitorowanie użycia procesora Diagnostyka okablowania EEE SNTP Dziennik systemowy |
|
| INNE | ||
| Certyfikaty | CE, FCC, RoHS | |
| Wymagania systemowe | Microsoft® Windows® 98SE, NT, 2000, XP, Vista, 7, 8, 10, 11, Mac® OS, NetWare®, UNIX® i Linux. | |
| Zawartość opakowania |
SG2005P-PD Zestaw montażowy Instrukcja instalacji |
|
| Środowisko pracy |
Dopuszczalna temperatura pracy: -40°C ~ 60°C Dopuszczalna temperatura przechowywania: -40°C ~ 70°C Dopuszczalna wilgotność powietrza: 10% ~ 90%, bez kondensacji Dopuszczalna wilgotność przechowywania: 5% ~ 90% bez kondensacji |
|
Do pobrania
Pobierz na swój dysk dokumenty w wersji cyfrowej
Pliki do pobrania dla SG2005P-PD - switch gigabitowy PoE 5-port
| Documents to download | ||||
|---|---|---|---|---|
| Instrukcja obsługi [EN] | User manuals | 60.5 MB | Download | |
| Deklaracja zgodności [PL] | Certificates | 233.5 KB | Download | |
| Karta katalogowa [EN] | Data sheets | 1.5 MB | Download | |
Ask a question about this product
Complementary products
Lista produktów uzupełniających, które warto kupić
Information
Dane GPSR dla SG2005P-PD - switch gigabitowy PoE 5-port
Producent
TP-Link Systems Inc.10 Mauchly, Irvine, California 92618, United States
E-mail: certification@tp-link.com
Osoba odpowiedzialna w UE
Nazwa: TP-Link Polska Sp. z o.o.Adres: ul. Ożarowska 40/42, 05-850 Duchnice, Polska
E-mail kontaktowy ws. GPSR: sales.poland@tp-link.com
| Documents to download | ||||
|---|---|---|---|---|
| TP-Link - Ogólne Warunki Gwarancji | 63.6 KB | Download | ||
| Instrukcja bezpieczeństwa użytkowania produktu SG2005P-PD - switch gigabitowy PoE 5-port | 6.2 KB | Download | ||
Poniższa lista ostrzeżeń dotyczących bezpieczeństwa użytkowania produktu oparta jest o wymagania Rozporządzenia (UE) 2023/988 (GPSR). Naszym celem jest ochrona użytkowników przed potencjalnymi zagrożeniami wynikającymi z nieodpowiedniego użytkowania. Informacje przedstawione są w prosty sposób by były zrozumiałe i przejrzyste dla wszystkich użytkowników, w tym również dla osób starszych oraz osób z ograniczeniami ruchowymi.
-
Ogólne zasady bezpieczeństwa
- Przed obsługą urządzenia należy zapoznać się z instrukcją obsługi produktu dostarczoną przez producenta i informacjami dotyczącymi bezpieczeństwa w niej zawartymi.
- Używaj produkt zgodnie z jego przeznaczeniem określonym w instrukcji obsługi.
- To urządzenie może być używane wyłącznie przez osoby o wystarczającej sprawności fizycznej, sensorycznej i intelektualnej oraz posiadającej odpowiednią wiedzę i doświadczenie. Inne osoby mogą korzystać z urządzenia wyłącznie pod nadzorem osób odpowiedzialnych za ich bezpieczeństwo.
- Trzymaj ten produkt z dala od dzieci. Dzieci nie są jeszcze w stanie ocenić istniejących zagrożeń.
- Przechowywać elementy opakowania (woreczki foliowe, elementy ze styropianu) poza zasięgiem dzieci i zwierząt.
-
Bezpieczeństwo instalacji i montażu
- Switche PoE należy instalować wyłącznie w suchych, wentylowanych pomieszczeniach, z dala od źródeł wilgoci i skraplania się pary wodnej.
- Urządzenie powinno być stabilnie zamocowane lub ustawione na płaskiej powierzchni, aby zapobiec przewróceniu lub upadkowi.
- Podczas montażu należy unikać uszkodzenia przewodów sieciowych i zasilających, szczególnie kabli PoE, które przenoszą napięcie.
- Nie należy blokować otworów wentylacyjnych urządzenia, aby zapewnić odpowiednie chłodzenie i zapobiec przegrzaniu.
-
Bezpieczeństwo elektryczne i zasilania PoE
- Podłączanie urządzenia do sieci elektrycznej powinno być wykonywane zgodnie z obowiązującymi przepisami i najlepiej przez wykwalifikowany personel.
- Sprawdź zgodność napięcia zasilania z danymi technicznymi urządzenia przed podłączeniem.
- Nie uszkadzaj kabli zasilających i sieciowych oraz nie ciągnij za przewody podczas odłączania.
- Switche PoE generują napięcie na portach sieciowych – nie dotykaj nieizolowanych przewodów ani portów podczas pracy urządzenia.
- Stosuj odpowiednie zabezpieczenia przeciwprzepięciowe, zwłaszcza w instalacjach narażonych na wyładowania atmosferyczne.
-
Bezpieczeństwo użytkowania
- Nie używaj urządzenia, jeśli jest uszkodzone lub wykazuje nieprawidłowe działanie, np. przegrzewanie, nieprawidłowe sygnalizacje LED.
- Nie modyfikuj ani nie demontuj urządzenia – wszelkie naprawy powinny być wykonywane przez autoryzowany serwis.
- Unikaj kontaktu urządzenia z cieczami oraz nie obsługuj go mokrymi rękami.
- Podczas pracy urządzenia nie umieszczaj na nim żadnych przedmiotów, które mogą blokować wentylację lub powodować przegrzanie.
- Nie używaj urządzenia pod wpływem alkoholu lub środków odurzających.
-
Bezpieczeństwo dzieci
- Urządzenie nie jest zabawką – należy przechowywać je z dala od dzieci.
- Małe elementy, takie jak śruby montażowe, mogą stanowić ryzyko zadławienia – należy je przechowywać poza zasięgiem dzieci.
-
Zagrożenia cyberbezpieczeństwa
- Urządzenie musi być zabezpieczone przed nieautoryzowanym dostępem. Używaj tylko silnych haseł.
- Regularna zmiana hasła jest podstawowym elementem odpowiedniego zabezpieczenia systemu.
- Należy stosować ograniczenia uprawnień użytkowników urządzenia. Każdy użytkownik powinien mieć tylko niezbędne uprawnienia.
- Jeżeli to możliwe wykonuj segmentację sieci za pośrednictwem VLAN. Odpowiednio podzielona sieć pozwala na odseparowanie ruchu pomiędzy poszczególnymi grupami urządzeń.
- Unikaj bezpośredniego wystawiania urządzenia do sieci publicznej poprzez przekierowanie portów. Do dostępu zdalnego korzystaj z funkcji chmurowych, jeżeli urządzenie je posiada lub z połączeń VPN.
- Jeżeli urządzenie posiada panel WEB, korzystaj z szyfrowanych połączeń HTTPS.
- Należy regularnie przeprowadzać aktualizację oprogramowania urządzenia aby zapewnić ochronę przed nowymi zagrożeniami.
- Należy zapewnić wszystkie możliwe środki ochrony sieci i danych osobowych.
- Wyłącz funkcje sieciowe i protokoły jak UPnP, jeżeli nie są potrzebne we wdrażanym systemie.
- Regularnie wykonuj audyty bezpieczeństwa, co pewien czas należy przeprowadzać testy bezpieczeństwa i aktualizować polityki ochrony.
-
Prawidłowe usuwanie zużytego urządzenia
- Produkt należy utylizować zgodnie z miejscowymi przepisami dotyczącymi gospodarki odpadami elektronicznymi i niebezpiecznymi.
-
Znaczenie stosowania się do ostrzeżeń
- Zastosowanie się do przedstawionych tu ostrzeżeń minimalizuje ryzyko uszkodzeń ciała, awarii urządzenia oraz strat materialnych wynikających z nieumiejętnego obchodzenia się produktem.
Na każdym etapie użytkowania urządzenia należy przestrzegać zasad i informacji bezpieczeństwa zawartych w instrukcji obsługi produktu dostarczonej przez producenta. Zachowaj instrukcję obsługi abyś mógł się w każdej chwili do niej odnieść. Urządzenie należy przekazywać osobom trzecim wyłącznie wraz z instrukcją użytkowania.