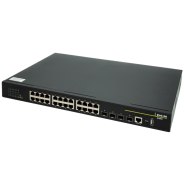
S4600-28X-P-SI - switch 10-gigabitowy PoE 24-port + 4 SFP+
- interfejs:
- 24x port RJ45 PoE 802.3af/at (1 Gb/s)
- 4x slot SFP+ (10 Gb/s)
- moc zasilacza PoE: 370 W (at < 30 W na port, af < 15,4 W na port)
- przepustowość: 128 Gb/s
- wielkość tablicy MAC: 16 K
- bufor pakietów: 1,5 MB
- funkcje przełącznika warstwy L2+, zarządzalny
- funkcje QoS (8 kolejek priorytetowania), VLAN, IGMP Snooping
- typ obudowy: desktop / RACK (uchwyty w zestawie)
- technologie: DHCP, QoS, Multicast
- rozmiar ramki Jumbo: 10 KB
- sygnalizacja optyczna LED pracy
- zasilanie: 230 V AC
- wymiary: 440 × 300 × 44 mm (szer. / dł. / wys.)
- gwarancja: 36 miesięcy
S4600-28X-P-SI to zarządzalny przełącznik wartswy L2+ zaprojektowany z myślą o wymagających sieciach telekomunikacyjnych, ISP oraz strukturach korporacyjnych z zapotrzebowaniem na połączenia 10 Gb. Posiada 24 porty Gigabit RJ45 oraz 4 porty 1/10 G SFP+, co zapewnia elastyczne możliwości uplinków i agregacji ruchu. Obsługuje sieci VLAN, DHCP Snooping, zabezpieczenia ARP czy listy dostępu ACL.
Bezpieczeństwo
sieci
Zaawansowane
zarządzanie
Niezawodność
sieci
Porty
10 Gigabitowe
Stacking
(VSF)
Porty 10 GB
Seria S4600X oferuje 4 porty 10 gigabitowe, które mogą pracować jako nadmiarowe łącze współpracujące z różnymi funkcjami protekcji ringowej, skutecznie podnosząc skalowalność oraz wydajność sieci.
Wszystkie porty SFP+ obsługują transmisję 10 gigabit jak również 1 gigabit.
Zaawansowana protekcja ringowa
G.8032 (ERPS) z czasem przełączania struktury sieci 50 ms zapewnia ochronę w przypadku awarii połączenia i ponownego odzyskania ruchu w warstwie L2 w topologii pierścienia. Seria S4600X obsługuje G.8032 v2 i może być zaimplementowana w różnych złożonych topologiach sieci, w tym w pierścieniu pojedynczym, stycznym i przecinających się.
Protokół MSTP umożliwia wprowadzenie wielu logicznych topologii sieci — instancji, do których można przypisać wiele sieci VLAN — co skutkuje redundantną i stabilną transmisją.
MRPP to autorski protokół DCN oferujący protekcję ringową. W porównaniu z protokołem STP cechuje się szybszą konwergencją (50ms), prostym algorytmem oraz niższym kosztem wykorzystywanych zasobów systemowych, co poprawia niezawodność sieci.
Bezpieczeństwo sieci Ethernet
- IP Source Guard zapewnia filtrowanie źródłowych adresów IP w warstwie 2 w celu uniemożliwienia podszywania się nieupoważnionego hosta wykorzystującego adres IP uwierzytelnionego hosta. Funkcja ta korzysta z dynamicznego DHCP Snooping oraz statycznego wprowadzenia źródłowego adresu IP.
- Seria S4600X obsługuje DHCP Snooping, który zapobiega atakom z wykorzystaniem nielegalnego serwera DHCP poprzez ustawienie zaufanych portów i nieużywanych portów. Włączając DHCP Snooping Binding i opcję DHCP 82, można łączyć moduły takie jak dot1x i ARP DAI lub niezależnie wdrażać kontrolę dostępu użytkownika.
- Lista kontroli dostępu (ACL) może służyć do ograniczania dostępu do wrażliwych zasobów sieciowych poprzez filtrowanie pakietów i przekazywanie zgodnie z ustalonymi regułami. Zdefiniowana przez użytkownika lista ACL zapewnia bardziej elastyczną kontrolę dostępu dla użytkowników.
- Seria S4600X obsługuje znacznie więcej funkcji zabezpieczeń L2, takich jak ochrona ARP, skanowanie ARP i inne technologie zabezpieczeń ARP i MAC w celu ochrony bezpieczeństwa i niezawodności sieci.
Zaawansowane zarządzanie
- Zaawansowane administrowanie przełącznikami DCN. Rozwiązania sieciowe konfigurowane za pomocą dobrze znanego interfejsu wiersza poleceń (CLI) lub łatwego w użyciu internetowego interfejsu graficznego.
- Monitorowanie ruchu sieciowego za pomocą protokołów sFlow lub SNMP.
Budowa stosu
Virtual Switch Framework (VSF) może łączyć wiele przełączników DCN w jedno urządzenie logiczne, umożliwiając współdzielenie tablic informacyjnych i danych między różnymi przełącznikami. Korzystając z tej funkcjonalności, stackowane urządzenia mają zwiększoną wydajność i liczbę portów. Technologia VSF charakteryzuje się również uproszczonym zarządzaniem i większą niezawodnością działania.
Funkcjonalność bez ukrytych kosztów
Korzystając z przełączników DCN masz pewność, że sprzęt z którego korzystasz posiada wszystkie dostępne funkcje bez potrzeby wykupienia dodatkowych licencji.
Specification
| Główne | ||
|---|---|---|
| Interfejs |
24 porty RJ45 PoE/PoE+ 10/100/1000 Mbps 4 porty SFP+ 1/10 Gbps 1 port konsolowy RJ45 1 port USB |
|
| Klasyfikacja | Przełącznik dostępowy warstwy 2+ | |
| Wydajność | ||
| Matryca przełączająca | 128 Gb/s | |
| Przepustowość | 95 Mp/s | |
| Bufor pakietów | 1.5 MB | |
| Ramki Jumbo | 10 K | |
| Tablica MAC | 16 K | |
| Tablica adresów MAC – Multicast | 4 K | |
| Tablica ACL | 512 | |
| Ilość Interfejsów Vlan (IP) | 512 | |
| Tablica routingu | 256 | |
| Zegar CPU | 800 MHz | |
| Dostępne PoE | Tak | |
| Funkcjonalność VSF | Tak | |
| Zasilanie | 1 x 230V | |
| Pamięć flash | 32 MB SPI | |
| Pamięć RAM | 256 MB | |
| Funkcje | ||
| Funkcje podwyższonej dostępności | IEEE 802.1D (STP), IEEE 802.1w (RSTP), IEEE 802.1s (MSTP), 64 MST instances, TCN filtering, Loop guard, Root guard, IEEE 802.3ad LACP (64 groups per device / 8 ports per group), ERPS (ITU-T G.8032), Loopback-detection, MRPP | |
| Kontrola Ruchu | 802.1Q VLAN, Port-based VLAN, Protocol-based VLAN, IP subnet-based VLAN, Voice VLAN, Mac VLAN, LACP algorithm of source/destination IP, GVRP, 802.1ad VLAN Stacking (QinQ), Flexible QinQ, VLAN translation, Port isolation | |
| Bezpieczeństwo | Layer 2 MAC filtering, BPDU Tunnel, SSH v1/v2, DHCPv4/v6 snooping (VLAN-based), User-defined DHCP option 82, CPU protection, IPv4/v6 Source Guard, ARP inspection, Port security, IEEE 802.1X, Guest VLAN & Auto VLAN | |
| QoS | 8 Egress Queues per Port, Classification according to CoS/DSCP, Prioritize from DSCP to 802.1p, Remark CoS/DSCP/V-ID, Broadcast Storm Control, Rate Limiting (port based), Queuing scheduling method (SP/WDRR/SP+WDRR) | |
| L2/L3 Multicast | Multicast VLAN, IGMP v1/v2/v3, IGMP Query, IGMP Snooping (v1, v2, v3), IGMP Snooping Fast Leave (v2, v3), IGMP multicast groups, IPv6 MLD v1/v2 Snooping | |
| Routing | Static Routing | |
| Warstwa 3 IPv6 | IPv4/IPv6 Dual Protocol Stack, Telnet/SSH/web over IPv6 | |
| Zarządzanie | Web interface via HTTP/HTTPS, Management through console / telnet / web / SNMP, Ping/traceroute, 5 simultaneous Telnet/SSH sessions at least, Configuration backup and restore, Multilevel CLI, Encrypted password & community, Login authentication and authorization by RADIUS and TACACS+, Accounting commands entered via TACACS+ and Syslog, TFTP/FTP/SFTP, DHCP Client/Relay/Server, DHCP relay per VLAN, DHCP option 43/60/82, DHCPv6 option 37/38, DHCPv6 Relay/Server, NTP, Port Mirroring, 7 Mirroring sessions, Port Mirroring per IP/TCP/UDP, RSPAN, OAM EFM/CFM, VCT (Virtual Cable Testing), DDM, LLDP/LLDP-MED, SNMP v2c/v3, SNMP traps, Syslog, ULDP, Zero touch provisioning via DHCP options, VSF | |
| MIB |
RFC1066 – oparty na TCP/IP MIB RFC1213, 1157 – SNMPv2c/v3 MIB RFC1493 – most MIB RFC2674 – most rozszerzenie MIB RFC1643 – ethernet MIB RFC1757 – grupa RMON 1,2,3,9 RFC2925 – zdalne zarządzanie MIB RFC2233 (rfc2233) - SMIv2 MIB |
|
| Elektryczne | ||
| Obsługiwane standardy PoE | IEEE 802.3af (PoE), IEEE 802.3at (PoE+) | |
| Budżet mocy PoE | 370 W | |
| Zasilacz | 230 V AC | |
| Maksymalny pobór mocy | ≤ 420 W | |
| Fizyczne | ||
| Wymiary (szer./dł./wys.) | 440x300x44 mm | |
| Temperatura pracy | 0°C ~ 50°C | |
| Wilgotność | 10% - 90% (bez kondensacji) | |
| Wentylatory | 3 | |
| Przepływ powietrza | Z lewej do prawej | |
Do pobrania
Pobierz na swój dysk dokumenty w wersji cyfrowej
Pliki do pobrania dla S4600-28X-P-SI - switch gigabitowy PoE 24-port + 4 SFP+
| Documents to download | ||||
|---|---|---|---|---|
| Deklaracja zgodności [EN] | Certificates | 786.8 KB | Download | |
| Karta katalogowa [PL] | Data sheets | 1.3 MB | Download | |
Ask a question about this product
Complementary products
Lista produktów uzupełniających, które warto kupić
Information
Dane GPSR dla S4600-28X-P-SI - switch gigabitowy PoE 24-port + 4 SFP+
Producent / Osoba odpowiedzialna w UE
Nazwa: DCN Europe S.A.Adres: ul. Walerego Sławka 8a, 30-633 Kraków, Polska
E-mail kontaktowy ws. GPSR: support@dcneurope.eu
| Documents to download | ||||
|---|---|---|---|---|
| Instrukcja bezpieczeństwa użytkowania produktu S4600-28X-P-SI - switch gigabitowy PoE 24-port + 4 SFP+ | 5.0 KB | Download | ||
Poniższa lista ostrzeżeń dotyczących bezpieczeństwa użytkowania produktu oparta jest o wymagania Rozporządzenia (UE) 2023/988 (GPSR). Naszym celem jest ochrona użytkowników przed potencjalnymi zagrożeniami wynikającymi z nieodpowiedniego użytkowania. Informacje przedstawione są w prosty sposób by były zrozumiałe i przejrzyste dla wszystkich użytkowników, w tym również dla osób starszych oraz osób z ograniczeniami ruchowymi.
-
Bezpieczeństwo instalacji i montażu
- Switche PoE należy instalować wyłącznie w suchych, wentylowanych pomieszczeniach, z dala od źródeł wilgoci i skraplania się pary wodnej.
- Urządzenie powinno być stabilnie zamocowane lub ustawione na płaskiej powierzchni, aby zapobiec przewróceniu lub upadkowi.
- Podczas montażu należy unikać uszkodzenia przewodów sieciowych i zasilających, szczególnie kabli PoE, które przenoszą napięcie.
- Nie należy blokować otworów wentylacyjnych urządzenia, aby zapewnić odpowiednie chłodzenie i zapobiec przegrzaniu.
-
Bezpieczeństwo elektryczne i zasilania PoE
- Podłączanie urządzenia do sieci elektrycznej powinno być wykonywane zgodnie z obowiązującymi przepisami i najlepiej przez wykwalifikowany personel.
- Sprawdź zgodność napięcia zasilania z danymi technicznymi urządzenia przed podłączeniem.
- Nie uszkadzaj kabli zasilających i sieciowych oraz nie ciągnij za przewody podczas odłączania.
- Switche PoE generują napięcie na portach sieciowych – nie dotykaj nieizolowanych przewodów ani portów podczas pracy urządzenia.
- Stosuj odpowiednie zabezpieczenia przeciwprzepięciowe, zwłaszcza w instalacjach narażonych na wyładowania atmosferyczne.
-
Bezpieczeństwo użytkowania
- Nie używaj urządzenia, jeśli jest uszkodzone lub wykazuje nieprawidłowe działanie, np. przegrzewanie, nieprawidłowe sygnalizacje LED.
- Nie modyfikuj ani nie demontuj urządzenia – wszelkie naprawy powinny być wykonywane przez autoryzowany serwis.
- Unikaj kontaktu urządzenia z cieczami oraz nie obsługuj go mokrymi rękami.
- Podczas pracy urządzenia nie umieszczaj na nim żadnych przedmiotów, które mogą blokować wentylację lub powodować przegrzanie.
- Nie używaj urządzenia pod wpływem alkoholu lub środków odurzających.
-
Bezpieczeństwo dzieci
- Urządzenie nie jest zabawką – należy przechowywać je z dala od dzieci.
- Małe elementy, takie jak śruby montażowe, mogą stanowić ryzyko zadławienia – należy je przechowywać poza zasięgiem dzieci.
-
Zagrożenia cyberbezpieczeństwa
- Urządzenie musi być zabezpieczone przed nieautoryzowanym dostępem. Używaj tylko silnych haseł.
- Regularna zmiana hasła jest podstawowym elementem odpowiedniego zabezpieczenia systemu.
- Należy stosować ograniczenia uprawnień użytkowników urządzenia. Każdy użytkownik powinien mieć tylko niezbędne uprawnienia.
- Jeżeli to możliwe wykonuj segmentację sieci za pośrednictwem VLAN. Odpowiednio podzielona sieć pozwala na odseparowanie ruchu pomiędzy poszczególnymi grupami urządzeń.
- Unikaj bezpośredniego wystawiania urządzenia do sieci publicznej poprzez przekierowanie portów. Do dostępu zdalnego korzystaj z funkcji chmurowych, jeżeli urządzenie je posiada lub z połączeń VPN.
- Jeżeli urządzenie posiada panel WEB, korzystaj z szyfrowanych połączeń HTTPS.
- Należy regularnie przeprowadzać aktualizację oprogramowania urządzenia aby zapewnić ochronę przed nowymi zagrożeniami.
- Należy zapewnić wszystkie możliwe środki ochrony sieci i danych osobowych.
- Wyłącz funkcje sieciowe i protokoły jak UPnP, jeżeli nie są potrzebne we wdrażanym systemie.
- Regularnie wykonuj audyty bezpieczeństwa, co pewien czas należy przeprowadzać testy bezpieczeństwa i aktualizować polityki ochrony.
-
Prawidłowe usuwanie zużytego urządzenia
- Produkt należy utylizować zgodnie z miejscowymi przepisami dotyczącymi gospodarki odpadami elektronicznymi i niebezpiecznymi.
-
Znaczenie stosowania się do ostrzeżeń
- Zastosowanie się do przedstawionych tu ostrzeżeń minimalizuje ryzyko uszkodzeń ciała, awarii urządzenia oraz strat materialnych wynikających z nieumiejętnego obchodzenia się produktem.