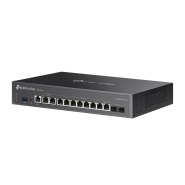
ER7412-M2 - Router przewodowy
-
interfejs:
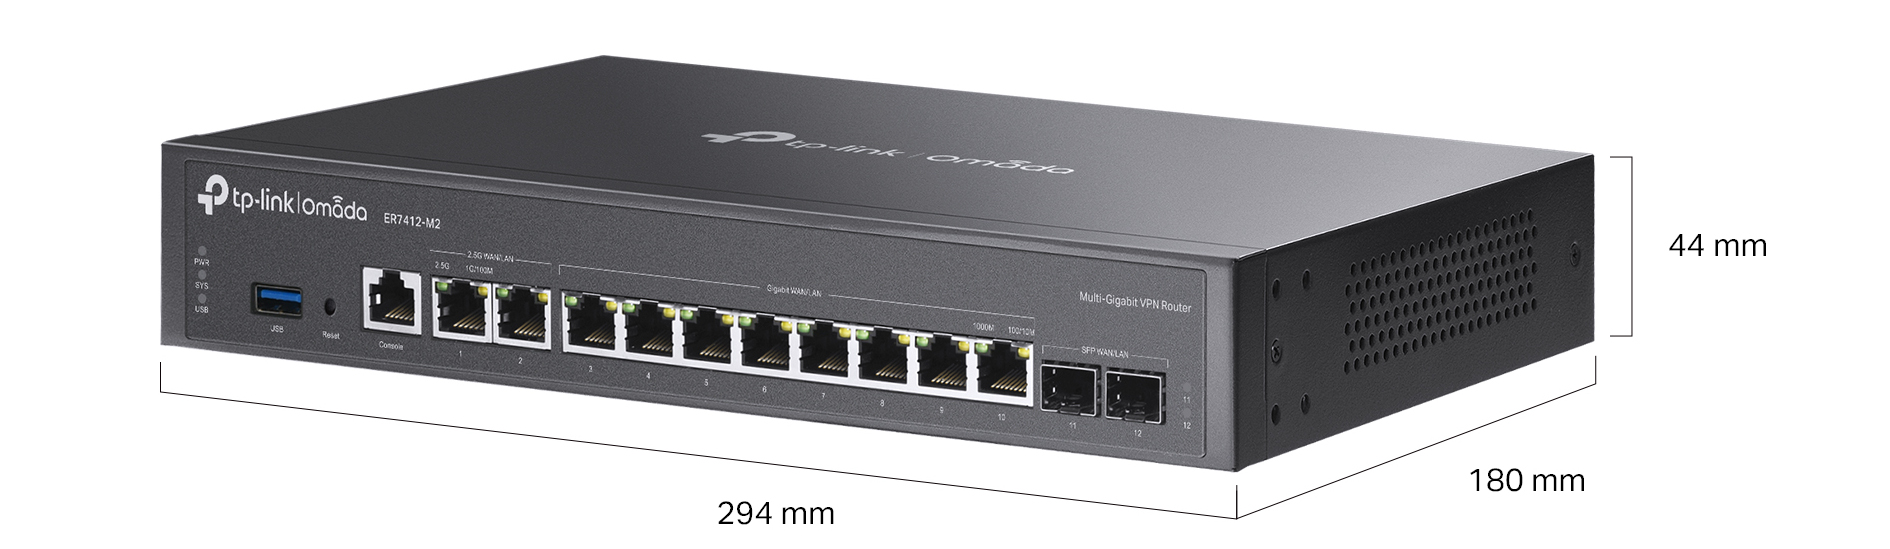
- 2x port RJ45 WAN / LAN (10/100/1000/2500Mbps)
- 8x port RJ45 WAN / LAN (10/100/1000Mbps)
- 2x slot SFP (1000Mbps)
- tryby pracy: router xDSL
- pamięć DRAM: 1GB DDR4
- pamięć flash: NAND 128 MB
- funkcje: DHCP, ACL, VPN, DDNS
- szyfrowanie: DES, 3DES, AES128, AES192, AES256
- scentralizowane zarządzanie w Chmurze przez interfejs Web lub aplikację Omada
- zasilanie: 100V ~ 240V, 50/60Hz
- wymiary: 294×180×44mm (szer./gł./wys.)
- gwarancja: 5 lat
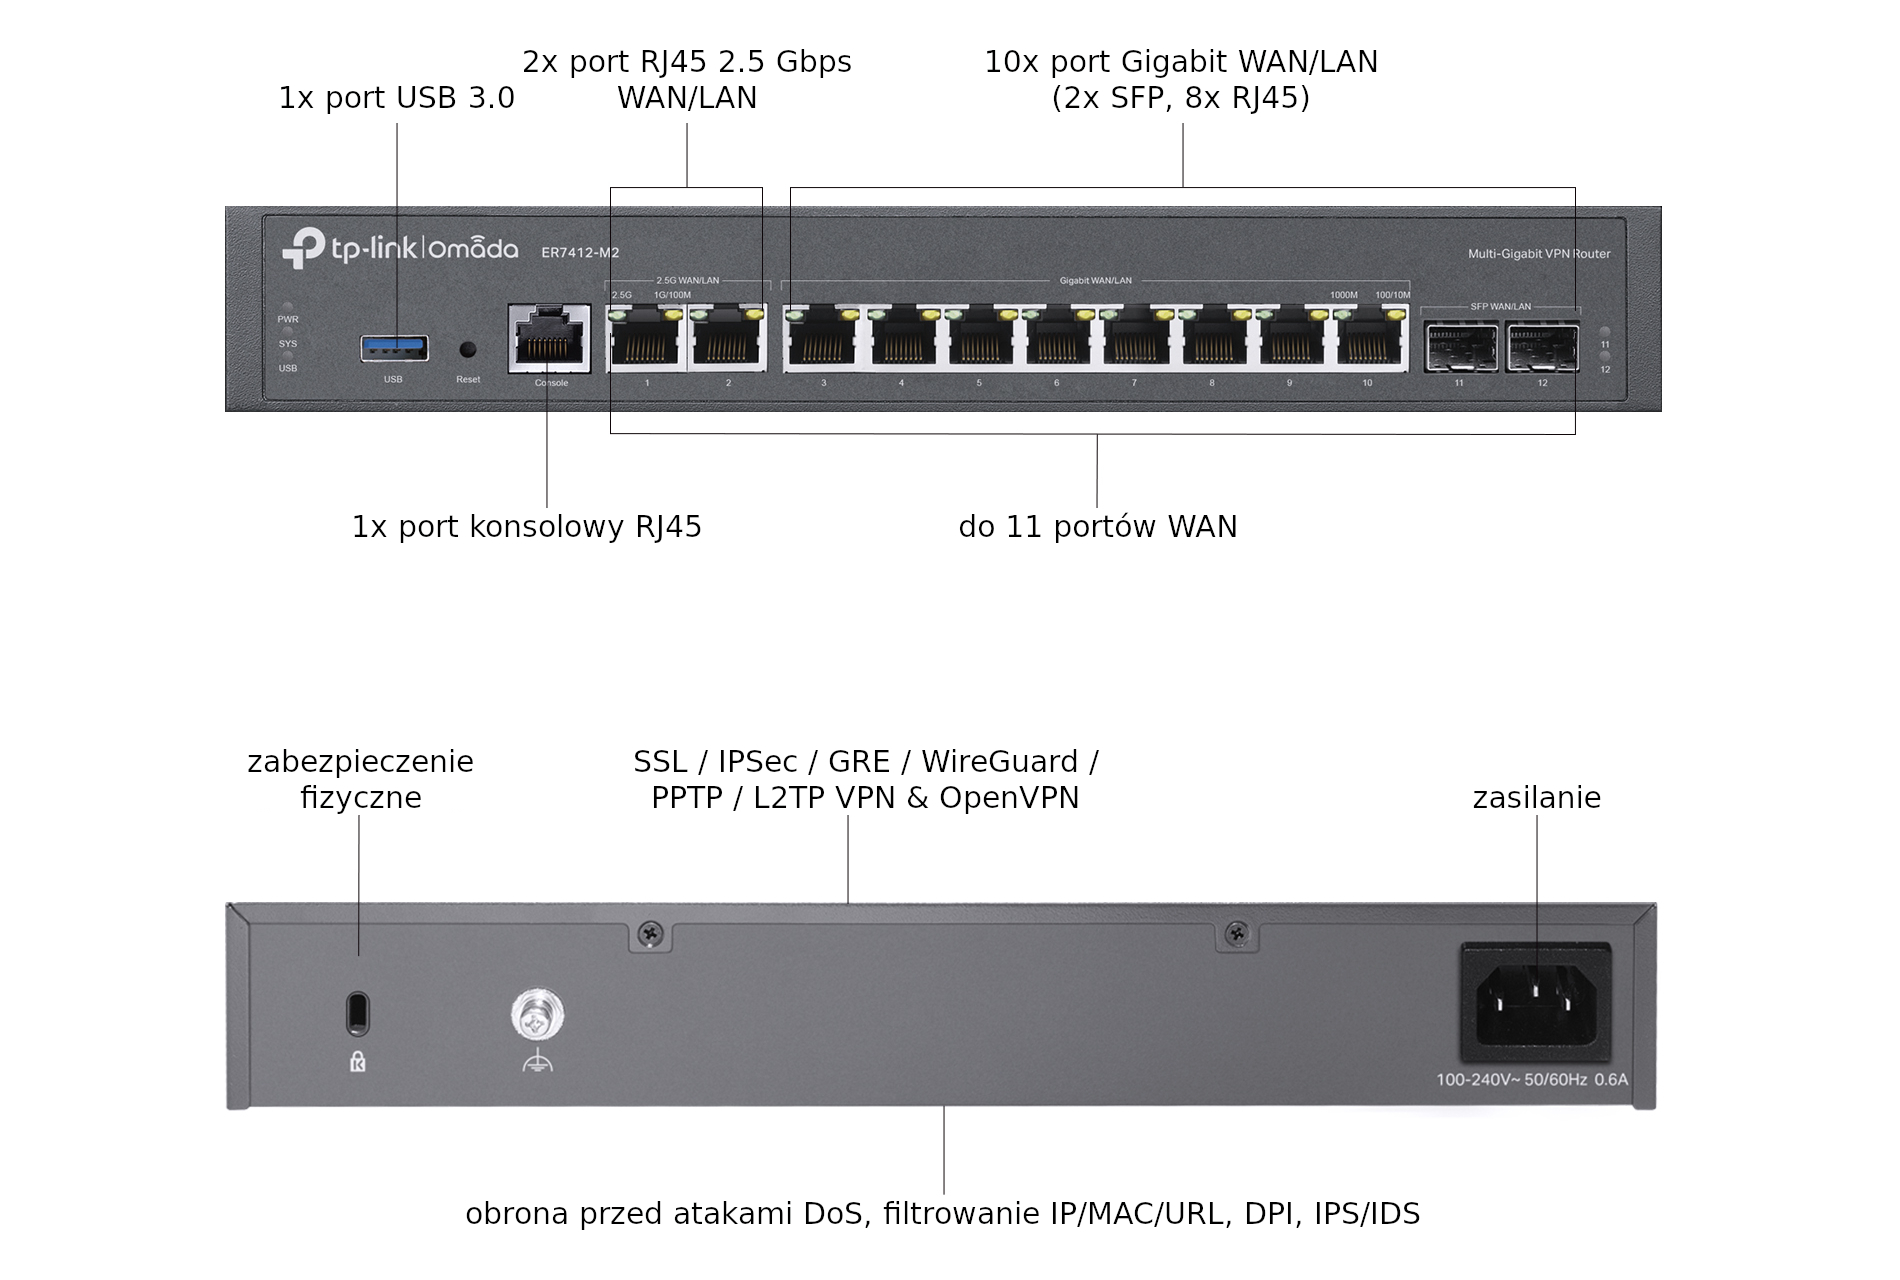
TP-Link ER7412-M2 to wielogigabitowy router VPN z serii Omada, stworzony z myślą o wymagających środowiskach biznesowych. Wyposażony w czterordzeniowy procesor o taktowaniu 2,0 GHz zapewnia wysoką wydajność przetwarzania ruchu sieciowego. Urządzenie oferuje łącznie do 11 portów WAN/LAN, w tym 2 porty 2,5G RJ45, 8 gigabitowych portów RJ45 oraz 2 porty SFP, umożliwiając elastyczne i skalowalne zarządzanie wieloma łączami szerokopasmowymi. Dzięki obsłudze funkcji równoważenia obciążenia Multi-WAN router zwiększa niezawodność i optymalizuje wykorzystanie dostępnych łączy. Port USB 3.0 pozwala na podłączenie pamięci masowej lub modemu USB LTE jako łącza zapasowego. Zaawansowane funkcje bezpieczeństwa obejmują wsparcie dla wielu protokołów VPN, takich jak SSL, IPSec, GRE, WireGuard, PPTP, L2TP oraz OpenVPN. Router oferuje również ochronę przed atakami DoS, filtrowanie IP/MAC/URL, inspekcję pakietów (DPI) oraz systemy wykrywania i zapobiegania włamaniom (IPS/IDS). Urządzenie może być zarządzane centralnie za pomocą platformy Omada SDN – przez aplikację mobilną lub interfejs webowy – zapewniając pełną kontrolę i przejrzystość konfiguracji sieciowej.
ER7412-M2
Wielogigabitowy router VPN Omada
Najważniejsze cechy routera.
- Czterordzeniowy procesor o taktowaniu 2,0GHz
- 2 porty 2,5G RJ45 WAN/LAN
- 10 gigabitowych portów WAN/LAN (2 SFP, 8 RJ45)
- 1 port USB 3.0 (Obsługujący pamięć masową USB i łącze zapasowe LTE za pomocą modemu USB LTE)
- Do 11 portów WAN
- Równoważenie obciążenia pasma Multi-WAN zwiększające wykorzystanie wielu łącz szerokopasmowych
- Wysoki poziom bezpieczeństwa dzięki SSL, IPSec, GRE§, WireGuard, PPTP, L2TP VPN oraz OpenVPN
- Scentralizowane zarządzanie w chmurze przez aplikację Omada lub stronę web*
- Ochrona przed atakami DoS, Filtrowanie IP/MAC/URL, DPI oraz IPS/IDS
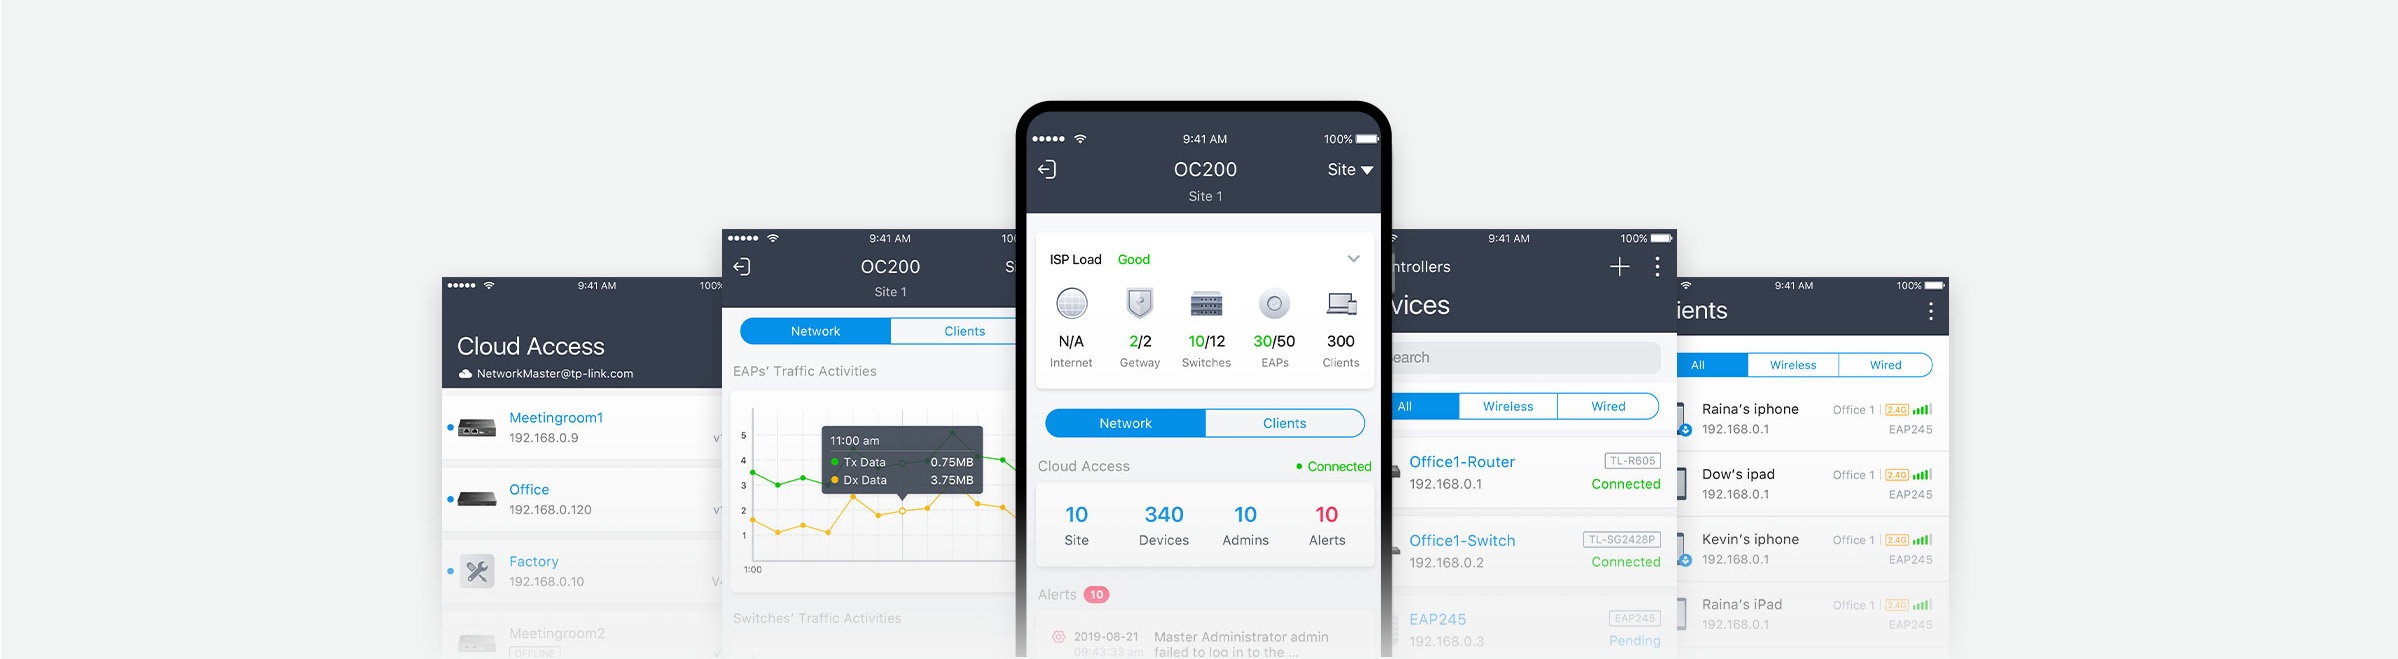
Łatwe zarządzanie poprzez aplikację Omada
Zdalnie zarządzaj swoimi punktami dostępowymi, przełącznikami i bramami sieciowymi w wielu lokacjach. Wszystko to jest możliwe z poziomu jednego interfejsu.
*Te funkcje wymagają korzystania z Kontrolera Omada SDN. Zero-Touch Provisioning wymaga użycia Kontrolera Omada opartego na Chmurze.
Przejdź do https://www.tp-link.com/pl/omada-cloud-based-controller/product-list/, aby sprawdzić listę modeli urządzeń kompatybilnych z Kontrolerem Omada opartym na Chmurze.
**ER7412-M2 może działać jako Klient VPN i łączyć się z maksymalnie 32 serwerami PPTP/L2TP VPN i 10 serwerami OpenVPN.
†Adres MAC LAN można konfigurować wyłącznie wtedy, gdy urządzenie pracuje w trybie autonomicznym.
§Te funkcje obsługiwane są wyłącznie w trybie autonomicznym.
△Przynajmniej jeden port WAN/LAN musi działać jako port LAN.
Specification
| Cechy sprzętowe | ||
|---|---|---|
| Porty |
2 porty 2,5 G RJ45 WAN/LAN 2 gigabitowe sloty SFP WAN/LAN 8 gigabitowych portów RJ45 WAN/LAN 1 port konsolowy RJ45 1 port USB 3.0 (Obsługujący pamięć masową USB, i łącze zapasowe LTE za pomocą modemu USB LTE) |
|
| Standardy i protokoły |
IEEE 802.3, IEEE802.3u, IEEE802.3ab, IEEE802.3z, IEEE 802.3x, IEEE802.1q TCP/IP, DHCP, ICMP, NAT, PPPoE, NTP, HTTP, HTTPS, DNS, IPSec, PPTP, L2TP, OpenVPN, WireGuard VPN, GRE VPN, SNMP |
|
| Okablowanie sieciowe | - 10BASE-T: kabel UTP kat. 3, 4, 5 (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) - 100BASE-TX: kabel UTP kat. 5, 5e (do 100 m) Kabel EIA/TIA-568 100Ω STP (do 100 m) - 1000BASE-T: Kabel UTP kat. 5, 5e, 6 (do 100 m) - 2500BASE-T: Kabel UTP kat. 5e, 6 (do 100 m) | |
| Przyciski | Reset | |
| Zasilanie | 100–240 V AC, 50/60 Hz | |
| Pamięć Flash | 128 MB NAND | |
| Pamięć DRAM | 1 GB DDR4 | |
| Wymiary | 294 × 180 × 44 mm (szer. / dł. / wys.) | |
| Ochrona | Ochrona przeciwprzepięciowa 4 kV | |
| Obudowa | Metalowa | |
| Montaż | Na blacie / w szafie Rack | |
| Maks. zużycie energii | 18,5 W (Z podłączonym urządzeniem USB 3.0) | |
| Bezpieczeństwo transmisji | ||
| Kontrola dostępu |
ACL bazujący na Źródłowym/Docelowym adresie IP Stateful ACL IPv4/IPv6 ACL ACL bazujący na kraju |
|
| Filtrowanie |
Filtrowanie grup WEB§ Filtrowanie adresów URL Bezpieczeństwo sieciowe§ |
|
| Ochrona przed atakami ARP |
Wysyłanie pakietów GARP§ Skanowanie ARP§ Wiązanie adresów IP i MAC§ |
|
| Ochrona przed atakami sieciowymi |
TCP/UDP/ICMP Flood Defense Blokowanie skanowania TCP (Stealth FIN/Xmas/Null) Blokowanie odbierania pakietów ping z sieci WAN |
|
| Wydajność | ||
| Przepustowość IPS | 523 Mbps | |
| Przepustowość DPI | 2.2 Gbps | |
| GRE |
Nieszyfrowana: 1153,0 Mb/s Szyfrowana: 559,2 Mb/s |
|
| WireGuard VPN | 771,6 Mb/s | |
| Ilość równoczesnych sesji | 1,000,000 | |
| Nowych sesji na sekundę | 7000 | |
| NAT (Statyczne IP) | 2345,71 Mb/s / 2351,22 Mb/s | |
| NAT(DHCP) | 2353,41 Mb/s / 2353,40 Mb/s | |
| NAT(PPPoE) | 2336,52 Mb/s / 2336,08 Mb/s | |
| NAT (L2TP) | 1937,53 Mb/s / 1761,82 Mb/s | |
| NAT (PPTP) | 1757,54 Mb/s / 2011,33 Mb/s | |
| Przepustowość VPN IPsec |
ESP-SHA1-AES256: 1125,60 Mb/s ESP-SHA256-AES256: 1133,1 Mb/s ESP-SHA384-AES256: 1126,6 Mb/s ESP-SHA512-AES256: 1132,8 Mb/s |
|
| OpenVPN | UDP: 266,2 Mb/s | |
| Przepustowość L2TP VPN |
Nieszyfrowana: 2724,5 Mb/s Szyfrowana: 1018,4 Mb/s |
|
| Przepustowość PPTP VPN |
Nieszyfrowana: 3035 Mb/s Szyfrowana: 534,6 Mb/s |
|
| Przepustowość SSL VPN | 263,1 Mb/s | |
| Szybkość przekierowań pakietów 66 Bajtów | 1833 Mb/s / 1835 Mb/s | |
| Szybkość przekierowań pakietów 1,518 Bajtów | 2461 Mb/s / 2461 Mb/s | |
| Podstawowe funkcje | ||
| Typ połączenia WAN |
Statyczne/Dynamiczne przydzielanie adresów IP PPPoE (wsparcie konfiguracji MRU) PPTP L2TP Łącze komórkowe: Łącze zapasowego 4G/3G realizowane poprzez modem podłączany do portu USB |
|
| Klonowanie adresów MAC | Zmiana adresu MAC WAN/LAN† | |
| DHCP |
Serwer DHCP Serwer DHCPv6 PD (Tylko w trybie autonomicznym) Dostosowywanie opcji DHCP Rezerwacja adresów DHCP Interfejsy Multi-IP Multi-Net DHCP |
|
| IPv6 |
Statyczny adres IP SLAAC DHCPv6 PPPoE Tunel 6to4 Pass-Through Tryb Non-Address |
|
| VLAN | 802.1Q VLAN | |
| IPTV |
IGMP v2/v3 Proxy Tryb niestandardowy Tryb bridge |
|
| Funkcje zaawansowane | ||
| Routing zaawansowany |
Routing Statyczny Polityka Routingu RIP (Dostępny w trybie autonomicznym) OSPF (Dostępny w trybie autonomicznym) |
|
| Kontrola przepustowości | Kontrola przepustowości w oparciu o Adres IP/Port | |
| Równoważenie pasma |
Inteligentne równoważenie obciążenia pasma Routing zoptymalizowany pod kątem aplikacji Łącze zapasowe (czasowe, awaryjne) Wykrywanie online |
|
| NAT |
One-to-One NAT§ Multi-Net NAT Przekierowanie portów Port Triggering§ NAT-DMZ FTP/H.323/SIP/IPSec/PPTP ALG UPnP |
|
| Limit sesji | Limit sesji w oparciu o Adres IP | |
| Sieci VPN | ||
| GRE | Tylko w trybie autonomicznym | |
| SSL VPN | 80 tuneli | |
| IPsec VPN |
150 tuneli IPsec VPN LAN-to-LAN, Client-to-LAN 2 tryby negocjacji - Main/Aggressive Szyfrowanie DES, 3DES, AES128, AES192, AES256 IPsec Failover IKEv1/v2 Uwierzytelnianie MD5, SHA1, SHA2-384 i SHA2-512 NAT Traversal (NAT-T) Dead Peer Detection (DPD) Perfect Forward Secrecy (PFS) |
|
| PPTP VPN |
Serwer VPN PPTP Klient VPN PPTP (15)** 150 tuneli PPTP z szyfrowaniem MPPE |
|
| L2TP VPN |
Serwer VPN L2TP Klient VPN L2TP (15)** 150 tuneli L2TP over IPSec |
|
| OpenVPN |
Serwer OpenVPN Klient OpenVPN (11)** 121 tuneli OpenVPN Tryb "Certyfikat + Konto" Tryb pełny |
|
| WireGuard VPN | 20 Tunnels | |
| Uwierzytelnianie | ||
| Uwierzytelnianie sieciowe |
Brak uwierzytelniania Uproszczone hasło* Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*) Zewnętrzny serwer Radius Zewnętrzny serwer Portalu* LDAP |
|
| Zarządzanie | ||
| Aplikacja Omada | Tak. Wymaga użycia Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. | |
| Scentralizowane zarządzanie |
Kontroler Omada oparty na Chmurze Kontroler sprzetowy Omada Kontroler programowy Omada |
|
| Dostęp do chmury | Tak. Wymaga użycia Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. | |
| Usługi | Dynamiczny DNS (DynDNS, No-IP, Peanuthull, Comexe, Dostosowanie DDNS) | |
| Wsparcie |
Interfejs zarządzania Web Zarządzanie zdalne Eksport i Import konfiguracji SNMP v1/v2c/v3* Diagnostyka (Ping i Traceroute)§ Synchronizacja NTP§ Mirroring Portu CLI (tylko w trybie Autonomicznym) Obsługa Syslog |
|
| Bezobsługowa konfiguracja ZTP | Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze. | |
| Funkcje panelu zarządzania |
Automatyczne wykrywanie urządzeń* Grupowa konfiguracja* Grupowa aktualizacja oprogramowania* Inteligentne monitorowanie stanu sieci* Ostrzeżenia o nietypowych zdarzeniach* Ujednolicony proces konfiguracji* Harmonogram restartów* |
|
| Inne | ||
| Certyfikaty | CE, FCC | |
| Wymagania systemowe |
Microsoft Windows 98SE, NT, 2000, XP, Vista™. 7, 8, 8.1, 10, 11 MAC OS NetWare UNIX Linux |
|
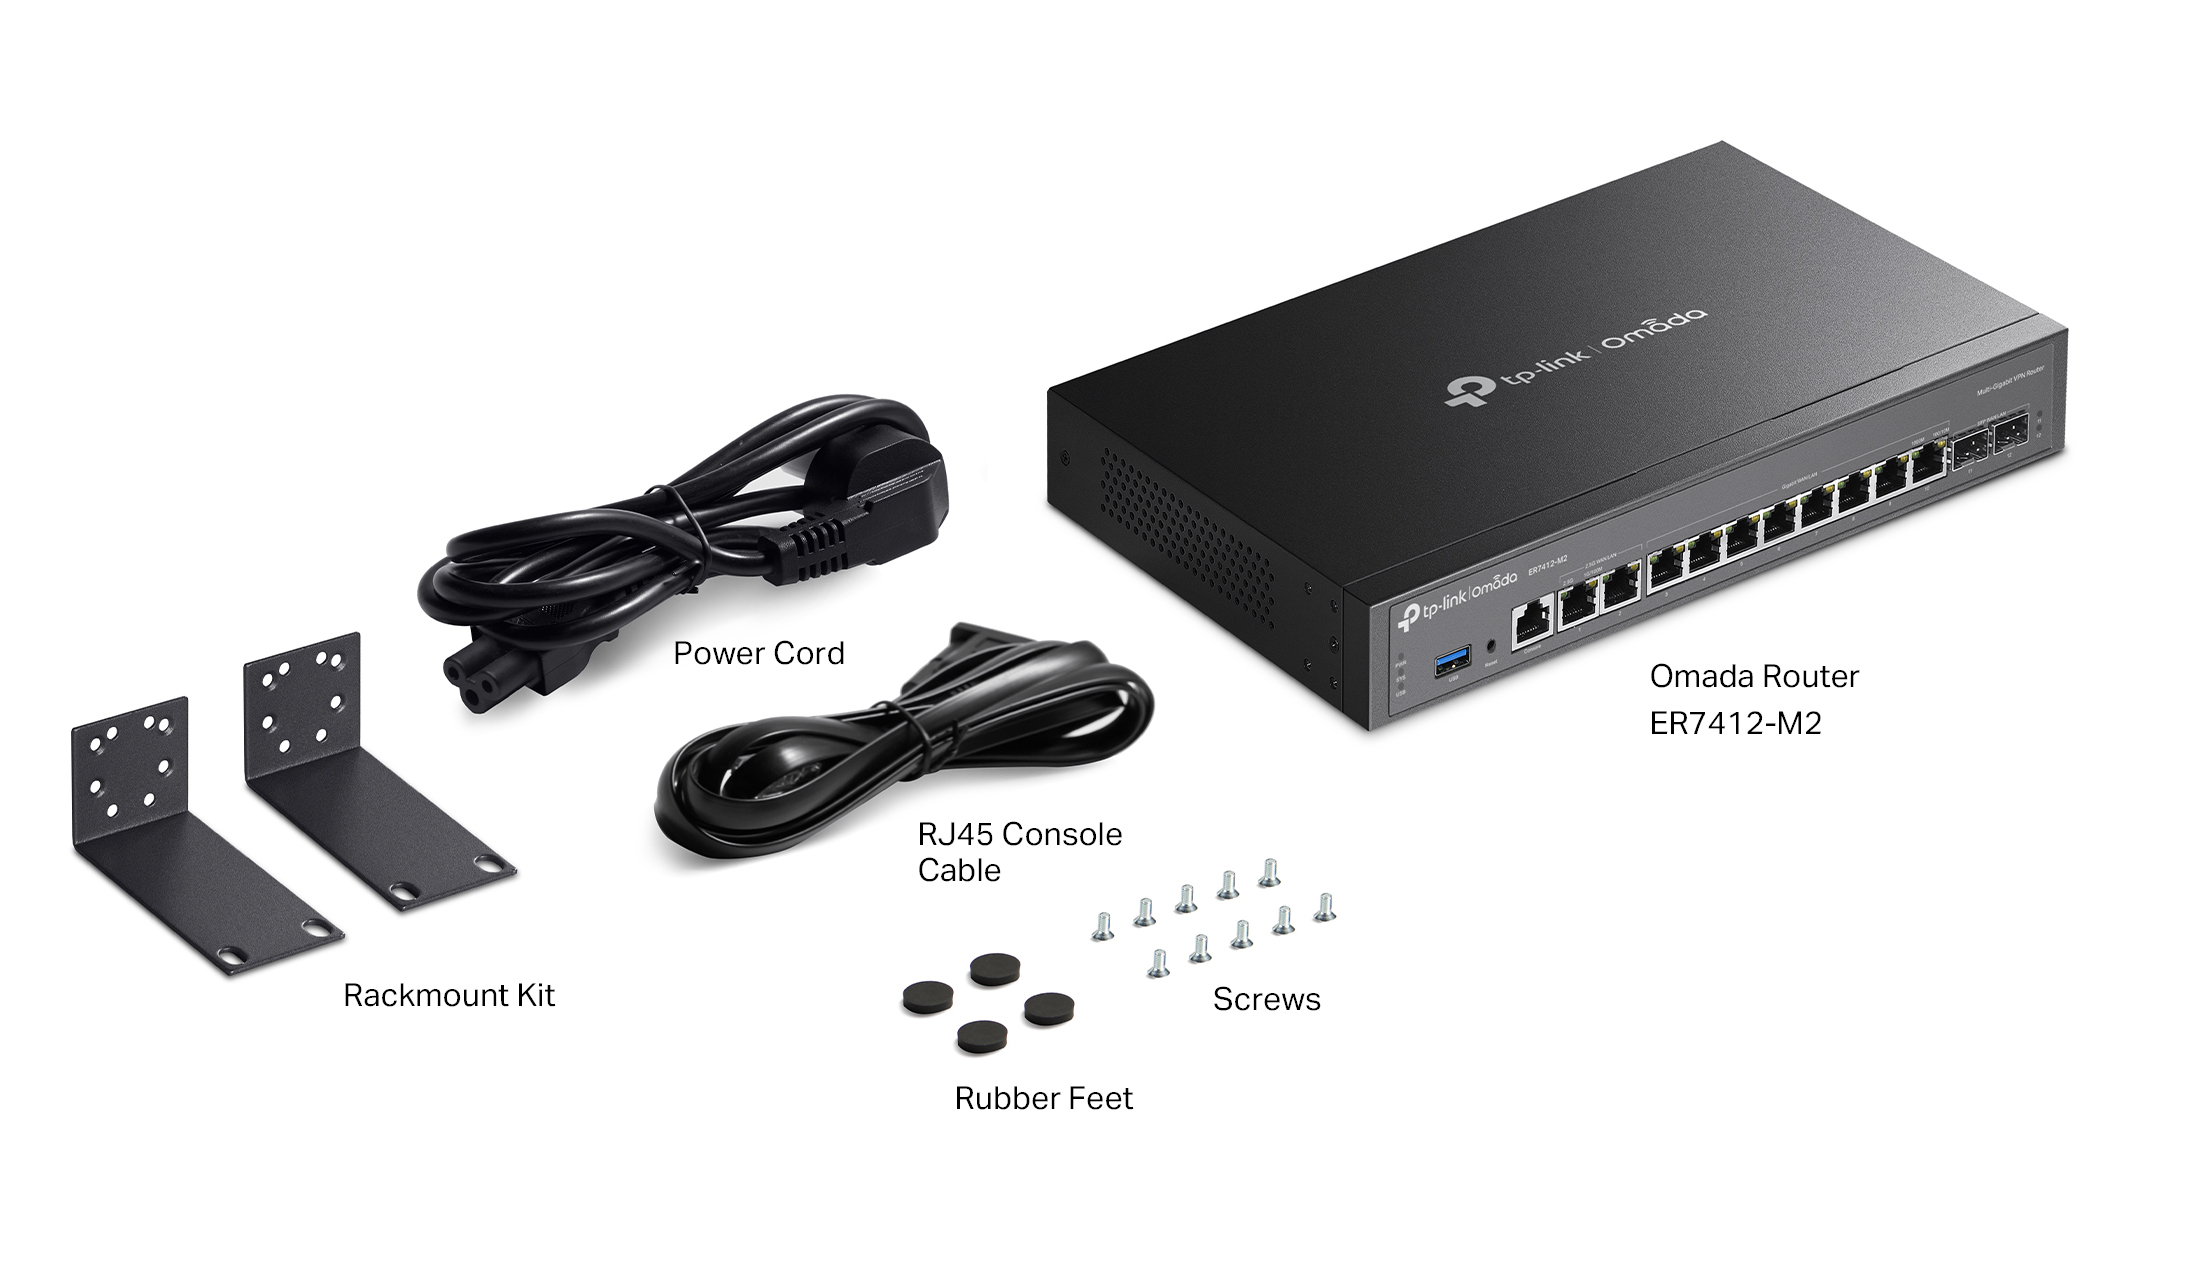
| Zawartość opakowania | ER7412-M2 Przewód zasilający Przewód konsolowy RJ45 Zestaw montażowy do szafy Rack Instrukcja szybkiej instalacji |
|
| Środowisko pracy |
Dopuszczalna temperatura pracy: 0°C ~ 45°C Dopuszczalna temperatura przechowywania: -40°C ~ 70°C Dopuszczalna wilgotność powietrza: 10% ~ 90%, bez kondensacji Dopuszczalna wilgotność przechowywania: 5% ~ 90% bez kondensacji |
|
Do pobrania
Pobierz na swój dysk dokumenty w wersji cyfrowej
Pliki do pobrania dla ER7412-M2 - router przewodowy
| Documents to download | ||||
|---|---|---|---|---|
| Instrukcja instalacji [EN / PL / etc.] | User manuals | 2.1 MB | Download | |
| Deklaracja zgodności [PL] | Certificates | 233.9 KB | Download | |
Ask a question about this product
Complementary products
Lista produktów uzupełniających, które warto kupić
Information
Dane GPSR dla ER7412-M2 - router przewodowy
Producent
TP-Link Systems Inc.10 Mauchly, Irvine, California 92618, United States
E-mail: certification@tp-link.com
Osoba odpowiedzialna w UE
Nazwa: TP-Link Polska Sp. z o.o.Adres: ul. Ożarowska 40/42, 05-850 Duchnice, Polska
E-mail kontaktowy ws. GPSR: sales.poland@tp-link.com
| Documents to download | ||||
|---|---|---|---|---|
| TP-Link - Ogólne Warunki Gwarancji | 63.6 KB | Download | ||
| Instrukcja bezpieczeństwa użytkowania produktu ER7412-M2 - router przewodowy | 6.7 KB | Download | ||
Poniższa lista ostrzeżeń dotyczących bezpieczeństwa użytkowania produktu oparta jest o wymagania Rozporządzenia (UE) 2023/988 (GPSR). Naszym celem jest ochrona użytkowników przed potencjalnymi zagrożeniami wynikającymi z nieodpowiedniego użytkowania. Informacje przedstawione są w prosty sposób by były zrozumiałe i przejrzyste dla wszystkich użytkowników, w tym również dla osób starszych oraz osób z ograniczeniami ruchowymi.
-
Ogólne zasady bezpieczeństwa
- Przed obsługą urządzenia należy zapoznać się z instrukcją obsługi produktu dostarczoną przez producenta i informacjami dotyczącymi bezpieczeństwa w niej zawartymi.
- Używaj produkt zgodnie z jego przeznaczeniem określonym w instrukcji obsługi.
- To urządzenie może być używane wyłącznie przez osoby o wystarczającej sprawności fizycznej, sensorycznej i intelektualnej oraz posiadającej odpowiednią wiedzę i doświadczenie. Inne osoby mogą korzystać z urządzenia wyłącznie pod nadzorem osób odpowiedzialnych za ich bezpieczeństwo.
- Trzymaj ten produkt z dala od dzieci. Dzieci nie są jeszcze w stanie ocenić istniejących zagrożeń.
- Przechowywać elementy opakowania (woreczki foliowe, elementy ze styropianu) poza zasięgiem dzieci i zwierząt.
-
Bezpieczeństwo instalacji i montażu
- Routery należy instalować w suchych, wentylowanych pomieszczeniach, z dala od źródeł wilgoci i bezpośredniego nasłonecznienia.
- Urządzenie powinno być umieszczone na stabilnej powierzchni lub zamontowane zgodnie z instrukcją producenta, unikając miejsc narażonych na wstrząsy i drgania.
- Nie blokować otworów wentylacyjnych routera, aby zapobiec przegrzewaniu się urządzenia.
- Podczas montażu należy unikać uszkodzenia przewodów sieciowych oraz zasilających.
-
Bezpieczeństwo elektryczne i zasilania
- Podłączaj router wyłącznie do zgodnego źródła zasilania o parametrach określonych przez producenta.
- Używaj oryginalnych lub certyfikowanych zasilaczy i kabli zasilających.
- Nie używaj uszkodzonych kabli zasilających ani portów USB do zasilania, aby uniknąć ryzyka porażenia prądem lub uszkodzenia urządzenia.
- Podczas podłączania i odłączania przewodów zasilających i sieciowych nie ciągnij za przewody, lecz za wtyczki.
- Nie obsługuj urządzenia mokrymi rękami.
-
Bezpieczeństwo sieci i konfiguracji
- Konfiguruj router zgodnie z zaleceniami producenta, stosując silne hasła i aktualne protokoły szyfrowania (np. WPA2 lub WPA3).
- Regularnie aktualizuj oprogramowanie routera, aby zabezpieczyć urządzenie przed znanymi lukami bezpieczeństwa.
- Unikaj udostępniania sieci bez odpowiedniej ochrony, aby zapobiec nieautoryzowanemu dostępowi.
- Wyłącz funkcje WPS, jeśli nie są niezbędne, ze względu na znane podatności bezpieczeństwa.
-
Bezpieczeństwo użytkowania
- Nie modyfikuj ani nie demontuj routera; wszelkie naprawy powinny być wykonywane przez wykwalifikowany serwis.
- Nie dopuszczaj dzieci do urządzenia, zwłaszcza do drobnych elementów i przewodów, które mogą stanowić ryzyko zadławienia lub porażenia prądem.
- W przypadku zauważenia nieprawidłowego działania, np. przegrzewania, dymu lub niepokojących zapachów, natychmiast odłącz urządzenie od zasilania i skontaktuj się z serwisem.
-
Konserwacja i czyszczenie
- Przed czyszczeniem urządzenia odłącz je od zasilania.
- Do czyszczenia używaj miękkiej, suchej lub lekko wilgotnej szmatki; nie stosuj środków chemicznych, które mogą uszkodzić obudowę lub elementy elektroniczne.
- Regularnie sprawdzaj stan kabli i portów, aby zapobiec uszkodzeniom i ryzyku zwarcia.
-
Zagrożenia cyberbezpieczeństwa
- Urządzenie musi być zabezpieczone przed nieautoryzowanym dostępem. Używaj tylko silnych haseł.
- Regularna zmiana hasła jest podstawowym elementem odpowiedniego zabezpieczenia systemu.
- Należy stosować ograniczenia uprawnień użytkowników urządzenia. Każdy użytkownik powinien mieć tylko niezbędne uprawnienia.
- Jeżeli to możliwe wykonuj segmentację sieci za pośrednictwem VLAN. Odpowiednio podzielona sieć pozwala na odseparowanie ruchu pomiędzy poszczególnymi grupami urządzeń.
- Unikaj bezpośredniego wystawiania urządzenia do sieci publicznej poprzez przekierowanie portów. Do dostępu zdalnego korzystaj z funkcji chmurowych, jeżeli urządzenie je posiada lub z połączeń VPN.
- Jeżeli urządzenie posiada panel WEB, korzystaj z szyfrowanych połączeń HTTPS.
- Należy regularnie przeprowadzać aktualizację oprogramowania urządzenia aby zapewnić ochronę przed nowymi zagrożeniami.
- Należy zapewnić wszystkie możliwe środki ochrony sieci i danych osobowych.
- Wyłącz funkcje sieciowe i protokoły jak UPnP, jeżeli nie są potrzebne we wdrażanym systemie.
- Regularnie wykonuj audyty bezpieczeństwa, co pewien czas należy przeprowadzać testy bezpieczeństwa i aktualizować polityki ochrony.
-
Prawidłowe usuwanie zużytego urządzenia
- Produkt należy utylizować zgodnie z miejscowymi przepisami dotyczącymi gospodarki odpadami elektronicznymi i niebezpiecznymi.
-
Znaczenie stosowania się do ostrzeżeń
- Zastosowanie się do przedstawionych tu ostrzeżeń minimalizuje ryzyko uszkodzeń ciała, awarii urządzenia oraz strat materialnych wynikających z nieumiejętnego obchodzenia się produktem.
Na każdym etapie użytkowania urządzenia należy przestrzegać zasad i informacji bezpieczeństwa zawartych w instrukcji obsługi produktu dostarczonej przez producenta. Zachowaj instrukcję obsługi abyś mógł się w każdej chwili do niej odnieść. Urządzenie należy przekazywać osobom trzecim wyłącznie wraz z instrukcją użytkowania.