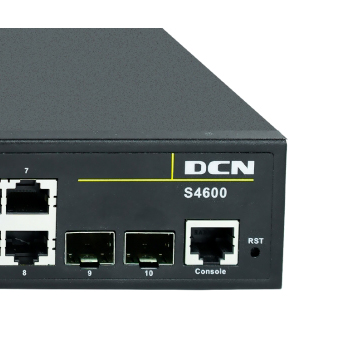
S4600-10P-SI - Switch gigabitowy 8-port + 2 SFP
- interfejs:
- 8x port RJ45 (10/100/1000Mbps, Auto MDI/MDX)
- 2x slot SFP (1000Mbps)
- przepustowość: 20Gbps
- wielkość tablicy MAC: 8K
- bufor pakietów: 0.5MB
- funkcje przełącznika warstwy L2
- funkcje QoS (8 kolejek priorytetowania)
- typ obudowy: desktop / RACK (uchwyty w zestawie)
- technologie: VLAN, DHCP, QoS, Multicast, Plug and play
- rozmiar ramki Jumbo: 10KB
- sygnalizacja optyczna LED pracy
- zasilanie: AC 230V
- wymiary: 250x180x44mm (szer./dł./wys.)
- gwarancja: 36 miesięcy
Gigabitowy przełącznik S4600-10P-SI przeznaczony do pracy w sieciach telekomunikacyjnych, ISP, jak również w instalacjach strukturalnych small business oraz enterprise. Urządzenie zapewnia pełne wsparcie dla technologii multicast, obsługę pełnej tablicy VLAN, jak również zaawansowanych funkcji DHCP. Dzięki dużej przepustowości i nieblokującej matrycy, doskonale sprawdza się do zastosowania w wysoko wydajnych sieciach operatorskich. Zaimplementowane mechanizmy bezpieczeństwa pozwalają w optymalny sposób zarządzać użytkownikami podłączonymi do sieci. Pełen wachlarz funkcji zarządzania urządzeniem, pozwala na utrzymanie pełnej kontroli i nad systemem.
Obsługa modułów SFP
Niezawodny przełącznik sieciowy S4600-10P-SI pozwala na współpracę z różnym rodzajem światłowodu, dzięki wbudowanym slotom na moduły SFP. Wszystkie parametry transmisji optycznej są uwarunkowane od wybranego modułu SFP. Switch PoE DCN współpracuje z modułami SFP kompatybilnymi ze standardem IEEE 802.3z 1000Base-X. Dodatkowo posiada wbudowaną autodetekcję MDI/MDIX w związku z czym nie wymaga stosowania kabli krosowych oraz automatycznie wykrywa i ustawia prędkość i tryb transmisji danych. Dodatkowo switch wyposażony jest w technologię Hot-Pluggable, która umożliwia instalowanie modułów SFP w urządzeniach sieciowych, bez potrzeby odłączania zasilania.
Bezpieczeństwo sieci Ethernet
- IP Source Guard zapewnia filtrowanie źródłowych adresów IP w warstwie 2 w celu uniemożliwienia podszywania się nieupoważnionego hosta wykorzystującego adres IP uwierzytelnionego hosta. Funkcja ta korzysta z dynamicznego DHCP Snooping oraz statycznego wprowadzenia źródłowego adresu IP.
- Seria S4600 obsługuje DHCP Snooping, co zapobiega atakom z wykorzystaniem nielegalnego serwera DHCP ustawiając zaufane porty oraz nieużywane porty. Dzięki włączeniu DHCP Snooping Binging i DHCP opcji 82 można łączyć moduły takie jak dot1x i ARP DAI lub niezależnie wdrażać kontrolę dostępu użytkownika.
- Listy kontroli dostępu (ACL) mogą być używane w celu ograniczenia dostępu do wrażliwych zasobów sieciowych poprzez filtrowanie pakietów i przekazywanie dalej według ustalonych zasad. Zdefiniowana przez użytkownika lista ACL zapewnia bardziej elastyczną kontrolę dostępu dla użytkowników.
- Seria S4600 obsługuje znacznie więcej funkcji zabezpieczeń L2, takich jak ochrona ARP, skanowanie ARP i inne technologie zabezpieczeń ARP i MAC w celu ochrony bezpieczeństwa i niezawodności sieci.
- Kontrola dostępu oparta na portach IEEE 802.1X gwarantuje wszystkim użytkownikom autoryzację przed uzyskaniem dostępu do sieci. Uwierzytelnianie użytkownika odbywa się za pomocą dowolnego, opartego na standardach serwera RADIUS.
Protekcja sieci
- Seria S4600 obsługuje 4 porty gigabitowe jako uplink, które mogą pracować jako nadmiarowe łącza współpracujące z różnymi funkcjami protekcji ringowej, skutecznie podnosząc skalowalność oraz wydajność sieci.
- G.8032(ERPS) z czasem przełączenia struktury sieci 50ms zapewnia ochronę w przypadku zerwania połączenia oraz ponowne odzyskiwanie ruchu warstwy L2 w topologii pierścienia. Seria S4600 obsługuje G.8032 v2 i może być wdrażana w różnych złożonych topologiach sieci, w tym w pojedynczym pierścieniu, pierścieniu stycznym, przecinających się pierścieniach.
- Protokół drzewa rozpinającego (MSTP) umożliwia wprowadzenie wielu logicznych topologii sieci - instancji, do których można przypisać wiele VLANów - co powoduje redundantną oraz stabilną transmisję w sieci Ethernet.
- MRPP jest autorskim protokołem firmy DCN oferującym protekcję ringową. W porównaniu do protokołu STP posiada szybszą konwergencję (50ms), prosty algorytm oraz mniejszy koszt wykorzystywanych zasobów systemowych co poprawia niezawodność sieci.
Wsparcie dla IPTV
- Multicast VLAN Register (MVR) umożliwia wydajną dystrybucję strumieni mutlicastów dla IPTV w warstwie 2 i zmniejszenie przepustowości zużywanej przez ten ruch. Jeśli hosty w wielu sieciach VLAN zażądają tego samego strumienia multicastów, to jest on dystrybuowany do konkretnych sieci VLAN.
- Seria S4600 oferuje zastosowanie funkcji IGMP Snooping, która zapobiega zalewaniu (flooding), przez co przekazuje ruch multicastowy tylko do skojarzonych portów.
- Poprzez zastosowanie konfiguracji IGMP Proxy współpracującej wspólnie z IGMP Snooping, jest zmniejszona komunikacja Karta IGMP w sieci.
Zaawansowane zarządzanie
- Zaawansowane administrowanie przełącznikami DCN. Rozwiązania sieciowe konfigurowane za pomocą dobrze znanego interfejsu wiersza poleceń (CLI) lub łatwego w obsłudze Web’owego graficznego interfejsu.
- Monitorowanie ruchu sieciowego przy użyciu protokołów sFlow lub SNMP.
Specification
| Główne | |
|---|---|
| Interfejs | 8 portów RJ45 10/100/1000 Mbps 2 porty SFP 1000 Mbps |
| Klasyfikacja | Przełącznik dostępowy warstwy 2 |
| Matryca przełączająca | 20 Gb/s |
| Przepustowość | 15 Mp/s |
| Bufor pakietów | 0.5 MB |
| Ramki Jumbo | 10 K |
| Tablica MAC | 8 K |
| Tablica Multicast MAC | 500 |
| Tablica ACL | 1.4 K |
| Ilość Interfejsów VLAN (IP) | 16 |
| Taktowanie procesora | 500 MHz |
| Pamięć FLASH | 32 MB |
| Pamięć RAM | 128 MB |
| Dodatkowe informacje | Tablica adresów MAC współdzielona dla unicast i multicast (w proporcji 1:1) |
| Funkcje podwyższonej dostępności | IEEE 802.1D STP, 802.1w RSTP, 802.1s MSTP, IEEE 802.3ad LACP, Virtual Cable Testing, DDM, LLDP / LLDP-MED, Loop guard, ERPS (ITU-T G.8032) |
| Kontrola Ruchu | 802.1Q 4K VLAN, Port-based VLAN, Protocol-based VLAN, IP subnet based VLAN, Voice VLAN, Mac VLAN, LACP algorytm adresu IP/MAC źródłowego/docelowego (load balance), GVRP, 802.1ad Vlan Stacking (QinQ), Selective QinQ, Flexible QinQ |
| Bezpieczeństwo | Layer 2 MAC filtering, BPDU Tunnel, Uwierzytelnienie I autoryzacja logowania poprzez RADIUS and TACACS+, TACACS+ accounting/ auditing, SSH v1/v2, DHCP/DHCPv6 snooping, IP/IPv6 Source Guard, Port security, IEEE 802.1x port-based / mac-based |
| QoS | 802.1p - 8 Priority Queues per Port, 802.1p Queuing method, Trusted COS/TOS/IP Precedence/DSCP/Port number, Broadcast Storm Control, Rate Limiting, port based, Strict priority, Weighted Round Robin, Weighted Deficit Round Robin, Strict priority in Weighted Round Robin |
| L2/L3 Multicast | Multicast VLAN, IGMP v1,v2, v3, IGMP Query, IGMP Snooping (v1,v2,v3), IGMP Snooping Fast Leave (v2,v3), IPv6 MLD v1/v2 Snooping |
| Warstwa 3 IPv6 | IPv4/IPv6 Dual Protocol Stack, IPv6 address |
| Zarządzanie | Port konsolowy RS-232 (RJ45), GUI (Web), Telnet, SNMP v1/v2c/v3, TFTP/FTP, Kopia zapasowa konfiguracji oraz jej przywracanie, Wielopoziomowy CLI, DHCP Client/Relay/Server, DHCP relay per VLAN, DHCP opcja 43/60/82, DHCPv6 opcja 37/38, DHCPv6 Relay/Server, SNTP / NTP, Port Mirroring per IP/TCP/UDP, RSPAN, IEEE 802.3ah EFM, IEEE 802.1ag CFM |
| MIB | RFC1066 - TCP/IP‐based MIB, RFC1213, 1157 - SNMPv2c/v3 MIB, RFC1493 - bridge MIB, RFC2674 - bridge MIB extension, RFC1643 - ethernet MIB, RFC1757 - RMON group 1,2,3,9, RFC2925 - Remote Management MIB, RFC2233 ‐ SMIv2 MIB |
| Wymiary (szer./dł./wys.) | 250x180x44 mm |
| Temperatura pracy | 0 ºC ~ 50 ºC |
| Wilgotność | 10% - 90% (bez kondensacji) |
| Zasilanie | 230V DC |
| Maksymalny pobór mocy | ≤ 20 W |
Do pobrania
Pobierz na swój dysk dokumenty w wersji cyfrowej
Pliki do pobrania dla S4600-10P-SI - switch gigabitowy 8-port + 2 SFP
| Documents to download | ||||
|---|---|---|---|---|
| Karta katalogowa [PL] | Data sheets | 1.1 MB | Download | |
Ask a question about this product
Complementary products
Lista produktów uzupełniających, które warto kupić
Information
Dane GPSR dla S4600-10P-SI - switch gigabitowy 8-port + 2 SFP
Producent / Osoba odpowiedzialna w UE
Nazwa: DCN Europe S.A.Adres: ul. Walerego Sławka 8a, 30-633 Kraków, Polska
E-mail kontaktowy ws. GPSR: support@dcneurope.eu
| Documents to download | ||||
|---|---|---|---|---|
| Instrukcja bezpieczeństwa użytkowania produktu S4600-10P-SI - switch gigabitowy 8-port + 2 SFP | 5.5 KB | Download | ||
Poniższa lista ostrzeżeń dotyczących bezpieczeństwa użytkowania produktu oparta jest o wymagania Rozporządzenia (UE) 2023/988 (GPSR). Naszym celem jest ochrona użytkowników przed potencjalnymi zagrożeniami wynikającymi z nieodpowiedniego użytkowania. Informacje przedstawione są w prosty sposób by były zrozumiałe i przejrzyste dla wszystkich użytkowników, w tym również dla osób starszych oraz osób z ograniczeniami ruchowymi.
-
Bezpieczeństwo montażu i instalacji
- Switche SFP należy montować w stabilnych szafach lub stojakach RACK, używając dołączonych uchwytów montażowych.
- Przed instalacją upewnij się, że miejsce montażu jest suche, wolne od kurzu i zapewnia odpowiednią wentylację, aby uniknąć przegrzania urządzenia.
- Nie blokuj otworów wentylacyjnych na obudowie urządzenia, aby zapewnić prawidłowe chłodzenie.
- Podczas montażu unikaj uszkodzenia portów SFP i kabli światłowodowych, stosując odpowiednie narzędzia i delikatność.
-
Bezpieczeństwo elektryczne i zasilania
- Podłączaj urządzenie wyłącznie do gniazd zasilających z odpowiednim napięciem (100-240V AC) i zabezpieczeniem przeciwprzepięciowym.
- W przypadku urządzeń z redundantnym zasilaniem stosuj wyłącznie zasilacze i kable dostarczone lub zalecane przez producenta.
- Nie uszkadzaj przewodów zasilających i nie ciągnij za nie podczas odłączania urządzenia.
- W przypadku uszkodzenia zasilania lub podejrzenia awarii natychmiast odłącz urządzenie i skontaktuj się z serwisem.
-
Bezpieczeństwo użytkowania i eksploatacji
- Nie używaj uszkodzonych urządzeń ani kabli światłowodowych, aby uniknąć ryzyka uszkodzenia sprzętu lub przerw w transmisji danych.
- Nie demontuj ani nie modyfikuj urządzenia; wszelkie naprawy powinny być wykonywane przez wykwalifikowany personel.
- Podczas podłączania i odłączania modułów SFP zachowaj ostrożność, aby nie uszkodzić portów ani modułów.
- Nie patrz bezpośrednio w światło emitowane przez moduły SFP, gdyż może to uszkodzić wzrok.
- Unikaj pracy z urządzeniem pod wpływem alkoholu lub środków odurzających.
- Zachowaj czystość portów SFP i kabli światłowodowych, aby zapewnić stabilną transmisję sygnału.
-
Bezpieczeństwo sieci i danych
- Konfiguruj urządzenie zgodnie z zaleceniami producenta, stosując odpowiednie zabezpieczenia sieciowe, takie jak VLAN, ACL i QoS.
- Regularnie aktualizuj oprogramowanie urządzenia, aby zapewnić ochronę przed znanymi zagrożeniami.
- Monitoruj stan urządzenia i sygnalizację LED, aby szybko wykrywać i reagować na ewentualne problemy.
-
Bezpieczeństwo konserwacji
- Przed przystąpieniem do czyszczenia lub serwisowania urządzenia odłącz je od zasilania.
- Do czyszczenia obudowy używaj miękkiej, suchej szmatki; nie stosuj środków chemicznych ani rozpuszczalników.
- Nie otwieraj obudowy urządzenia, aby uniknąć ryzyka porażenia prądem lub uszkodzenia komponentów.
-
Zagrożenia cyberbezpieczeństwa
- Urządzenie musi być zabezpieczone przed nieautoryzowanym dostępem. Używaj tylko silnych haseł.
- Regularna zmiana hasła jest podstawowym elementem odpowiedniego zabezpieczenia systemu.
- Należy stosować ograniczenia uprawnień użytkowników urządzenia. Każdy użytkownik powinien mieć tylko niezbędne uprawnienia.
- Jeżeli to możliwe wykonuj segmentację sieci za pośrednictwem VLAN. Odpowiednio podzielona sieć pozwala na odseparowanie ruchu pomiędzy poszczególnymi grupami urządzeń.
- Unikaj bezpośredniego wystawiania urządzenia do sieci publicznej poprzez przekierowanie portów. Do dostępu zdalnego korzystaj z funkcji chmurowych, jeżeli urządzenie je posiada lub z połączeń VPN.
- Jeżeli urządzenie posiada panel WEB, korzystaj z szyfrowanych połączeń HTTPS.
- Należy regularnie przeprowadzać aktualizację oprogramowania urządzenia aby zapewnić ochronę przed nowymi zagrożeniami.
- Należy zapewnić wszystkie możliwe środki ochrony sieci i danych osobowych.
- Wyłącz funkcje sieciowe i protokoły jak UPnP, jeżeli nie są potrzebne we wdrażanym systemie.
- Regularnie wykonuj audyty bezpieczeństwa, co pewien czas należy przeprowadzać testy bezpieczeństwa i aktualizować polityki ochrony.
-
Prawidłowe usuwanie zużytego urządzenia
- Produkt należy utylizować zgodnie z miejscowymi przepisami dotyczącymi gospodarki odpadami elektronicznymi i niebezpiecznymi.
-
Znaczenie stosowania się do ostrzeżeń
- Zastosowanie się do przedstawionych tu ostrzeżeń minimalizuje ryzyko uszkodzeń ciała, awarii urządzenia oraz strat materialnych wynikających z nieumiejętnego obchodzenia się produktem.